
 73.614
 2.049

Чтобы выделить отдельное устройство только под криптовалютные операции, возьмите второй аппарат, сотрите его начисто и поставьте на него лишь то, без чего не пройдёт платёж: кошелёк, приложение для подтверждений, браузер без расширений. Почту, мессенджеры, игры и рабочие файлы на него не переносят. Дальше держат правило: ничего нового без причины. Смысл не в железе, а в том, что круг программ, видящих ваши ключи, перестаёт расти сам собой.
Какую задачу решает подход
Кража ключей почти никогда не выглядит как взлом. Чаще это цепочка мелочей: расширение браузера получило доступ к буферу обмена, вложение из почты открылось на том же ноутбуке, обновление «кошелька» пришло из поиска, а не с сайта разработчика. Пока одно устройство решает десяток задач, поверхность атаки складывается из всех этих задач сразу, и владелец не может перечислить по памяти, что на нём установлено.
Масштаб ущерба измерим. В годовом отчёте IC3 за 2024 год ФБР зафиксировало 149 686 обращений, где фигурировала криптовалюта, и 9,32 млрд долларов заявленных потерь — рост убытков на 66% к предыдущему году, крупнейшая возрастная группа заявителей 60+. Это не статистика взломов блокчейнов. Это статистика потерь на стороне пользователя.
Отдельный аппарат не делает операции безопасными сам по себе. Он делает их обозримыми: вы знаете каждый установленный пакет, каждое разрешение и каждый аккаунт, в который устройство залогинено. Та же логика лежит в основе чек-листа безопасности на год, где проверки разнесены по календарю, а не делаются в день паники.
Как выделить отдельное устройство только под криптовалютные операции
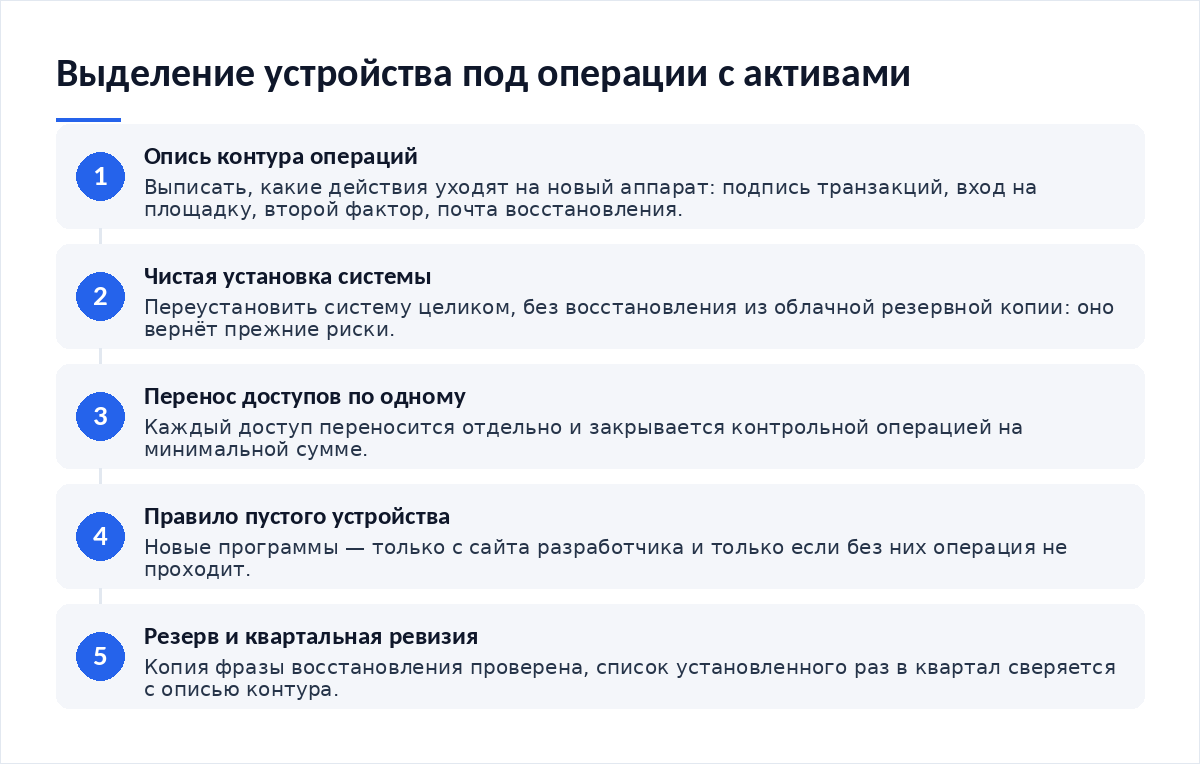
Порядок простой по форме и неудобный по дисциплине.
- Опишите контур. Выпишите на бумаге, какие действия уходят на новое устройство: подписание транзакций, вход в кабинет площадки, второй фактор, доступ к почте восстановления.
- Поставьте систему заново. Не «почистите», а переустановите. Восстановление из облачной резервной копии возвращает на аппарат ровно то, от чего вы уходите.
- Перенесите доступы по одному. Каждый перенос заканчивается контрольной операцией на минимальной сумме.
- Закрепите правило пустоты. Любая новая программа — только с сайта разработчика и только если без неё операция не проходит.
- Сделайте резерв и назначьте ревизию. Раз в квартал сверяйте список установленного с тем, что выписали на первом шаге.
Как это работает на цифрах
Рекомендации NIST SP 800-124 Rev. 2 (май 2023 года) строятся на том же принципе разделения: мобильное устройство рассматривается как ненадёжная среда, а защита выстраивается вокруг ограничения того, что на нём работает и к чему оно имеет доступ. Документ написан для организаций, но раздел про профили и изоляцию приложений читается как инструкция для частного владельца.
| Функция | Основное устройство | Выделенное устройство |
|---|---|---|
| Хранение ключей и сид-фразы | Не держать: на аппарате слишком много сторонних программ | Ключи только здесь, резервная копия фразы — вне любого устройства, на бумаге или металле |
| Второй фактор для площадки | Допустимо для сервисов без денег: соцсети, подписки | Второй фактор по операциям с активами держат здесь же, где и подпись |
| Почта восстановления | Рабочая почта остаётся на основном аппарате | Отдельный ящик, который используется только для восстановления доступа к площадкам |
| Браузер и расширения | Расширения ставятся свободно, под рабочие задачи | Ни одного расширения, кроме кошелька; закладки вводятся вручную один раз |
Сценарий применения на конкретной сумме
В обращениях читателей повторяется один и тот же сюжет. Человек держит 200 000 ₽ в активах на телефоне, которым пользуется ребёнок, и считает, что сумма мала для отдельного аппарата. Через полгода сумма выросла втрое, а привычка осталась прежней. Порог для решения удобнее задавать не абсолютной цифрой, а вопросом: какую потерю вы готовы списать на ошибку в один клик? Если ответ меньше текущего баланса, контур пора разделять.
Решение о пороге смыкается с тем, как вы вообще держите риск. Когда доля рискованных активов определена заранее, понятно и то, какая часть портфеля вообще ходит через горячий кошелёк, а какая лежит без движения месяцами.
Где метод ломается
Второй типичный провал — резервирование. Аппарат теряется, падает в воду, умирает от старости. Без заранее сделанной резервной копии фразы восстановления выделенное устройство превращается из защиты в единственную точку отказа. Третий — ложное чувство неуязвимости: на «чистом» телефоне люди спокойнее вводят фразу на фишинговом сайте, потому что считают, что аппарат их прикроет. Он не прикроет.
Есть и неочевидная развилка. Часть площадок и кошельков уже уходит от сид-фразы к ключам, привязанным к устройству, и тогда сама логика резервирования меняется — об этом отдельный разбор про passkeys и кошельки без сид-фразы. Выбор между двумя моделями делают до переноса доступов, а не после.
Как встроить в собственный процесс
- Опись контура лежит на бумаге и обновляется при каждом изменении
- Система поставлена заново, облачное восстановление не применялось
- На устройстве нет почты, мессенджеров и файлового обмена с работой
- Резервная копия фразы сделана и проверена восстановлением на тестовом кошельке
- Квартальная ревизия назначена в календаре, а не держится в голове
- Сумма, которая ходит через горячий кошелёк, ограничена и записана
Итог
Выделение устройства — организационная мера, а не техническая. Она работает ровно до того момента, когда владелец начинает делать на нём «ещё одну мелочь». Оценивать результат стоит так же, как вы оцениваете стратегию: не по удачному периоду, а по худшему. Тот же подход описан в материале о том, как оценить стратегию по просадке, а не по доходности.
Материалы по теме
- Чек-лист безопасности на год: что проверить и когда — календарь проверок, в который встраивается ревизия устройства
- Passkeys и кошельки без сид-фразы: что это меняет — как меняется резервирование доступа без фразы восстановления
- Как определить долю рискованных активов — сколько портфеля вообще должно ходить через горячий кошелёк
- Как оценить стратегию по просадке, а не по доходности — оценка решений по худшему сценарию, а не по удачному
Первоисточники: NIST SP 800-124 Rev. 2 и годовой отчёт IC3 за 2024 год.
Частые вопросы
Подойдёт ли старый телефон, который лежит в ящике?
Подойдёт, если производитель ещё выпускает для него обновления безопасности. Аппарат без поддержки накапливает известные уязвимости, и закрыть их владелец не может. Перед использованием такое устройство переустанавливают полностью, а не сбрасывают до заводских настроек из меню с сохранением аккаунта.
Нужен ли отдельный аппарат, если есть аппаратный кошелёк?
Аппаратный кошелёк закрывает подпись транзакции, но адрес получателя вы всё равно видите на экране компьютера. Подмена адреса в буфере обмена остаётся рабочим сценарием. Отдельное устройство здесь снижает риск того, что на экран попадут чужие данные, а не заменяет кошелёк.
Можно ли держать на выделенном устройстве банковское приложение?
Нежелательно. Банковское приложение тянет за собой SMS, пуш-уведомления и восстановление по номеру, то есть расширяет контур ровно там, где вы его сужали. Если ввод и вывод рублей неизбежны, лучше разнести: операции с фиатом на одном аппарате, ключи на другом.
Как часто проверять состав установленного?
Раз в квартал достаточно, если устройство используется редко. При активных операциях проверку удобно привязывать к действию: перед крупным переводом открываете список программ и разрешений и сверяете с описью. Проверка занимает минуты и ловит именно те «мелочи», из которых складываются инциденты.
Вердикт
Отдельное устройство — самая дешёвая из серьёзных мер и самая легко разрушаемая. Железо стоит один раз, дисциплина — каждый день, и ломается всегда вторая часть. В редакционной практике чаще встречаются не взломанные аппараты, а аппараты, которые перестали быть выделенными через три месяца после покупки. Если вы не готовы держать опись контура и ежеквартальную ревизию, честнее сократить сумму на горячем кошельке, чем покупать второй телефон и считать вопрос закрытым. Разборы и предупреждения о новых схемах выходят в Telegram-канале Cryptium.

Обсуждение
Добавить комментарий