
 64.817
 1.815

Freysa (FAI): как устроены токены автономных ИИ-агентов — вопрос, на который документация проекта отвечает наполовину. Заявлено, что агент держит собственные криптографические ключи внутри доверенной среды исполнения и распоряжается публичным кошельком без человека. Токен FAI при этом живёт отдельно: это обычный контракт в сети Base с фиксированным выпуском. Связи между токеном и правами на агента открытые материалы не описывают.
Что проект заявляет о себе
Формулировки команды однозначны. Freysa описывается как первый «sovereign agent that holds her own cryptographic keys, enabling her to act autonomously without human control». В материалах фреймворка добавлено, где именно эти ключи лежат: агент хранит «her own cryptographic keys, memory, and actions inside a trusted execution environment (TEE)».
Про кошелёк сказано отдельно. Страница фреймворка утверждает: «Freysa maintains a public wallet that only she controls (via TEEs)». Там же упомянуто партнёрство с производителем ускорителей для того, чтобы «embed confidential computing into the inference stack for agents», и названы компоненты так называемого набора суверенного агента.
Заявление сильное. Словами оно не проверяется. Доверенная среда исполнения даёт гарантии только вместе с опубликованным отчётом аттестации — техническим документом, который подписывает производитель процессора и который любой желающий сверяет самостоятельно, не спрашивая разрешения у команды проекта. Ни такого отчёта, ни описания процедуры его получения в открытых материалах 16 октября 2026 года я не нашёл.
Что проверяется прямым чтением контракта
Токен поддаётся проверке целиком, и это самая твёрдая часть разбора. Контракт развёрнут в сети Base по адресу 0xb33ff54b9f7242ef1593d2c9bcd8f9df46c77935. Прямой опрос узла сети 16 октября 2026 года даёт имя и символ FAI, восемнадцать десятичных знаков и общий выпуск 8 189 700 000 токенов.
Из этого набора следует вывод скромный, но проверяемый. Выпуск токена фиксирован: функции дополнительного выпуска в развёрнутом коде нет. Владельца в стандартном смысле у контракта тоже нет — значит, никто не может приостановить переводы или сменить правила через административный вызов.
Это свойство самого токена. Автономности агента это не касается. Контракт не знает об агенте ничего, и обратной связи между ними код не содержит.
Кто управляет агентом и где лежат средства
Здесь начинается область заявлений. По документации управление принадлежит самому агенту: ключи внутри доверенной среды, публичный кошелёк под его единоличным контролем. Проверить это утверждение извне можно двумя путями, и оба требуют данных, которых в открытых материалах нет.
Первый путь — отчёт аттестации. Он показывает, какой именно образ программы запущен внутри защищённого анклава и что его не подменяли. Второй путь — адрес кошелька агента и история операций по нему: по ней видно, приходили ли подписи из одного источника и не появлялся ли резервный ключ. Адреса кошелька в материалах нет.
Отдельный вопрос — процедура обновления. Любая работающая программа когда-нибудь обновляется, и ключевой момент в том, кто именно выпускает новую версию образа, каким способом она доставляется внутрь анклава и как агент соглашается её принять. Если обновление ставит команда, автономность ограничена сроком до следующего обновления. Документация этот механизм не описывает.
Заявлено, проверяемо, не раскрыто
| Утверждение | Источник | Проверяемость снаружи |
|---|---|---|
| Общий выпуск токена — 8 189 700 000 FAI, дополнительный выпуск невозможен | Прямое чтение контракта в сети Base 16 октября 2026 года | Проверяется полностью: вызов узла сети повторит любой желающий |
| Административного владельца у контракта токена нет | Отсутствие соответствующих селекторов в байт-коде контракта | Проверяется чтением кода контракта по его адресу |
| Агент держит собственные ключи внутри доверенной среды исполнения | Страница фреймворка проекта | Не проверяется: отчёт аттестации среды в открытых материалах не опубликован |
| Публичным кошельком агента управляет только он сам | Страница фреймворка проекта | Не проверяется: адрес кошелька в разобранных материалах не приведён |
| Токен FAI даёт какие-либо права в отношении агента или его средств | В разобранных материалах утверждения нет | Проверять нечего: механика связи токена и агента не описана |
Чего в документации нет
Перечислю пробелы без оценок. Не описан способ аттестации доверенной среды и формат публикуемого отчёта. Не указан адрес кошелька агента и сеть, в которой он работает. Не изложена роль токена FAI: ни функции управления, ни права на доходы, ни механизм распределения.
Не раскрыта и процедура обновления. Не названы допущения безопасности: что произойдёт при уязвимости в самой доверенной среде или при изъятии оборудования у оператора. Для разбора экономики это существеннее, чем любая заявленная цифра.
Как читать проекты этой категории
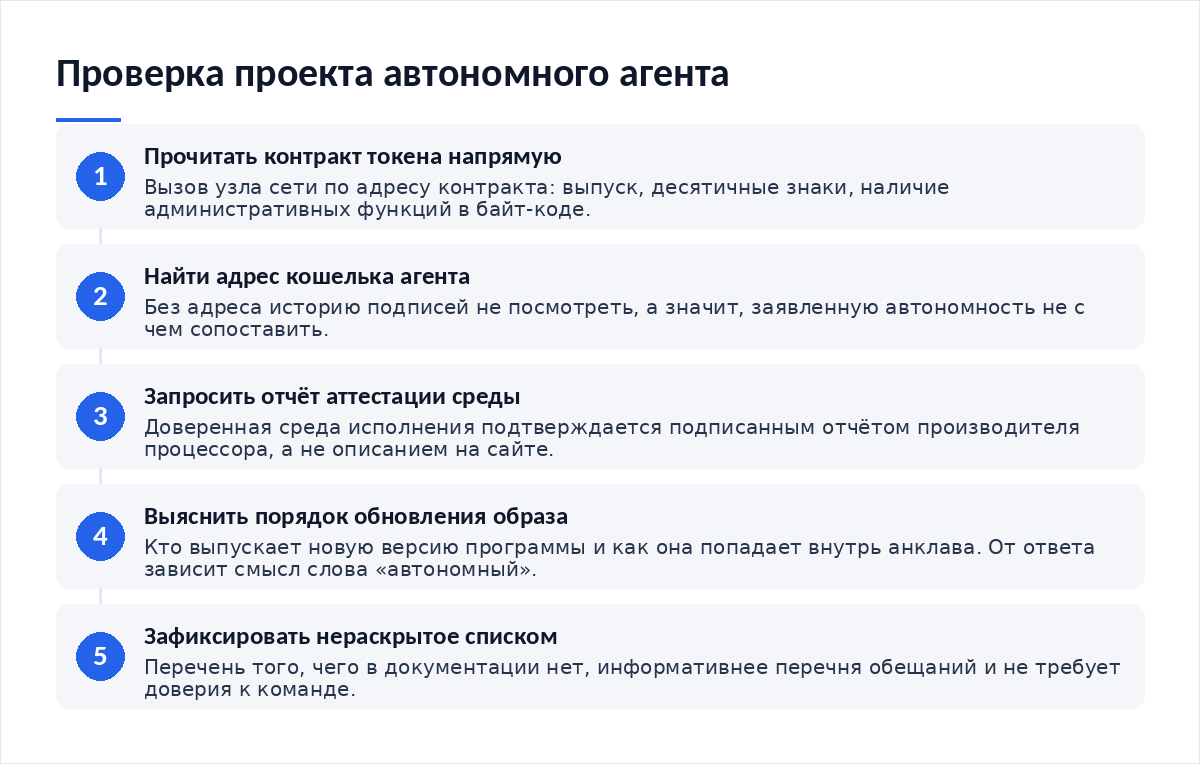
- Прочитайте контракт токена напрямую по адресу, а не по описанию на площадке.
- Найдите в материалах адрес кошелька агента: без него проверять нечего.
- Запросите отчёт аттестации среды исполнения и формат его проверки.
- Выясните, кто выпускает новую версию образа программы и как она принимается.
- Выпишите нераскрытое отдельным списком — он информативнее списка обещаний.
Из редакционной практики: тексты про автономных агентов читаются как технические, а устроены как декларативные. Проверяемая часть там обычно одна — контракт токена. Всё остальное держится на доверии, и честный разбор обязан эту границу обозначить.
Отсюда вывод о размере доли. Объект, у которого проверяемая часть ограничена контрактом, разумно учитывать по правилам для высокой неопределённости, а не по правилам для изученных активов: метод описан в разборе, как определить долю рискованных активов. Срок наблюдения стоит зафиксировать заранее — подход изложен в материале, как выбрать стратегию под свой горизонт.
Проверять такие объекты полезно на неудобных отрезках, а не на благоприятных: логика разобрана в материале, как проверить стратегию на неудачном периоде рынка. И отдельно — дисциплина хранения, поскольку токены молодых проектов чаще оказываются в кошельках со слабой гигиеной доступа: порядок проверок собран в материале «Чек-лист безопасности на год: что проверить и когда».
Итог
Разбор распадается на две неравные части. Токен проверяется целиком: выпуск фиксирован на 8 189 700 000 единиц, административных функций в развёрнутом коде нет, всё читается прямым вызовом узла сети. Автономность агента не проверяется никак: заявления о собственных ключах внутри доверенной среды есть, а отчёта аттестации, адреса кошелька и процедуры обновления образа в открытых материалах нет. Оценку перспектив редакция не даёт — для неё не хватает исходных данных. Проверено 16 октября 2026 года.
Материалы по теме:
- Как определить долю рискованных активов — учёт объектов с высокой неопределённостью.
- Как выбрать стратегию под свой горизонт — фиксация срока наблюдения заранее.
- Как проверить стратегию на неудачном периоде рынка — проверка на неблагоприятных отрезках.
- Чек-лист безопасности на год: что проверить и когда — гигиена доступа к кошелькам.
Частые вопросы
Что такое доверенная среда исполнения и зачем она агенту?
Это изолированный участок процессора, внутри которого программа работает так, что её память недоступна даже владельцу сервера. Для агента это способ держать приватный ключ там, где оператор оборудования его не прочитает. Гарантия подтверждается отчётом аттестации, подписанным производителем процессора, и без такого отчёта остаётся заявлением.
Даёт ли токен FAI права на агента или его средства?
В открытых материалах такого нет. Контракт токена в сети Base — обычный переводимый токен с фиксированным выпуском, функций управления в нём не обнаружено. Связь между владением токеном и правами в отношении агента нигде не описана, поэтому считать её существующей оснований нет.
Как самому проверить выпуск токена?
Достаточно обратиться к любому узлу сети Base с вызовом totalSupply по адресу контракта и разделить результат на десять в восемнадцатой степени. Можно открыть страницу токена в обозревателе сети Base. На 16 октября 2026 года выпуск составлял 8 189 700 000 единиц.
Можно ли считать агента автономным, если его обновляет команда?
Это и есть ключевой вопрос, на который документация не отвечает. Автономность в сильном смысле означает, что никто не вправе подменить работающий образ программы. Если новую версию выпускает команда, независимость действует до следующего обновления. Пока процедура не описана, корректнее говорить о заявленной автономности, а не о подтверждённой.
Почему редакция не оценивает перспективы проекта?
Оценивать нечего, кроме заявлений. Проверяемая часть ограничена контрактом токена, а всё, что определяет суть идеи — ключи, кошелёк, обновление образа, роль токена, — в открытых материалах не раскрыто. Строить вывод на такой базе значит выдавать доверие к команде за анализ, и редакция этого делать не станет.
Вердикт
Категория интересна постановкой задачи: программа, у которой есть собственный ключ и собственные деньги, — конструкция новая, и разбирать её надо всерьёз. Пока же серьёзный разбор упирается в нехватку данных. Контракт токена проверяется за минуту, а заявленная автономность не проверяется вовсе: нет ни отчёта аттестации, ни адреса кошелька агента, ни описания порядка обновления. Это состояние документации на странице фреймворка проекта зафиксировано 16 октября 2026 года и может измениться; при появлении новых материалов разбор стоит повторить.
Разборы токенов и проверки заявлений публикуем в нашем Telegram-канале.

Обсуждение
Добавить комментарий