
 64.687
 1.810

Переход на passkey сводится к одному действию в настройках сервиса: вы создаёте ключевую пару, закрытая половина остаётся у вас, открытая уходит сервису. Пароля после этого нет, и подбирать нечем. Потеря устройства не равна потере доступа, но исход зависит от одной настройки — синхронизируется ключ между вашими устройствами или привязан к одному. Выяснить, какой из двух видов ключа у вас, нужно до потери устройства, а не после неё.
Какую задачу решает подход
Пароль — общий секрет. Его знают обе стороны, поэтому его можно украсть у сервиса, выманить у человека или подобрать. Passkey устроен иначе. Секрет остаётся у одной стороны. Сервису нечего терять.
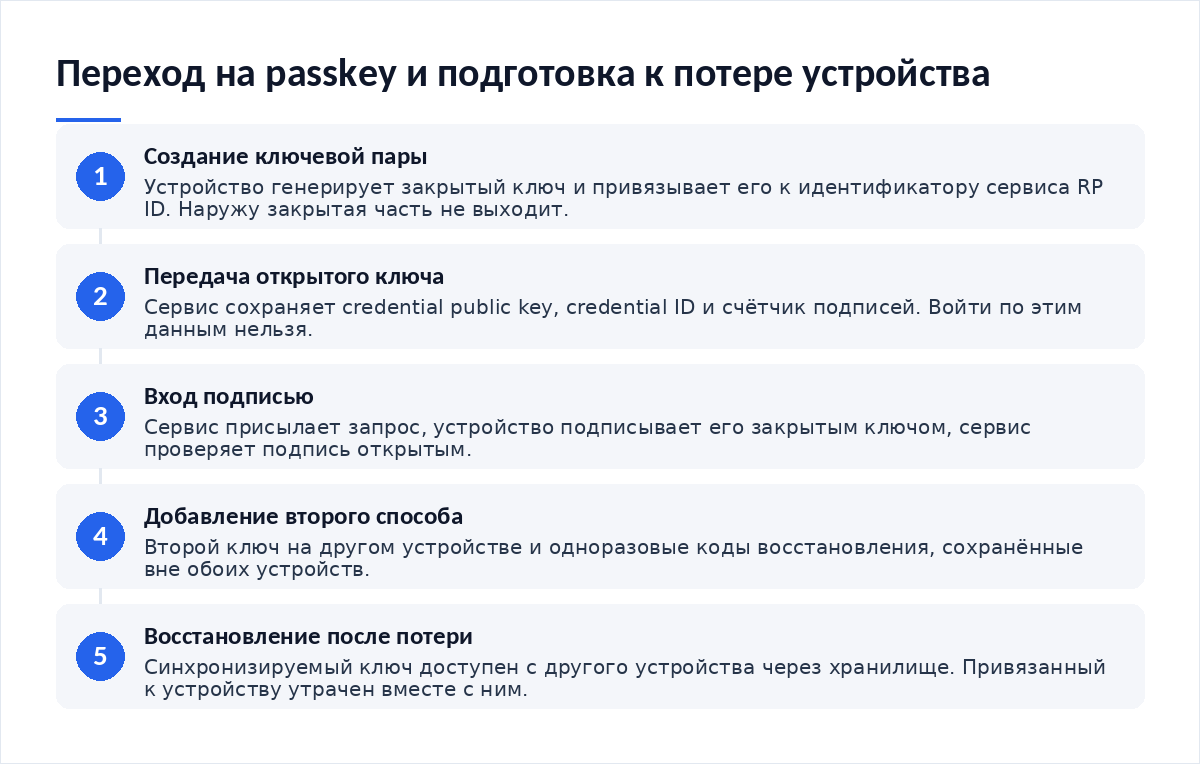
Что где лежит — зафиксировано в спецификации W3C Web Authentication. На устройстве хранится credential private key, который «is bound to a particular authenticator», плюс credential ID, user handle и идентификатор RP ID. У сервиса — credential public key, credential ID и счётчик signCount. Закрытый ключ не передаётся никогда.
Отсюда и главное свойство. Поддельная страница подпись не получит, потому что ключ привязан к RP ID настоящего сервиса, а утечка базы сервиса входа не даёт: открытый ключ умеет проверять подписи, но не создавать их.
Как это работает на цифрах
Ключи делятся на два вида. Признак — пригодность к копированию. Флаги backup eligibility и backup state идут в данных аутентификатора, и спецификация формулирует так: «A backup eligible public key credential source is referred to as a multi-device credential», а непригодный к резервированию назван single-device credential, он же device-bound.
Планку задаёт руководство NIST SP 800-63B. На 23 октября 2026 года в разделе 3.2.12 закреплено: синхронизируемые аутентификаторы «SHALL NOT be used at AAL3», поскольку требуют экспортируемого закрытого ключа. Для AAL2 они допустимы. Эта цифра и определяет выбор.
| Признак | Синхронизируемый ключ | Привязанный к устройству |
|---|---|---|
| Где лежит закрытая часть | На устройстве и в хранилище поставщика | В защищённом элементе устройства |
| Флаг backup eligibility | Установлен: multi-device credential | Не установлен: single-device credential |
| Потеря устройства | Вход с другого устройства через хранилище | Доступ по этому ключу утрачен |
| Уровень по NIST | AAL2; на AAL3 применять запрещено | Пригоден для AAL3 |
| Кто ещё в контуре риска | Поставщик хранилища и вход в него | Никто: контур ограничен устройством |
Сценарий применения на конкретной сумме
Пример условный. Доступы разнесены на три контура: оперативный кошелёк на условные 50 тысяч рублей, сервисы учёта без доступа к средствам и хранилище основного объёма активов. Для первых двух синхронизируемый passkey оправдан: потеря телефона решается входом с ноутбука. Третий контур синхронизацию не терпит. Логика та же, что при распределении риска по активам, и разобрана она там, где речь шла о том, как определить долю рискованных активов, а проверять такие решения стоит на худшем сценарии — как в разборе о том, как проверить стратегию в неудачном периоде рынка.
Где метод ломается
Ломается он в трёх местах. Первое — единственный зарегистрированный ключ: спецификация описывает порядок на случай утраты, где сервер показывает список учётных данных для отзыва. Список из одной строки отзывать нечем.
Второе — хранилище синхронизации. Копируемый ключ защищён ровно настолько, насколько защищён вход в это хранилище, и отсюда же берётся запрет NIST на применение таких ключей в AAL3.
Третье — старый канал восстановления. Сервис, оставивший рядом с passkey сброс по SMS, снизил защиту до уровня этого сброса, и ключевая пара тут ни при чём.
Как встроить в собственный процесс
- Проверьте в настройках, поддерживает ли сервис вход без пароля.
- Создайте passkey и посмотрите, предлагают ли синхронизацию.
- Добавьте второй ключ на другом устройстве заранее.
- Сохраните одноразовые коды вне обоих устройств.
- Отключите резервный вход по SMS там, где он больше не нужен.
- Два ключа на разных устройствах для важного сервиса.
- Коды восстановления на бумаге, а не в заметках телефона.
- Привязанный к устройству ключ — для основного объёма активов.
Проверку удобно ставить в годовой цикл — порядок обхода описан в чек-листе безопасности на год. Отдельный сюжет — кошельки, где passkey заменяет сид-фразу: утрата устройства затрагивает там не вход в сервис, а сами средства, и разобран он в материале про passkeys и кошельки без сид-фразы.
Итог
Passkey снимает кражу и подбор пароля, но вводит новый вопрос: сколько у вас способов войти без устройства. Синхронизируемый ключ переживает потерю телефона и ограничен уровнем AAL2, тогда как привязанный к устройству даёт уровень выше, но утраты не прощает. Решают до регистрации.
Материалы по теме
- Passkeys и кошельки без сид-фразы — ключ входа отвечает за средства.
- Чек-лист безопасности на год — годовой обход доступов.
- Как определить долю рискованных активов — разнесение по контурам.
- Как проверить стратегию в неудачном периоде рынка — проверка худшего сценария.
Частые вопросы
Потерял телефон с единственным passkey — доступ пропал совсем?
Зависит от вида ключа. Синхронизируемый восстанавливается входом в хранилище поставщика с другого устройства, а привязанный утрачен вместе с устройством, и остаются лишь резервные способы, заранее включённые у сервиса: второй ключ или одноразовые коды.
Передаётся ли сервису что-то, чем можно войти от моего имени?
Нет. Сервис получает открытый ключ, credential ID и счётчик подписей. По спецификации закрытый ключ привязан к аутентификатору и наружу не выходит, поэтому утечка базы сервиса входа не даёт — в отличие от утечки хешей паролей.
Чем синхронизируемый passkey хуже привязанного к устройству?
Он требует экспортируемого закрытого ключа, и по руководству NIST SP 800-63B такие аутентификаторы запрещены на уровне AAL3, оставаясь допустимыми на AAL2. В обмен приходит устойчивость к потере устройства.
Сколько ключей регистрировать на один сервис?
Минимум два и на разных устройствах. Спецификация описывает порядок при утрате через список учётных данных, из которого потерянное отзывают, — значит, в списке должна остаться рабочая строка.
Вердикт
В обращениях читателей passkey воспринимают как упрощение входа, хотя это смена модели риска: угроза перемещается с подбора пароля на владение устройством и на учётную запись хранилища. Из редакционной практики слабым местом оказывается привычка регистрировать один ключ и не трогать резервные каналы. Вид ключа выясняют заранее. Разбор случаев — в Telegram-канале Cryptium.

Обсуждение
Добавить комментарий