
 84.534
 2.665

Доступ сотрудников к корпоративным средствам разграничивают мультиподписью: кошелёк требует нескольких подписей для проведения операции, и ни один человек не может распоряжаться активами единолично, и базовая схема для небольшой компании — три ключа с требованием двух подписей. Она защищает и от злоупотребления, и от потери доступа при увольнении или утрате устройства одним из держателей.
Почему единоличный доступ опасен
Кошелёк с одним ключом означает, что его держатель может вывести средства в любой момент, а риск не только в недобросовестности: устройство теряют, seed-фразу компрометируют, сотрудник увольняется с конфликтом. Компания при этом не имеет никаких технических рычагов, потому что блокчейн не различает директора и бывшего бухгалтера — он видит только валидную подпись.
Второй аспект — внутренний контроль. Операция, которую может провести один человек без согласования, выпадает из любой системы проверок.
Сравнение схем доступа
| Схема | Когда подходит |
|---|---|
| Один ключ у одного сотрудника | Только для оборотных сумм с ограниченным лимитом |
| Мультиподпись 2 из 3 | Базовая схема для малого бизнеса: устойчива к потере одного ключа |
| Мультиподпись 3 из 5 | Для компаний покрупнее, допускает отпуска и болезни держателей |
| Кастодиальное решение с ролями | Управление через провайдера, зависимость от его надёжности |
Как выстроить схему
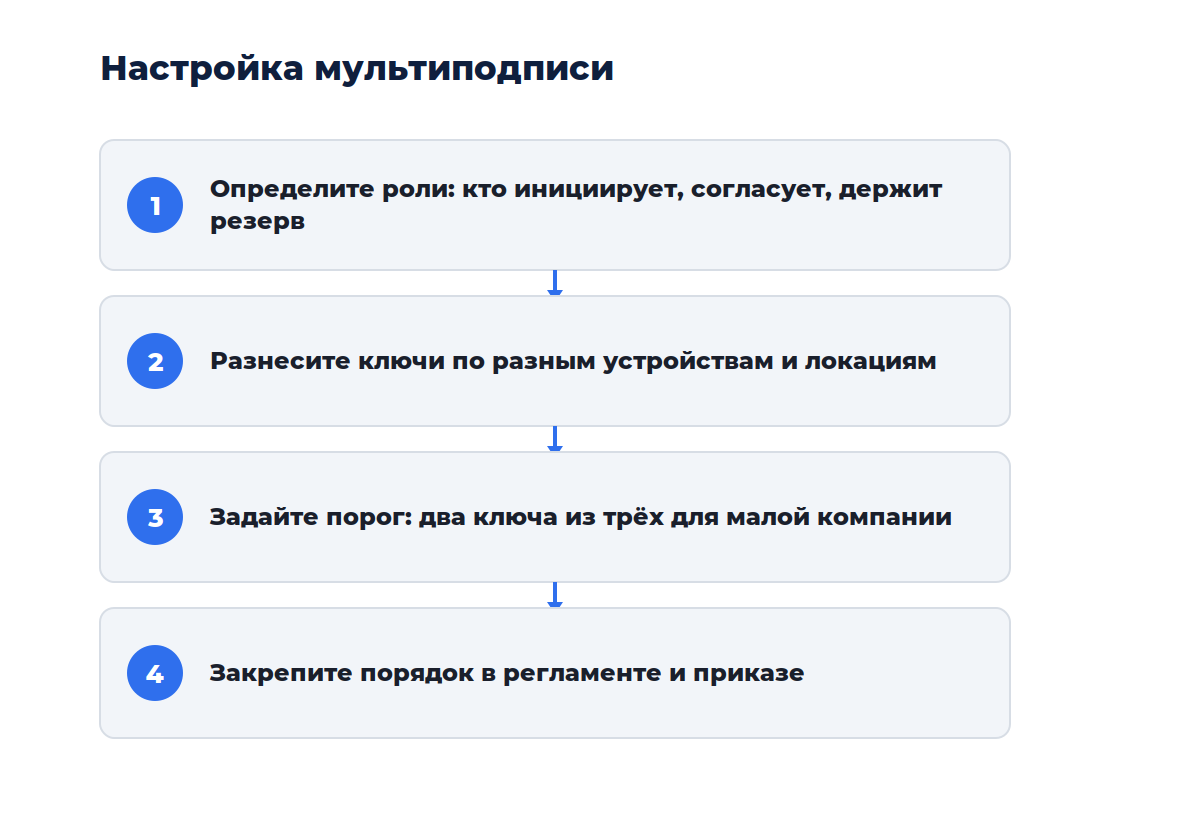
Определите роли: кто инициирует платёж, кто согласует, кто держит резервный ключ, при этом разнесите держателей по разным устройствам и по возможности по разным физическим локациям. Задайте порог подписей так, чтобы утрата одного ключа не блокировала работу, но и один человек не мог провести операцию сам.
Зафиксируйте порядок письменно. Регламент с описанием ролей, лимитов и процедуры замены держателя превращает техническую схему в рабочий процесс.
Разделение кошельков по назначению
Один кошелёк на все задачи — плохая практика, причём оборотные средства для текущих платежей держат отдельно от основного резерва, и требования к ним разные. По оборотному допустима упрощённая схема с лимитом, по резервному — строгая мультиподпись с участием первых лиц.
Аппаратные ключи для держателей
Держателям выдают аппаратные устройства, а не хранят ключи на рабочих компьютерах, и подпись формируется внутри устройства, и вредоносное ПО на машине сотрудника не получает доступа к ключу.
Устройства закрепляют за людьми документально и хранят под учётом. При увольнении устройство возвращается, но это не отменяет пересоздания кошелька: seed-фразу сотрудник мог записать.
Что предусмотреть заранее
- Процедуру замены держателя при увольнении: пересоздание кошелька и перенос средств
- Резервные копии ключей с раздельным хранением и ограниченным доступом
- Лимиты на операции по оборотному кошельку
- Порядок действий при утрате одного из ключей
Ко мне обращалась компания, где корпоративный кошелёк был оформлен на личное устройство финансового директора, тогда как при его уходе доступ формально остался у него, а юридических рычагов не нашлось: средства числились за физическим лицом. Вопрос решился переговорами, но недели ушли на то, что схема мультиподписи закрыла бы автоматически.
Журнал операций и контроль
Мультиподпись даёт побочную пользу: каждая операция оставляет след в виде набора подписей, и это позволяет восстановить, кто согласовал платёж, без дополнительных систем учёта.
Дополните техническую запись управленческой. Реестр платежей с указанием основания, инициатора и согласующих превращает набор транзакций в понятную для руководства картину расходов.
Юридическая сторона
Техническое разграничение не заменяет оформления, и владение активами должно быть закреплено за компанией, а не за сотрудниками, и это отражается во внутренних документах. Регламент по работе с кошельками, приказ о назначении держателей ключей и порядок доступа — минимальный набор, который делает схему защищённой не только технически.
Замена держателя ключа
Ключ нельзя «передать» новому сотруднику: тот, кто видел seed-фразу, сохраняет доступ навсегда, а корректная процедура — создание нового кошелька с новым набором ключей и перевод средств туда. Старый адрес после этого не используется. Это неудобно, поэтому держателей выбирают из тех, чей уход маловероятен в ближайшей перспективе.
Смежные темы разобраны у нас. Вот основные. Общий раздел — платежи и бизнес. Шире — статьи про криптокошельки. Проверку резервной копии разбирает материал как проверить резервную копию кошелька, а подтверждение платежей — статья как подтвердить поступление оплаты.
Вопросы и ответы
Какой порог подписей выбрать?
Для трёх держателей стандартом считается требование двух подписей, при этом такая схема переживает потерю одного ключа и при этом не позволяет действовать в одиночку, причём порог «все подписи из всех» выглядит надёжнее, но блокирует работу при недоступности любого держателя.
Можно ли обойтись обычным кошельком с общим доступом?
Общий доступ к одному ключу — это не разграничение, а его отсутствие, и каждый, кто знает фразу, распоряжается средствами полностью, и установить авторство операции по блокчейну невозможно. Такая схема не защищает ни компанию, ни самих сотрудников от подозрений.
Подходит ли кастодиальное решение?
Оно удобно ролевой моделью и журналом действий, но добавляет зависимость от провайдера, а средства фактически находятся под его контролем, и вопросы блокировки или прекращения работы сервиса остаются. Выбор зависит от того, что для компании критичнее: удобство администрирования или самостоятельное владение ключами.
Вердикт
Мультиподпись решает сразу две задачи: убирает единоличный доступ и защищает от потери одного ключа, при этом схема из трёх ключей с двумя подписями закрывает потребности большинства небольших компаний. Разделяйте оборотный кошелёк и резерв — требования к ним разные. И помните главное про замену держателя: ключ не передаётся, кошелёк пересоздаётся, поэтому выбор людей важнее настройки схемы.
Технические детали сверяйте напрямую. Справка Ledger по работе с мультиподписью и сайт ФНС России по вопросам учёта активов дают порядок настройки и требования к оформлению.

Обсуждение
Добавить комментарий