
 81.689
 2.434

Чтобы распознать отравление истории адресов и проверить официальность источника, смотрите не на вид адреса, а на канал, из которого он пришёл. Реквизиты считаются подтверждёнными, когда их выдал кабинет сервиса под двухфакторной аутентификацией, подписанный счёт или сам получатель на проверенном домене. Журнал кошелька источником не является: туда пишет сеть, а в сеть пишет кто угодно. Адрес из чата, скриншота или истории операций — черновик, а не реквизиты.
Как распознать отравление истории адресов и проверить официальность источника: правило одного канала
Атака работает на подмене авторитета. Отравленная запись в журнале выглядит как след прошлой сделки, то есть как подтверждение: «этому адресу я уже платил». Подтверждения там нет. Запись в блокчейн добавляет отправитель перевода, а не вы и не ваш контрагент, поэтому её ценность как источника реквизитов равна нулю.
Отсюда правило одного канала: адрес получателя берут там же, где заключена сделка, и нигде больше. Сменился канал — сменился уровень доверия, и перевод откладывается до сверки.
Подмена канала — массовая практика, причём далеко за пределами криптовалют. По обзору Банка России за 2025 год, опубликованному 13 февраля 2026 года, среди ресурсов, по которым регулятор инициировал меры, 43% составили фишинговые сайты, копирующие названия известных банков и инвестиционных компаний; ещё около 36% приходилось на безлицензионную деятельность, 21% — на финансовые пирамиды.
Из обращений читателей складывается похожая картина: адрес кошелька приходит «от менеджера» в мессенджере, на домене, который отличается от официального одной буквой, и подкрепляется ссылкой на прошлую операцию в истории.
Как выглядит схема со стороны жертвы
Жертва не видит взлома. Ей приходит обычная рабочая задача: оплатить счёт, пополнить баланс, вернуть долг контрагенту. Адрес она берёт из того, что лежит ближе: из переписки, из скриншота, из журнала кошелька, где уже есть похожая строка. Дальше ставится подпись собственным ключом — и сеть исполняет распоряжение, которое никто не отменит.
Есть и другой вариант — поддельный сайт сервиса. Домен копирует официальный, страница вывода показывает чужой адрес пополнения, а пользователь сверяет его с записью в истории и находит совпадение по краям строки. Совпадение подстроено заранее.
Пять каналов, из которых приходит адрес получателя
Каналы различаются не удобством, а ценой ошибки.
| Канал | Чем подтверждается | Риск подмены | Как проверить |
|---|---|---|---|
| Кабинет сервиса под двухфакторной аутентификацией. | Вход по вашему паролю и второму фактору. | Низкий при верном домене. | Открыть домен вручную из закладки, затем раздел пополнения. |
| Подписанный счёт от контрагента. | Реквизиты в документе и подпись отправителя. | Средний: документ подделывают. | Подтвердить адрес по второму каналу связи с контрагентом. |
| QR-код на экране или в письме. | Ничем: код читается только устройством. | Высокий. | Расшифровать код и сверить адрес целиком до отправки. |
| Сообщение в мессенджере или соцсети. | Ничем: аккаунт подделывают или угоняют. | Высокий. | Не использовать как источник, запросить адрес в кабинете. |
| Журнал операций кошелька. | Ничем: запись добавляет отправитель перевода. | Высокий, это цель атаки. | Использовать только собственную белую адресную книгу. |
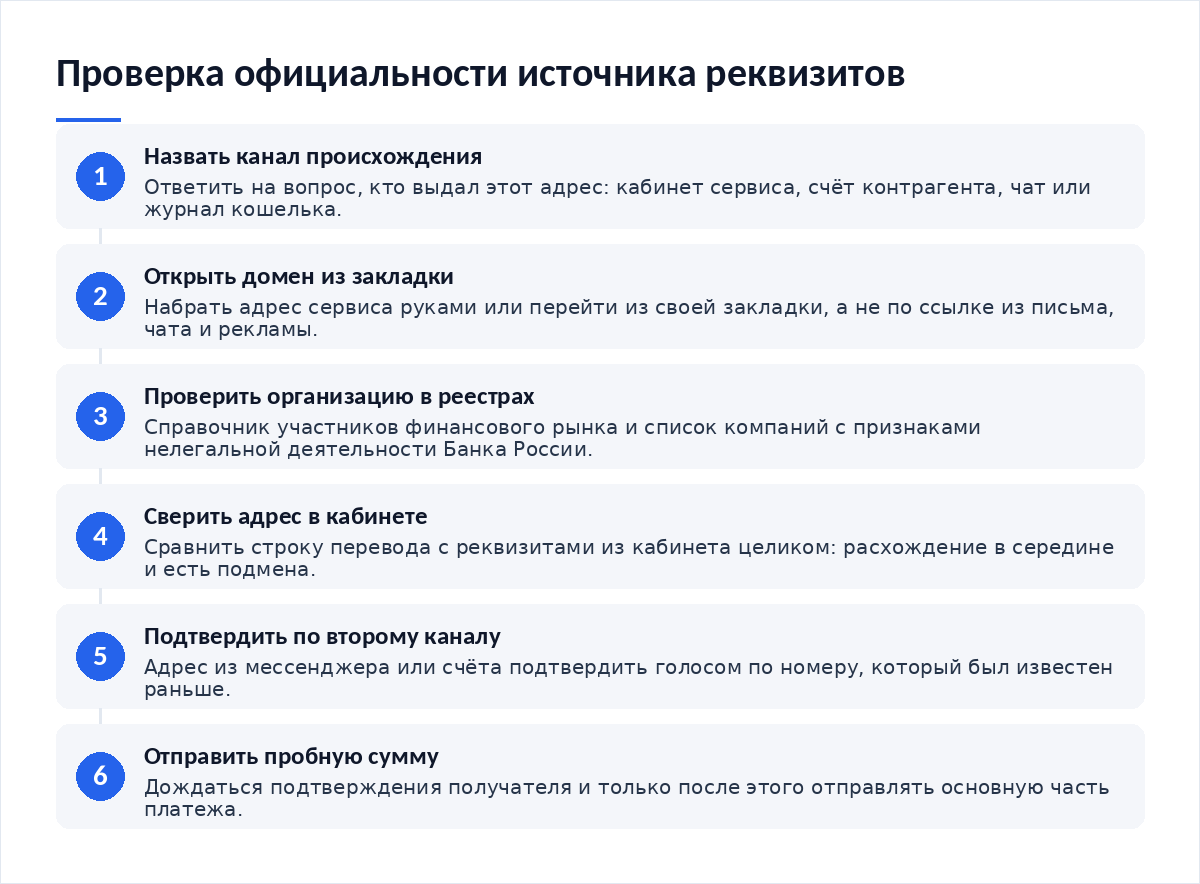
Проверка за 60 секунд: что открыть и на что смотреть
- Ответьте себе на один вопрос: кто выдал этот адрес и где я могу открыть тот же адрес заново, без чужих ссылок.
- Наберите домен сервиса руками или откройте из своей закладки, а не из письма, чата или результатов рекламного блока.
- Проверьте организацию в справочнике участников финансового рынка Банка России и в списке компаний с признаками нелегальной деятельности.
- Сверьте адрес в кабинете со строкой, которую собираетесь использовать, целиком — расхождение в середине и есть подмена.
- Отправьте пробную сумму и получите подтверждение от контрагента до основного перевода.
Проверка юридического лица занимает минуту и отвечает на другой вопрос: с кем вы имеете дело. Регулятор пополняет оба перечня постоянно, а домены мошенников живут недолго: по тому же обзору, в 2025 году Банк России направил регистраторам сведения о 1 002 ресурсах для снятия с делегирования, и среднее время разделегирования составляло от трёх часов до нескольких дней.
Отдельная история — официальность аккаунта, а не сайта. Угнанный канал проекта рассылает «обновлённые реквизиты» от его имени; как устроена такая атака, разобрано в материале про то, как защитить аккаунт проекта в социальной сети от угона.
Пошаговые действия, если деньги уже ушли
- Зафиксируйте хеш операции, сеть, сумму, время в UTC и тот канал, из которого пришёл адрес, — последнее понадобится и полиции, и площадке.
- Сохраните доказательства канала: адрес страницы, имя аккаунта, письмо с заголовками, запись переписки.
- Сообщите реквизиты сервису, если перевод ушёл на депозитный адрес площадки; блокировку оператор ставит по запросу правоохранительных органов.
- Подайте заявление в полицию и приложите выгрузку операции: сообщения о происшествиях принимают круглосуточно, по телефону 102 с мобильного, обращение рассматривают 30 дней со дня регистрации.
- Оцените, какие ещё адреса и аккаунты затронуты, опираясь на разбор про то, как проследить движение украденных средств и оценить остаточный риск.
Предложения «вернуть перевод за процент» игнорируйте. Возврат в публичной сети зависит от решения правоохранительных органов и оператора, принимающего средства, а не от посредника с рекламой в поиске.
Как закрыть дыру, чтобы не повторилось
Порядок строится вокруг закладок и белого списка. Домены сервисов, которыми вы пользуетесь, лежат в закладках браузера; адреса получателей — в адресной книге кошелька с понятными именами. Всё, что приходит извне, попадает в черновик и ждёт сверки.
Второй контур — способы входа в сами аккаунты. Если злоумышленник заходит в кабинет, он меняет реквизиты пополнения на стороне сервиса, и внешняя сверка уже не спасает; механика описана в материале о том, как защитить аккаунт от схем с восстановлением доступа.
Третий контур — заранее подготовленный план на случай ошибки. Пишется он в спокойный день и хранится там, где вы найдёте его за минуту; шаблон лежит в гайде о том, как распознать отравление истории адресов и подготовиться к худшему сценарию.
Чек-лист
- Канал происхождения адреса назван вслух до отправки.
- Домен сервиса открыт из закладки, а не из письма или чата.
- Организация проверена в справочнике и в предупредительном списке регулятора.
- Адрес из кабинета сверен со строкой перевода целиком.
- Реквизиты из мессенджера подтверждены по второму каналу связи.
- QR-код расшифрован и сверен, а не отсканирован на доверии.
- Журнал операций не используется как адресная книга.
Частые вопросы
Как быстро понять, что сайт сервиса поддельный?
Начните с домена: откройте его из своей закладки и сравните строку символ за символом. Подделки отличаются добавленной буквой, дефисом или другой зоной. Дальше проверьте организацию в реестрах Банка России. Если домен открылся из рекламной ссылки или из переписки, считайте источник неподтверждённым и не копируйте оттуда реквизиты.
Можно ли доверять адресу, который прислал знакомый контрагент?
Доверяйте человеку, но подтверждайте канал. Аккаунт угоняют, переписку подделывают, а сообщение со «срочно обновлёнными реквизитами» — типовой приём. Позвоните контрагенту по номеру, который у вас был раньше, и сверьте адрес голосом по частям. Минута разговора стоит дешевле необратимого перевода.
Что даёт проверка в реестрах Банка России, если платёж в криптовалюте?
Она отвечает на вопрос о контрагенте, а не о транзакции. Попадание организации в список компаний с признаками нелегальной деятельности означает, что регулятор публично предупредил о рисках. Это повод отказаться от сделки. Отсутствие в списке гарантией не является: перечень пополняется по мере выявления.
Нужно ли проверять адрес, если платёж повторяется каждый месяц?
Проверяйте источник один раз и фиксируйте результат в белой адресной книге под понятным именем. Дальше берите адрес оттуда, а не из журнала операций. Пересверка нужна, когда контрагент сообщил о смене реквизитов: тогда подтверждение запрашивают по второму каналу связи.
Материалы по теме:
- Как защитить аккаунт проекта в социальной сети от угона — почему рассылка «новых реквизитов» идёт из настоящего канала.
- Как защитить аккаунт от схем с восстановлением доступа — защита самого кабинета сервиса.
- Как проследить движение украденных средств и оценить остаточный риск — что делать после ошибочного платежа.
- Как распознать отравление истории адресов и подготовиться к худшему сценарию — готовый план на случай потери.
Первоисточники: список компаний с выявленными признаками нелегальной деятельности Банка России и справочник участников финансового рынка на сайте регулятора.
Вердикт
Официальность источника — не свойство адреса, а свойство канала: одна и та же строка символов может быть реквизитами сделки и приманкой, и различает их только происхождение. Поэтому вопрос «откуда у меня этот адрес» редакция считает главным в платёжной дисциплине, а не вопрос «похож ли он на прошлый». Закладка, кабинет, второй канал связи, пробная сумма — набор скучный и рабочий. История операций в этом списке не участвует. Разборы схем публикуем в Telegram-канале Cryptium.


Обсуждение
Добавить комментарий