
 74.354
 2.077

Отравление истории адресов распознаётся по одному признаку: в списке транзакций появляется мелкий или нулевой перевод от адреса, который визуально почти совпадает с вашим привычным получателем. Отличаются символы в середине строки. Там интерфейс обычно всё скрывает многоточием. Проверка за минуту снимает риск: сверяйте адрес получателя полностью, а не только первые и последние символы.
Как выглядит схема со стороны жертвы
Всё начинается незаметно. Именно в этом её опасность. На адрес приходит нулевая или символическая транзакция от кошелька, чьи первые и последние символы совпадают с адресом, на который вы регулярно переводите средства. Запись оседает в истории операций рядом с настоящими переводами. Ничего подозрительного на первый взгляд. Спустя время нужно снова отправить деньги привычному получателю. Человек по накатанной открывает историю, находит похожую запись и копирует её без полной сверки. Перевод уходит на адрес атакующего.
Признаки, по которым распознаётся подмена
Первый признак — сумма перевода равна нулю или ничтожно мала, при этом сама транзакция не была инициирована вами. Второй — адрес отправителя совпадает с получателем по первым и последним символам, но отличается в середине. Третий признак говорит о слежке. Запись появляется в истории вскоре после того, как вы совершили обычный перевод настоящему адресату.
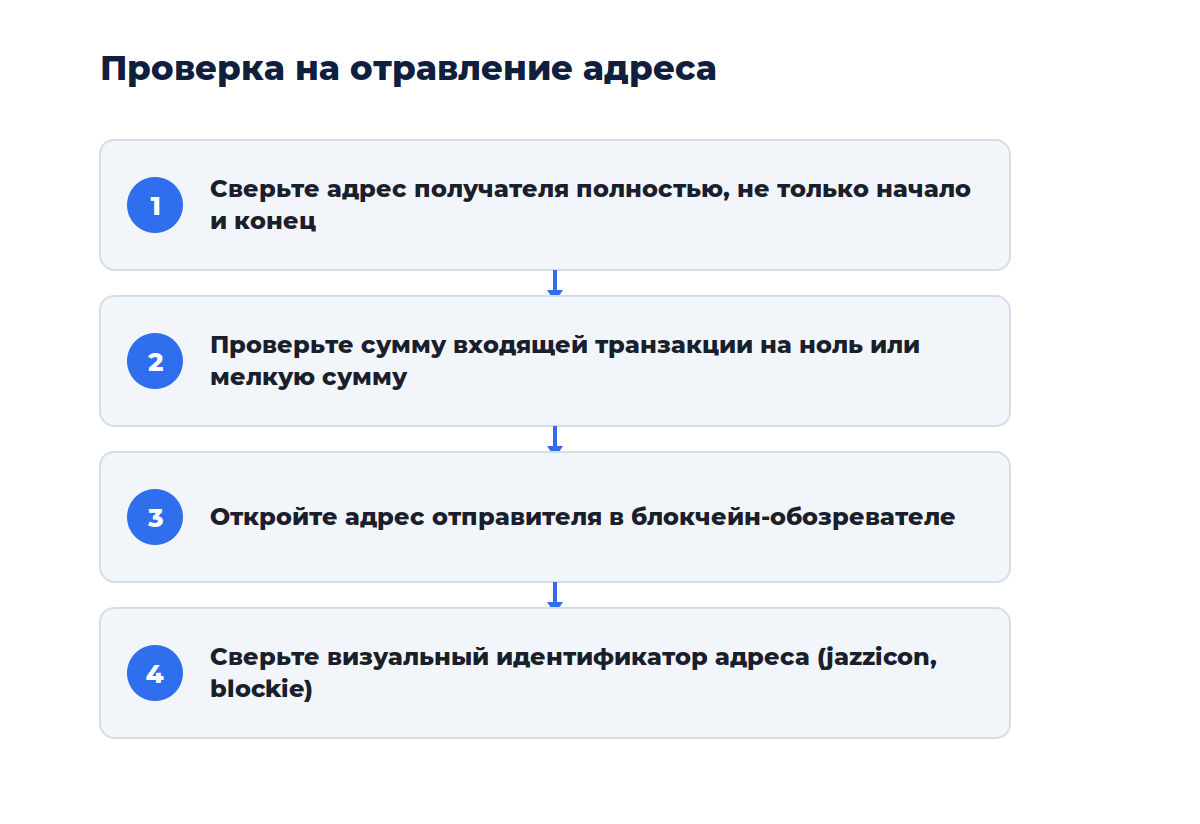
Проверка за 60 секунд: что открыть и на что смотреть
По данным исследователей Университета Карнеги — Меллон, между июлем 2022 и июнем 2024 года было зафиксировано порядка 270 миллионов попыток отравления адресов в сетях Ethereum и BNB Chain, направленных на 17 миллионов уникальных кошельков. Масштаб огромный. Именно поэтому короткая проверка перед каждым переводом того стоит.
| Шаг проверки | Что должно насторожить |
|---|---|
| Сравнить адрес символ за символом, не только начало и конец | Расхождение в середине строки, даже на один символ |
| Проверить сумму входящей транзакции | Нулевая или произвольно малая сумма без вашего участия |
| Открыть адрес отправителя в блокчейн-обозревателе | Возраст адреса и история — часто создан незадолго до атаки |
| Сверить визуальный идентификатор адреса (jazzicon, blockie) | Иконка отличается от привычной, даже если цифры похожи |
Пошаговые действия, если деньги уже ушли
Зафиксируйте хэш транзакции, адрес получателя и точное время перевода. Затем откройте блокчейн-обозреватель и проверьте, двигались ли средства дальше с адреса атакующего — это понадобится при обращении в компетентные органы. На 8 сентября 2026 года, по данным исследования Spark по атакам отравления адресов, реагировать стоит быстро: чем раньше средства попадают в поле зрения аналитических компаний, тем выше шанс, что дальнейшее движение будет зафиксировано и адрес попадёт в базы для последующей блокировки на биржах.
Подать заявление можно через официальный сайт МВД России — раздел приёма обращений принимает сообщения о мошенничестве в электронном виде, а для регистрации дела потребуется личный визит или звонок в дежурную часть. Заявление можно подать даже при попытке мошенничества, когда реального ущерба ещё не было причинено — это фиксирует инцидент официально и создаёт документальный след на случай дальнейшего разбирательства.
Как закрыть дыру, чтобы не повторилось
MetaMask и часть других кошельков в 2026 году добавили встроенное обнаружение отравления адресов, сверяя новые записи с известными паттернами подмены. Это не панацея, но полезный дополнительный слой. Дальше — привычки, которые работают надёжнее любого автоматического фильтра.
- Сохраняйте адреса постоянных получателей в адресной книге кошелька вместо копирования из истории
- Включите проверку на отравление адресов, если кошелёк её поддерживает — часть интерфейсов делает это автоматически
- Используйте hardware-кошелёк с отображением полного адреса на экране устройства перед подписью
- Сверяйте визуальный идентификатор адреса, а не только цифро-буквенную строку
У меня был читатель, который чуть не отправил перевод на подставной адрес: сумма была небольшая, тестовая, и он машинально скопировал строку из истории вместо адресной книги. Спасла привычка сверять последние шесть символов вручную — на этот раз они не совпали, хотя первые шесть были идентичны настоящему адресу.
Чек-лист
- Адрес получателя сверен полностью, а не по первым и последним символам
- Постоянные получатели сохранены в адресной книге, а не копируются из истории
- Визуальный идентификатор адреса совпадает с ожидаемым
- При подозрении на инцидент зафиксированы хэш, адрес и время
Смежные темы разобраны в других материалах Cryptium. Общий раздел — цифровая безопасность, более широкий контекст — статьи про криптокошельки. Механику проверки и отзыва разрешений разбирает материал разрешения токенов: как их проверять и отзывать, а поведенческий контекст крупных адресов — статья движение крупных адресов: что из него следует.
Вопросы и ответы
Может ли отравление истории списать деньги без моего участия?
Нет, сама поддельная запись в истории не списывает средства — она рассчитана на то, что вы сами скопируете неверный адрес и отправите перевод добровольно. Действие всегда за вами. Именно поэтому проверка адреса перед подтверждением остаётся ключевой защитой от этой схемы. Правило спасает почти всегда.
Работает ли эта схема только с криптовалютой?
Нет, похожий принцип применим к любым системам, где адрес или реквизит длинный и сложно проверяемый визуально. Дело в необратимости. В криптовалюте риск выше из-за необратимости транзакций. Отменить перевод в блокчейне нельзя. В традиционных платёжных системах для этого часто есть механизм чарджбэка.
Помогает ли аппаратный кошелёк от этой атаки?
Да, частично. Аппаратный кошелёк с отображением полного адреса на экране устройства заставляет свериться перед подписью, что снижает риск скопировать поддельный адрес не глядя. Устройство не заменяет внимательность. Если пользователь не сверяет адрес на экране, защита не сработает.
Вердикт
Отравление истории адресов — это атака на невнимательность, а не на код кошелька. Правило простое. Адрес получателя нужно сверять полностью, каждый раз, независимо от того, сколько раз вы переводили средства этому человеку раньше. Адресная книга и hardware-кошелёк с экраном подтверждения снимают почти весь риск за минимальные усилия.



Обсуждение
Добавить комментарий