
 74.401
 2.086


Аккаунт проекта в социальной сети защищается от угона отказом от SMS-подтверждения, аппаратным ключом безопасности и строгим контролем сторонних приложений с доступом к профилю. Риск здесь высокий. Один взломанный аккаунт с большой аудиторией способен разослать мошеннический пост тысячам подписчиков за считаные минуты. Восстановить доверие после такого сложнее, чем сам доступ.
Как выглядит угон со стороны команды проекта
Чаще всего атака начинается не со взлома пароля напрямую, а с обхода вокруг него. Это ключевой нюанс. Злоумышленник переоформляет номер телефона администратора через оператора связи, перехватывает SMS-код и заходит в аккаунт с чистого устройства. Это стандартный первый шаг. Другой сценарий — фишинговая страница входа, замаскированная под официальную форму платформы, куда администратор сам вводит логин и пароль. Третий — стороннее приложение, которому когда-то выдали доступ к аккаунту и забыли отозвать. Токен остаётся рабочим годами.
Признаки, по которым распознаётся захват аккаунта
Первый признак — письмо о смене email или пароля, которое администратор не инициировал. Это стоит проверять сразу. Второй признак — исчезновение доступа с обычного устройства без видимой причины. Тревожный сигнал очевиден. Третий — публикация от имени аккаунта в необычное время или с нетипичной для проекта темой. Признак виден сразу. Чаще всего это фальшивый розыгрыш токенов или «срочный» анонс листинга.
Проверка за 60 секунд: что открыть в настройках
Не все способы входа одинаково устойчивы к захвату. Это ощутимо на практике. Разница между SMS и аппаратным ключом — не мелочь, а вопрос того, требует ли атака физического доступа к устройству или обходится дистанционным перехватом кода.
| Способ защиты | Устойчивость к захвату |
|---|---|
| SMS-код на номер телефона | Низкая — уязвим к SIM-свопу и подмене caller ID |
| Приложение-аутентификатор | Средняя — привязано к устройству, но уязвимо к фишингу пароля |
| Аппаратный ключ безопасности (FIDO2) | Высокая — требует физического устройства при входе |
| Список подключённых сторонних приложений | Зависит от регулярности ревизии — забытый токен остаётся уязвимостью |
Пошаговые действия, если аккаунт уже захвачен
Если аккаунт уже захвачен, в первую очередь предупредите аудиторию через другой канал — Telegram, Discord или личные контакты ключевых участников комьюнити, чтобы люди не доверяли постам со взломанного профиля. Скорость здесь решает. Затем обратитесь в поддержку платформы с подтверждением личности администратора и запросом на блокировку аккаунта до восстановления контроля. На 1 марта 2026 года, по данным разбора Spikerz о защите соцсетей крипто-компаний, скомпрометированные аккаунты нередко используются для рассылки поддельных airdrop-ссылок именно в первые минуты после захвата — счёт идёт не на часы, а на десятки минут, пока подписчики ещё доверяют профилю по умолчанию.
Подать заявление о мошенничестве от имени пострадавшей аудитории можно порекомендовать через официальный сайт МВД России, приложив скриншоты постов и ссылки, опубликованные со взломанного аккаунта.
Как закрыть слабое место в доступе команды
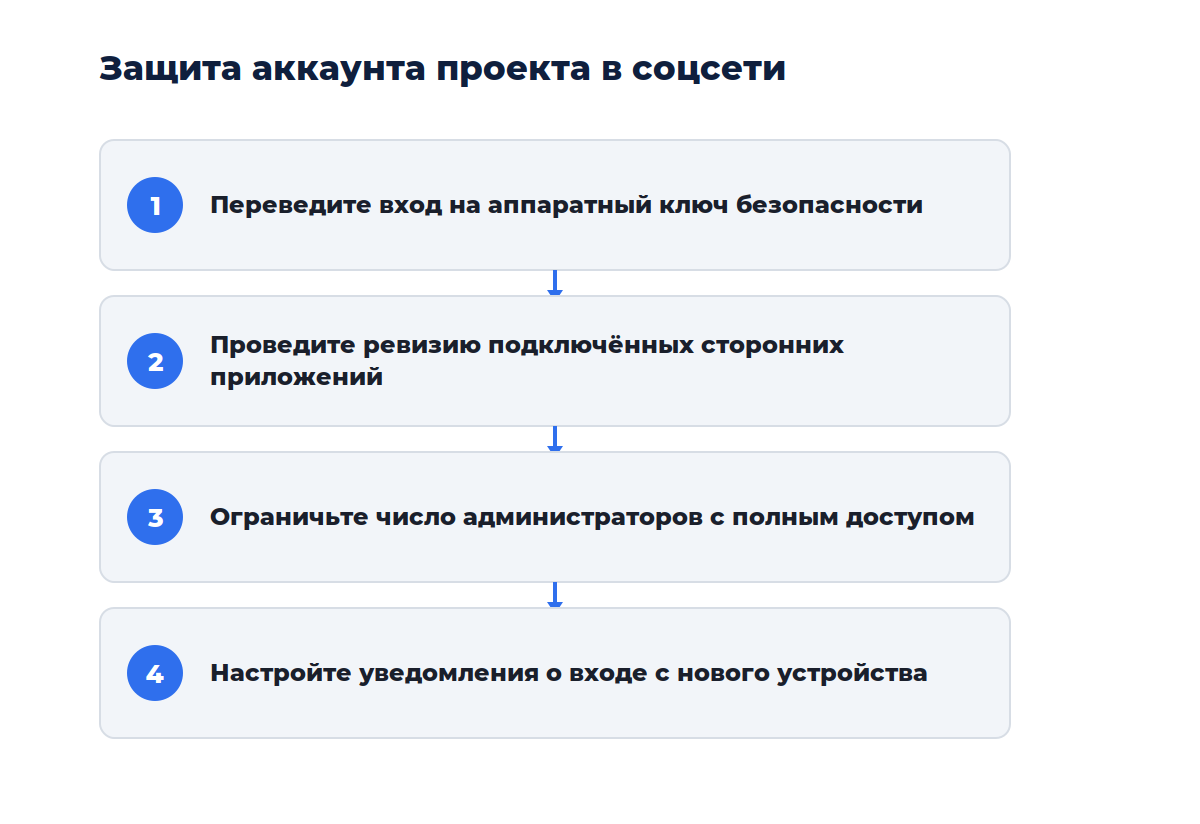
Большинство успешных захватов используют не сложную уязвимость платформы, а забытую слабину в собственных настройках команды. Это обнадёживает. Закрыть её проще, чем кажется, если пройтись по списку системно.
- Переведите вход на аппаратный ключ безопасности вместо SMS или даже приложения-аутентификатора
- Проведите ревизию подключённых сторонних приложений и отзовите неиспользуемые токены
- Ограничьте число администраторов с полным доступом, используя роли с ограниченными правами
- Настройте уведомления о входе с нового устройства для всех, кто имеет доступ к аккаунту
У меня был случай с небольшим проектом, где доступ к X-аккаунту был у трёх человек, включая давно ушедшего сотрудника, чьи права так и не отозвали. Никто об этом не вспоминал. Учётные данные этого человека утекли в отдельной утечке годом позже, и аккаунт проекта чуть не увели через забытый доступ. Спасла случайная проверка списка администраторов перед запуском новой кампании — доступ отозвали за день до того, как им могли воспользоваться.
Чек-лист
- Вход защищён аппаратным ключом или минимум приложением-аутентификатором, не SMS
- Список подключённых приложений и администраторов проверен и актуален
- Есть запасной канал связи с аудиторией на случай захвата основного аккаунта
- Настроены уведомления о входе с нового устройства или региона
Смежные темы разобраны в других материалах Cryptium. Общий раздел — цифровая безопасность, более широкий контекст — статьи про криптокошельки. Настройку оповещений о движении средств разбирает материал как настроить уведомления о движении средств по своим адресам, а базовое выстраивание защиты активов — статья как выстроить защиту активов с нуля.
Вопросы и ответы
Достаточно ли одного администратора с паролем и SMS?
Нет, этого мало. Это минимальная и уязвимая конфигурация для аккаунта с заметной аудиторией. Риск понятен сразу. Один человек — единая точка отказа, а SMS остаётся самым слабым звеном двухфакторной защиты. Разумнее использовать аппаратный ключ и хотя бы одного резервного администратора с доступом на случай недоступности основного.
Как часто проверять подключённые приложения?
Раз в квартал — разумный минимум. Проверку стоит проводить также сразу после ухода любого сотрудника с доступом к аккаунту. Забытые интеграции и токены бывших администраторов — одна из самых частых причин захвата аккаунтов проектов спустя месяцы после того, как о них все забыли.
Помогает ли верификация от захвата?
Косвенно. Верификация не защищает от технического взлома, но может ускорить процесс восстановления доступа через поддержку платформы и дать аудитории дополнительный сигнал отличить восстановленный официальный аккаунт от продолжающих распространяться копий и подделок.
Вердикт
Аккаунт проекта в соцсети — это не личный профиль, а канал доверия с аудиторией, и цена его захвата измеряется не только украденными средствами, но и репутацией. Аппаратный ключ и регулярная ревизия доступов закрывают большинство реалистичных сценариев атаки. Запасной канал связи с аудиторией — дешёвая страховка на случай, если что-то всё же пойдёт не так.


Обсуждение
Добавить комментарий