
 81.657
 2.444

Защититься от подмены SIM-карты и не повторять чужих ошибок дешевле всего так: взять разбор уже случившихся потерь и закрыть те же места у себя. Ошибок немного, и они повторяются из года в год — SMS как главный фактор входа, один номер на банк и биржу, seed-фраза в переписке с собой, доверие к звонку «из поддержки» и попытка вернуть деньги через посредника после кражи. Пять пунктов. Каждый закрывается заранее.
Как выглядит схема со стороны жертвы
Сюжетов тут три, и они устойчивы. Первый: человек теряет связь днём, решает, что это сбой у оператора, и обращается к нему вечером. Шесть часов форы. За это время постороннему хватает времени пройти по почте, вернуть через неё доступ к кабинету площадки и вывести остаток на свой адрес.
Второй сюжет начинается со звонка. Собеседник называет себя сотрудником оператора, говорит об «истечении срока договора» и просит код из сообщения — после чего номер переоформляется по доверенности. Третий сюжет самый тихий: номер перевыпускают ночью, а утром владелец находит в почте письма о входах и сбросах пароля, которые он не делал.
Масштаб частных потерь виден по отраслевым данным. По отчёту Chainalysis Crypto Crime Report 2026, с личных кошельков в 2025 году похитили 713 млн долларов, инцидентов было около 158 тысяч, а пострадавших — порядка 80 тысяч. Эпизод стал мельче, а частота выросла. Вывод скучный. Защита держится на привычках, а не на редких приёмах.
Признаки, по которым распознаётся подмена
Пострадавшие в обращениях читателей почти всегда называют один и тот же набор сигналов, который они заметили и отложили на потом. Сигналов пять.
- Связь пропала без видимой причины, а телефон соседа у того же оператора работает.
- Входящий звонок с предложением «переоформить договор» или «обновить SIM».
- Письма о сбросе пароля, которых вы не запрашивали, пришли подряд.
- Сообщения о входе в кабинет площадки из города, где вас нет.
- Банк прислал уведомление о смене доверенного номера или устройства.
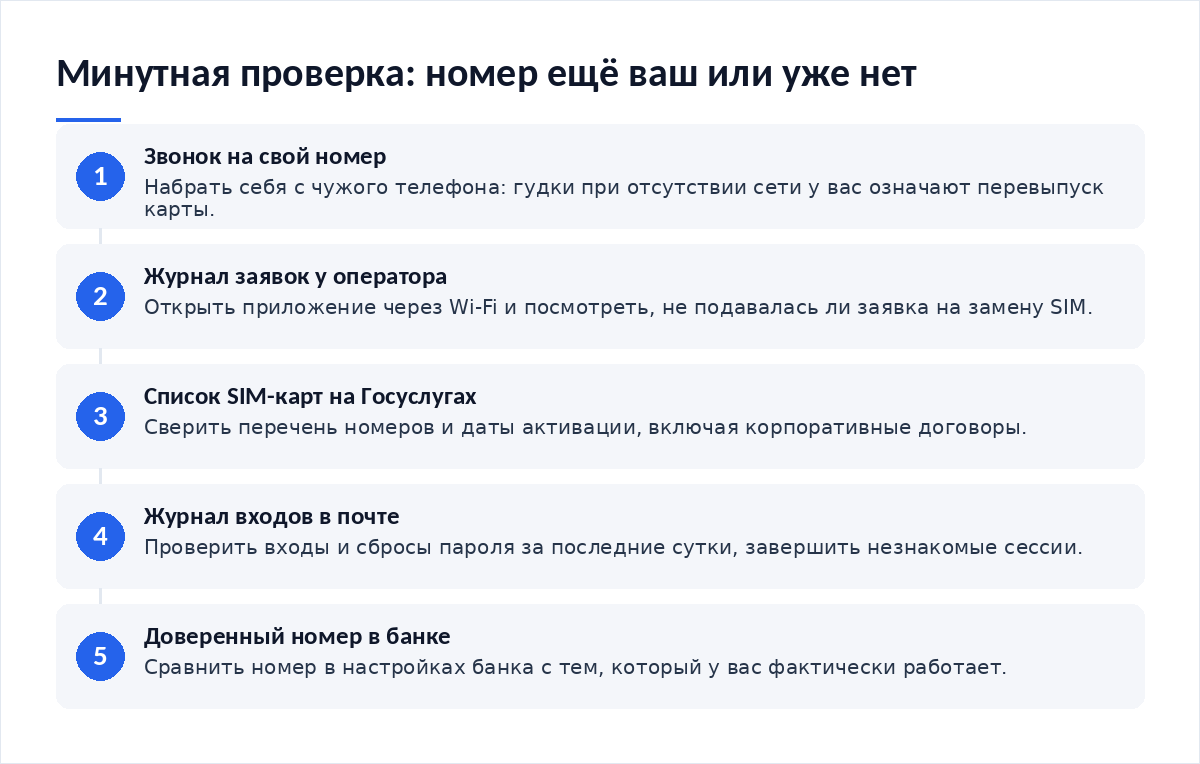
Проверка за 60 секунд: что открыть и на что смотреть
Минутная проверка отвечает на один вопрос: номер ещё ваш или уже нет. Делается с другого устройства.
- Позвоните на свой номер с чужого телефона: гудки при выключенной у вас сети означают перевыпуск.
- Откройте приложение оператора через Wi-Fi: в журнале видны заявки на замену карты.
- Проверьте раздел «Сим-карты» на Госуслугах: список номеров и дата активации каждого.
- Посмотрите журнал входов в почте и в кабинете площадки за последние сутки.
- Сверьте доверенный номер в банке с тем, который у вас фактически работает.
| Чужая ошибка | Почему она повторяется | Во что обходится | Что делать вместо этого |
|---|---|---|---|
| SMS оставлены основным вторым фактором | Канал привычен, а переход на генератор кодов откладывается до свободного вечера | Перевыпуск карты сразу открывает все сервисы, где стоит SMS | Перевести вход на приложение-генератор или аппаратный ключ, SMS удалить из настроек |
| Один номер на банк, биржу и почту | Удобно помнить и удобно диктовать | Одна заявка на замену карты обнуляет сразу три контура | Развести контуры: отдельный номер под финансы, он же нигде не публикуется |
| Seed-фраза в переписке с собой или в заметках | Кажется временным решением «на один перевод» | Доступ к почте или облаку равен доступу к кошельку | Бумажная копия в двух местах, проверка восстановления на пустом кошельке |
| Доверие к входящему звонку из «поддержки» | Собеседник знает имя, тариф и последние операции | Код, названный вслух, переоформляет номер законным образом | Прервать разговор и перезвонить самому по номеру с официального сайта оператора |
| Поиск «возвратчиков» после кражи | Шок и обещание быстро вернуть похищенное | Вторая потеря поверх первой, обычно с предоплатой | Заявление в банк и в полицию, самостоятельная фиксация адресов получателей |
Пошаговые действия, если деньги уже ушли
Порядок известен, а ошибки в нём одинаковы: люди начинают с переписки с поддержкой площадки и теряют часы. Начинать нужно с каналов.
- Блокируйте номер у оператора и дистанционное обслуживание в банке с другого телефона.
- Завершите все сессии в почте и кабинетах, затем смените пароли начиная с почты.
- Отзовите ключи интерфейса программирования и разрешения кошелька, не разбирая, какие из них работали.
- Подайте письменное заявление в банк о переводе без добровольного согласия.
- Зафиксируйте обращение в полицию, приложив выписки и адреса получателей.
- Сохраните снимки экрана транзакций до того, как интерфейс обновится.
Разрешения в этом списке стоят выше паролей не случайно: бессрочное право на расходование токенов срабатывает без кодов, и устройство такой подписи показано в разборе про вредоносную подпись транзакции. Следующий шаг — оценить, что осталось: порядок описан в материале о том, как проследить движение украденных средств и оценить остаточный риск.
Как защититься от подмены SIM-карты и не повторять чужих ошибок
Профилактика собирается из пяти решений, каждое из которых закрывает одну строку таблицы выше. Ни одно не требует специальных знаний.
Сначала фактор входа: генератор кодов или аппаратный ключ вместо сообщений, везде, где сервис даёт выбор; затем разделение контуров — отдельный номер под банк и площадку, нигде не публикуемый и не используемый для доставок. Третье: запрет на замену SIM и обслуживание по доверенности у оператора, оформленный заявлением. Четвёртое: seed-фраза вне любых цифровых носителей. Пятое: заранее записанный порядок действий на случай инцидента, чтобы в стрессе не искать его заново.
Старшие родственники требуют отдельного внимания, и это подтверждается статистикой. По годовому отчёту IC3 за 2025 год от людей старше 60 лет поступило 201 266 обращений с ущербом 7,748 млрд долларов, а средняя потеря составила 38 500 долларов — выше, чем в младших группах. Схемы с «обновлением симки» начинаются чаще всего с них.
Ещё одна чужая ошибка относится к адресной книге кошелька. Люди копируют адрес из истории переводов, не сверяя его целиком, и попадают на подставную запись — механика разобрана в материале про отравление истории адресов. Рядом стоит привычка держать номер в способах возврата доступа: почему это опаснее слабого пароля, объясняет разбор схем с восстановлением доступа.
Чек-лист
- SMS убраны из роли основного второго фактора во всех сервисах, где есть альтернатива.
- Запрет на замену SIM и обслуживание по доверенности оформлен у оператора.
- Финансовый номер отделён от публичного и не используется для доставок и регистраций.
- Seed-фраза отсутствует в переписке, заметках и фотоплёнке.
- Входящие звонки о «переоформлении договора» завершаются самостоятельным перезвоном.
- Порядок действий на случай инцидента записан и лежит отдельно от телефона.
- Со старшими родственниками разобран сценарий звонка от «оператора».
- Предложения вернуть похищенное за предоплату считаются продолжением атаки.
Частые вопросы
Какая ошибка встречается чаще остальных?
Сохранение SMS в роли основного второго фактора. Переход на приложение-генератор занимает несколько минут на сервис, но откладывается годами, потому что ничего не болит. Перевыпуск карты превращает эту отложенную задачу в одновременную потерю доступа к почте, банку и кабинету площадки.
Помогает ли второй телефон?
Помогает, если на нём другой номер и другой аккаунт, а не копия основного. Смысл в разделении: финансовый контур не пересекается с публичным. Если же на второй аппарат входит тот же облачный аккаунт и тот же номер в способах восстановления, выигрыш сводится к удобству и защиты не добавляет.
Стоит ли обращаться к сервисам по возврату средств?
Редакция такой схемы не рекомендует. Шансы вернуть переведённое зависят от скорости заявления в банк и от того, попал ли получатель в базу данных регулятора, а не от посредника. Отчёт IC3 за 2025 год фиксирует больше 10 500 обращений по схемам возврата с потерями около 1,4 млрд долларов.
Что сказать родственнику, чтобы он не попался?
Одну фразу: никакой оператор и никакой банк не просит назвать код из сообщения. Остальное — следствие. Договоритесь, что при любом таком звонке он кладёт трубку и звонит вам, а на его телефоне стоит запрет на замену SIM-карты, оформленный заявлением в салоне связи.
Материалы по теме:
- Как распознать вредоносную подпись транзакции — откуда берутся бессрочные разрешения.
- Как защитить аккаунт от схем с восстановлением доступа — роль номера в возврате доступа.
- Как распознать отравление истории адресов и подготовиться к худшему сценарию — ошибка при копировании адреса.
- Как проследить движение украденных средств и оценить остаточный риск — работа после кражи.
Первоисточники: годовой отчёт IC3 при ФБР за 2025 год и введение к отчёту Chainalysis Crypto Crime Report 2026.
Вердикт
Чужой опыт в этой теме дешевле своего на порядок, и пользоваться им мешает ощущение, что «со мной иначе». Иначе не бывает: схемы повторяются, меняются только суммы и имена сервисов. Пять решений вечером. Из редакционной практики, пострадавшие редко жалуются на изощрённость атаки — они жалуются на то, что знали о слабом месте и не дошли до настроек. Выпишите пять пунктов из таблицы и закройте их по одному, не дожидаясь повода.
Разборы схем и сводки по безопасности выходят в Telegram-канале Cryptium.



Обсуждение
Добавить комментарий