
 82.328
 2.443


Чтобы защититься от подмены SIM-карты и перевести подтверждения на другой канал, перенесите вход из SMS в приложение-генератор кодов или на аппаратный ключ, а SMS удалите из настроек целиком. Порядок такой: сначала составьте список сервисов, затем для каждого включите новый канал, сохраните резервные коды и только после этого отключите старый. Проверяемый результат — вход и восстановление проходят при вынутой SIM-карте.
Как выглядит схема со стороны жертвы
Перехват начинается не со взлома, а с тишины. Телефон теряет сеть, владелец ждёт. На другом конце дубликат номера уже принимает код, который сервис честно отправил по заявленному каналу. Сервис не ошибся. Ошибка была раньше — в момент, когда SMS остался единственным способом подтвердить вход, а номер стал общедоступной записью в базе оператора, доступной любому сотруднику салона связи.
Отдельная неприятность в том, что перенос подтверждений люди начинают после инцидента, а не до. Порядок обратный. Тогда работать приходится в худших условиях: доступа к номеру нет, резервных кодов нет, почта восстановления привязана к тому же номеру. В обращениях читателей это самый частый тупик — не кража как таковая, а невозможность войти самому.
Из редакционной практики: миграция каналов занимает вечер, если есть список сервисов, и неделю, если списка нет. Начинать стоит со списка.
Признаки, по которым распознаётся подмена
Сигналы приходят по тем каналам, которые вы ещё не перенесли, — и это главная подсказка, где дыра: перенесённый канал молчит, а непереносённый начинает сыпать уведомлениями, которых вы не заказывали.
- Сеть пропала у вас, но работает у домашних с тем же оператором.
- На резервную почту пришёл код, который вы не запрашивали.
- Сервис сообщает об успешном отключении двухфакторной аутентификации.
- Приложение-генератор просит заново привязать аккаунт, хотя вы ничего не меняли.
- В личном кабинете оператора появилась услуга переадресации сообщений.
- Пуш от банка не приходит, а SMS от него внезапно приходит — канал подменили.
Проверка за 60 секунд: что открыть и на что смотреть
Минутная проверка отвечает на один вопрос: остался ли SMS хоть где-нибудь каналом по умолчанию. Смотрите не на наличие второго фактора, а на то, какой из факторов сервис предложит первым при потере пароля, потому что именно этот путь и выберет человек с дубликатом вашей SIM-карты.
- Настройки безопасности почты: раздел со способами входа и отдельно — раздел восстановления.
- Кабинет площадки: основной способ подтверждения, резервный способ, дата последнего изменения.
- Банковское приложение: тип уведомлений, включён ли вход по биометрии и устройству.
- Менеджер паролей: чем подтверждается разблокировка хранилища.
Нашли SMS — пометьте сервис. Это и есть ваш список на перенос, составленный за минуту.
Пошаговые действия, если деньги уже ушли
- Заблокируйте номер у оператора — через личный кабинет или чат, если звонок недоступен.
- Войдите в почту с чистого устройства и смените пароль, потом переведите её подтверждение на приложение-генератор.
- Повторите то же для площадки и менеджера паролей, в этом порядке.
- Отзовите выданные смарт-контрактам разрешения на расходование токенов.
- Сохраните хеши транзакций, адреса получателей и переписку с поддержкой.
- Подайте электронное обращение в полицию, приложив выписку оператора о замене SIM.
Дальше понадобится понять масштаб. Материал о том, как проследить движение украденных средств и оценить остаточный риск, объясняет, какие адреса ещё стоит считать скомпрометированными.
Как защититься от подмены SIM-карты и перевести подтверждения на другой канал
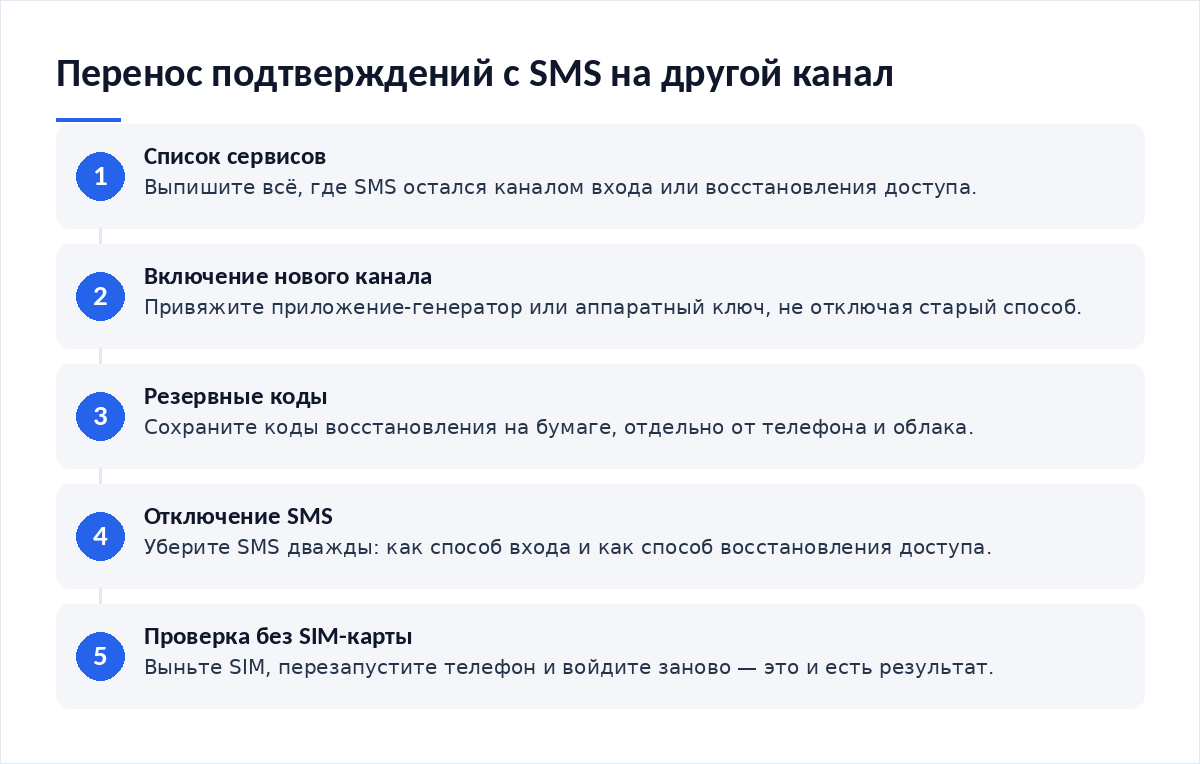
Перенос делается по сервисам, а не разом. Шагов пять. После них результат можно проверить, а не принять на веру.
- Откройте настройки безопасности сервиса и включите новый канал, не отключая старый. Два фактора какое-то время будут жить рядом.
- Привяжите приложение-генератор по QR-коду либо зарегистрируйте аппаратный ключ, затем подтвердите привязку одним кодом.
- Скачайте или перепишите резервные коды восстановления. Храните их вне телефона: бумага в ящике, а не скриншот в галерее.
- Отключите SMS отдельно в двух местах — как способ входа и как способ восстановления доступа. Второе забывают чаще.
- Выньте SIM-карту, перезапустите телефон и войдите заново. Прошло — перенос состоялся; не прошло — вернитесь к шагу три.
Каналы не равны. Выбор нового канала зависит от того, что именно вы защищаете. Сравнение помогает не брать аппаратный ключ туда, где хватает приложения.
| Канал | Как работает | Устойчивость к перехвату номера | Где уместен |
|---|---|---|---|
| Код из SMS | Сервис отправляет шестизначный код на номер телефона | Отсутствует: дубликат SIM принимает код вместо вас | Только там, где другого канала не предусмотрено вовсе |
| Приложение-генератор кодов | Код считается на устройстве по общему секрету, сеть не нужна | Полная к подмене SIM, но код можно выманить на поддельной странице | Почта, площадки, менеджер паролей, рабочие сервисы |
| Пуш в приложении банка | Запрос приходит в приложение, привязанное к устройству | Полная к подмене SIM, зависит от сохранности самого телефона | Банковские операции и переводы в фиате |
| Аппаратный ключ или passkey | Подпись формируется чипом и проверяется по домену сайта | Полная: ни номер, ни поддельная страница не помогают | Основная почта и кабинет площадки с крупным остатком |
Код из приложения устойчив к подмене номера, но не к обману: его точно так же вводят на поддельной странице. Разница тут принципиальная. Поэтому для почты и кабинета с заметным остатком разумнее аппаратный ключ — он проверяет домен сам. Схожая логика работает и вне финансов, в том числе когда нужно защитить аккаунт проекта в социальной сети от угона: там цена потери канала подтверждений — репутация, а не остаток.
Второй фактор не спасёт, если сервис оставил обходной путь через поддельную поддержку, и этому посвящён разбор о том, как защитить аккаунт от схем с восстановлением доступа. И последнее: перенос каналов не отменяет внимательности при подписи — вредоносную подпись транзакции аппаратный ключ подтвердит так же покорно, как и любую другую, если вы нажали кнопку сами.
Чек-лист
- Список сервисов, где SMS остался каналом входа или восстановления, составлен.
- Приложение-генератор установлено, его резервная копия защищена отдельным паролем.
- Для основной почты и кабинета площадки зарегистрирован аппаратный ключ или passkey.
- Резервные коды каждого сервиса записаны на бумаге и убраны отдельно от устройства.
- SMS отключён и как способ входа, и как способ восстановления доступа.
- Номер телефона удалён из полей восстановления там, где поле необязательное.
- Проверка пройдена: вход и восстановление работают при вынутой SIM-карте.
- Второй ключ или вторая копия генератора лежат в другом физическом месте.
Частые вопросы
Приложение-генератор или аппаратный ключ — что выбрать?
Начните с генератора: он бесплатный и ставится за минуту. Аппаратный ключ добавьте туда, где потеря больнее всего — основная почта и кабинет площадки. Ключ отличается тем, что проверяет адрес сайта сам и потому не срабатывает на подделке, тогда как код из генератора можно ввести на фишинговой странице и отдать атакующему в ту же секунду. Генератор этого не умеет, хотя к подмене номера устойчив одинаково.
Что будет, если я потеряю телефон с генератором?
Выручат резервные коды, записанные при привязке. Других путей мало. Без них восстановление идёт через поддержку сервиса и занимает дни. Поэтому коды и нужны на бумаге, а не в заметках того же телефона. Разумный минимум — распечатка в ящике стола плюс вторая копия у себя же, но в другом помещении.
Можно ли оставить SMS резервным каналом на всякий случай?
Нет смысла. Резервный канал равноправен основному, и атакующий выберет слабейший из доступных. Оставленный SMS возвращает схему с подменой номера в игру целиком. Роль резерва должны играть офлайновые коды восстановления или второй аппаратный ключ, а не телефонный номер.
Как перенести подтверждения, если доступ к номеру уже потерян?
Сначала верните номер у оператора: замена SIM по поддельным документам оспаривается заявлением, и салон обязан выдать сведения о дате и месте операции, а эти сведения понадобятся и полиции, и службе поддержки площадки. Параллельно восстанавливайте доступ резервными кодами, если сохранили. Пароли меняйте с устройства, которое не было в чужих руках, и начинайте с почты.
- Как защитить аккаунт от схем с восстановлением доступа — обходные пути, которые обесценивают любой второй фактор.
- Как защитить аккаунт проекта в социальной сети от угона — та же миграция каналов для публичных площадок.
- Как распознать вредоносную подпись транзакции — чего не сделает за вас ни один канал подтверждения.
- Как проследить движение украденных средств и оценить остаточный риск — что делать, если перенос не успели завершить.
Первоисточники: руководство NIST SP 800-63B по средствам аутентификации и образовательный проект Банка России «Финансовая культура» с материалами о телефонном мошенничестве.
Вердикт
Перенос подтверждений — редкий случай, когда безопасность измеряется проверяемым результатом, а не ощущением. Вынули SIM, вошли, восстановили доступ. Получилось — задача закрыта. Я бы поставил этот тест в один ряд с проверкой резервной копии: он занимает две минуты и честно отвечает, сделана работа или только начата. Сервисы, где SMS остался единственным каналом, стоит держать на отдельном счёте и отдельном номере.
Разборы схем и новости по безопасности — в Telegram-канале Cryptium.



Обсуждение
Добавить комментарий