
 82.232
 2.435

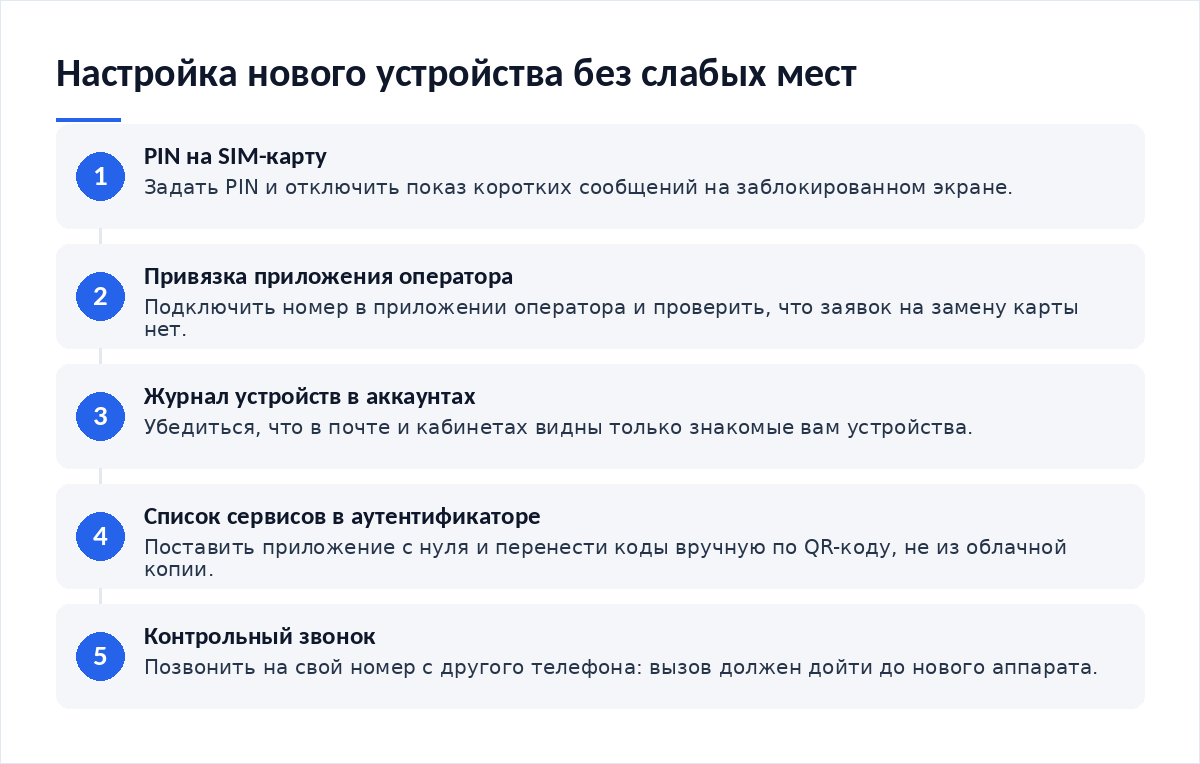
На новом устройстве защита от подмены SIM-карты собирается до переноса данных, а не после. Сначала PIN. Поставьте его на SIM-карту, настройте блокировку экрана и отключите показ коротких сообщений на заблокированном экране. Аутентификатор ставьте с нуля и переносите коды вручную, без восстановления из облачной копии, иначе второй фактор приедет на аппарат вместе с архивом переписки и сохранёнными сессиями. Доступ к кошелькам подтверждайте ключом, привязанным к устройству. Номер — контакт, не ключ.
Как выглядит схема со стороны жертвы
Новый аппарат включается с обещанием удобства. Система предлагает восстановить всё из копии: приложения, пароли, переписку, настройки. Через двадцать минут устройство выглядит как прежнее — и содержит те же слабые места, что копились годами.
Механика подмены при этом не меняется. Карту перевыпускают на ваш номер, прежняя SIM отключается от сети, коды подтверждения принимает посторонний. Новое устройство добавляет к схеме вторую дверь: восстановленный из копии аутентификатор, сохранённые сессии, автозаполнение паролей.
Есть и обратная сторона. Для банка свежий аппарат сам по себе — фактор риска, и проверки на нём строже. В обращениях читателей это выглядит как «телефон новый, а меня не пускают»: система требует подтвердить принадлежность номера, а номер в этот момент уже может работать не у вас.
Признаки, по которым распознаётся подмена
Признаки видны в первые часы работы с аппаратом. Их легко списать на настройку, и в этом главная ловушка.
- Приложение оператора не привязывается к номеру и просит подтверждение, которое не приходит.
- Банк повторно требует подтвердить принадлежность номера, хотя вы его не меняли.
- Входящий звонок с другого телефона не доходит, а шкала сети полная.
- В журнале аккаунта рядом с вашим новым устройством появилось второе, незнакомое.
- Коды подтверждения приходят с задержкой или не приходят вовсе.
Второй пункт стоит пояснить. Приказ Банка России, установивший с 1 января 2026 года признаки перевода без добровольного согласия клиента, относит к таким признакам выявленный факт изменения идентификационного модуля устройства клиента или параметров устройства до момента подтверждения принадлежности клиенту абонентского номера. Повторная проверка на новом аппарате — штатное поведение системы, а не придирка.
Проверка за 60 секунд: что открыть и на что смотреть
Обход рассчитан на первые минуты.
- Настройки SIM-карты. PIN включён, экстренный доступ к сообщениям с заблокированного экрана отключён.
- Приложение оператора. Номер привязан, история обращений пуста, заявок на замену карты нет.
- Журнал устройств в почте и в кабинетах. Видно только новое устройство и те, которые вы узнаёте.
- Аутентификатор. Список сервисов совпадает с вашим, лишних записей нет.
- Контрольный звонок на свой номер с чужого телефона. Вызов доходит до нового аппарата.
PIN на SIM ставят один раз и забывают. Без него карту вынимают и вставляют в чужой телефон, и перевыпуск злоумышленнику не нужен.
| Что настраиваете | Восстановление из копии | Чистая настройка | Почему это важно при подмене SIM |
|---|---|---|---|
| Приложение-аутентификатор | Коды приезжают вместе с архивом и привязаны к облачной учётной записи | Устанавливается заново, коды переносятся вручную по QR-коду | Облако открывается через почту, доступ к которой возвращают по номеру |
| Менеджер паролей | База разблокируется автозаполнением и сохранённым отпечатком сессии | Вход заново по мастер-паролю и второму фактору не из сети связи | Один вход в менеджер отдаёт весь список доступов сразу |
| Профиль SIM или eSIM | Профиль переносится вместе с настройками оператора | Профиль устанавливается через кабинет оператора, PIN задаётся сразу | Перенос профиля для банка равен смене идентификационного модуля |
| Резервные коды сервисов | Лежат в заметках, которые синхронизируются автоматически | Остаются вне устройства, на бумаге или на отдельном носителе | Коды из заметок дают доступ без телефона и без пароля |
Пошаговые действия, если деньги уже ушли
Свежий аппарат усложняет восстановление: сервисы считают его незнакомым и требуют дополнительных подтверждений. Держите под рукой второй аппарат.
- Блокируйте номер у оператора с любого телефона.
- Просите банк приостановить дистанционное обслуживание и скажите, что меняли устройство.
- Снимайте сессии в почте и мессенджерах со второго аппарата, а не с нового.
- Отзывайте ключи интерфейса программирования и разрешения кошелька.
- Подавайте письменное заявление в банк о переводе без вашего добровольного согласия.
- Фиксируйте обращение в полицию: заявление принимает любое территориальное подразделение.
Что остаётся делать во втором случае, разобрано в материале о том, как проследить движение украденных средств и подготовиться к худшему сценарию.
Как защититься от подмены SIM-карты на новом устройстве: закрываем дыру
Задача настройки — сделать так, чтобы перевыпуск карты не давал постороннему ничего, кроме звонков. Достигается это привязкой доступа к устройству, а не к номеру.
Первое — фактор входа. Там, где сервис даёт выбор, оставляйте приложение-аутентификатор, аппаратный ключ или passkey, привязанный к этому аппарату. Довод не редакционный: в руководстве NIST SP 800-63B-4, опубликованном в июле 2025 года, подтверждение через телефонную сеть общего пользования отнесено к ограниченным способам аутентификации, а проверяющая сторона обязана убедиться, что зарегистрированный номер связан с конкретным физическим устройством.
Второе — чистая база. Аутентификатор, менеджер паролей и мессенджеры ставятся заново.
Третье — параметры сессии. Тот же приказ Банка России включает в признаки нетипичные для клиента параметры сессии дистанционного обслуживания: иной провайдер связи, другая операционная система, незнакомое приложение, средства сокрытия сессионных данных. На новом устройстве это сработает против вас, поэтому первые операции делайте из домашней сети и без инструментов маскировки трафика.
Четвёртое — разделение. Если на аппарате живут операции с активами, у него не должно быть ролей рабочего телефона: логика описана в инструкции о том, как выделить отдельное устройство под криптооперации и настроить уведомления. Первые запросы на подпись читайте медленно — на свежем устройстве легко согласиться с чем угодно, и чем это кончается, показано в разборе про вредоносную подпись транзакции.
Пятое — восстановление без номера. Резервные коды, второй аппаратный ключ, доверенный адрес почты без привязки к телефону: как выстраивается обратный путь у злоумышленника, описано в тексте о схемах с восстановлением доступа.
Чек-лист
- PIN на SIM-карту задан, показ сообщений на заблокированном экране отключён.
- Приложение-аутентификатор установлено с нуля, коды перенесены вручную.
- Менеджер паролей открыт заново по мастер-паролю, а не автозаполнением.
- Журнал устройств в почте и кабинетах содержит только знакомые аппараты.
- Резервные коды лежат вне устройства.
- Подтверждение по коротким сообщениям заменено на приложение или ключ там, где это возможно.
- Первые операции сделаны из домашней сети, без маскировки трафика.
- Контрольный звонок с другого телефона доходит до нового аппарата.
- Второй аппарат для аварийного доступа определён заранее.
Частые вопросы
Можно ли перенести аутентификатор из облачной копии?
Технически да, по безопасности — нет. Облачная копия привязана к учётной записи, которая восстанавливается через почту, а почта часто восстанавливается через номер телефона — тот самый, который посторонний и перевыпускает в начале схемы. Получается замкнутый круг, в котором перевыпущенная SIM открывает и второй фактор. Ручной перенос по QR-коду разрывает связь.
Зачем PIN на SIM, если есть блокировка экрана?
Блокировка защищает устройство, PIN защищает карту. Без PIN карту вынимают из вашего аппарата и вставляют в чужой: коды подтверждения начнут приходить туда, и перевыпуск через оператора злоумышленнику не понадобится. PIN задаётся один раз и запрашивается при перезагрузке.
Почему банк не пускает меня с нового телефона?
Потому что смена устройства и идентификационного модуля входит в признаки перевода без добровольного согласия клиента, установленные Банком России с 1 января 2026 года. Банк обязан подтвердить, что номер принадлежит вам, и до подтверждения ограничивает операции. Проходите проверку штатным путём, не через ссылки из сообщений.
Нужно ли сразу переносить на новое устройство кошельки?
Спешить не стоит. Сначала закончите настройку защиты: PIN, блокировка, аутентификатор, проверка журналов. Кошельки подключайте последними и начинайте с небольшой суммы. Приватные ключи и seed-фразу не копируйте через облако.
Материалы по теме:
- Как выделить отдельное устройство под криптооперации и настроить уведомления — зачем новому аппарату одна роль вместо пяти.
- Как распознать вредоносную подпись транзакции — первые подписи на свежем устройстве.
- Как защитить аккаунт от схем с восстановлением доступа — восстановление доступа без участия номера.
- Как проследить движение украденных средств и подготовиться к худшему сценарию — действия, когда возврат по закону не работает.
Первоисточники: приказ Банка России о признаках перевода денежных средств без добровольного согласия клиента, действующий с 1 января 2026 года, и руководство NIST SP 800-63B-4 по аутентификации.
Вердикт
Новое устройство — единственный момент, когда схему доступа можно собрать заново без компромиссов. Соблазн нажать «восстановить всё» стоит дорого: вместе с удобством на аппарат переезжают облачные копии второго фактора и сессии, которые злоумышленник вернёт через ваш номер. Из редакционной практики: на чистую настройку уходит час, на разбор последствий перевыпущенной SIM — недели.
Разборы схем и сводки по безопасности выходят в Telegram-канале Cryptium.



Обсуждение
Добавить комментарий