
 81.502
 2.422

Как защититься от подмены SIM-карты и протестировать восстановление: убрать номер из способов входа, а затем провести репетицию — на чистом устройстве войти в почту, биржу и кошелёк без телефона и без СМС, по кодам восстановления и секретам генератора. Репетиция занимает около получаса, проводится раз в квартал и заканчивается записью: что сработало, что нет. Данные проверены на 12 октября 2026 года.
Что показывает репетиция и почему без неё план не работает
План восстановления почти всегда выглядит убедительно на бумаге. Слабые места вылезают при первом прогоне: код восстановления от почты оказался использован два года назад, секрет генератора сохранён картинкой без подписи, а резервная почта привязана к тому же номеру, который и предполагается потерянным.
Номер пропадает не только из-за мошенника. По данным Роскомнадзора, которые ведомство привело в феврале 2026 года, за 2025 год операторы заблокировали 18,45 млн SIM-карт — на 76% больше, чем годом ранее, и часть блокировок пришлась на ошибки в данных абонента при оформлении. Для владельца кошелька разницы нет: номер недоступен, а подтверждения уходят в пустоту.
В обращениях читателей Cryptium повторяется одна и та же развязка. Человек уверен, что доступ восстановит, пока не пробует. Репетиция переводит уверенность в проверяемый факт и стоит одного вечера.
Как защититься от подмены SIM-карты и протестировать восстановление: сценарий репетиции
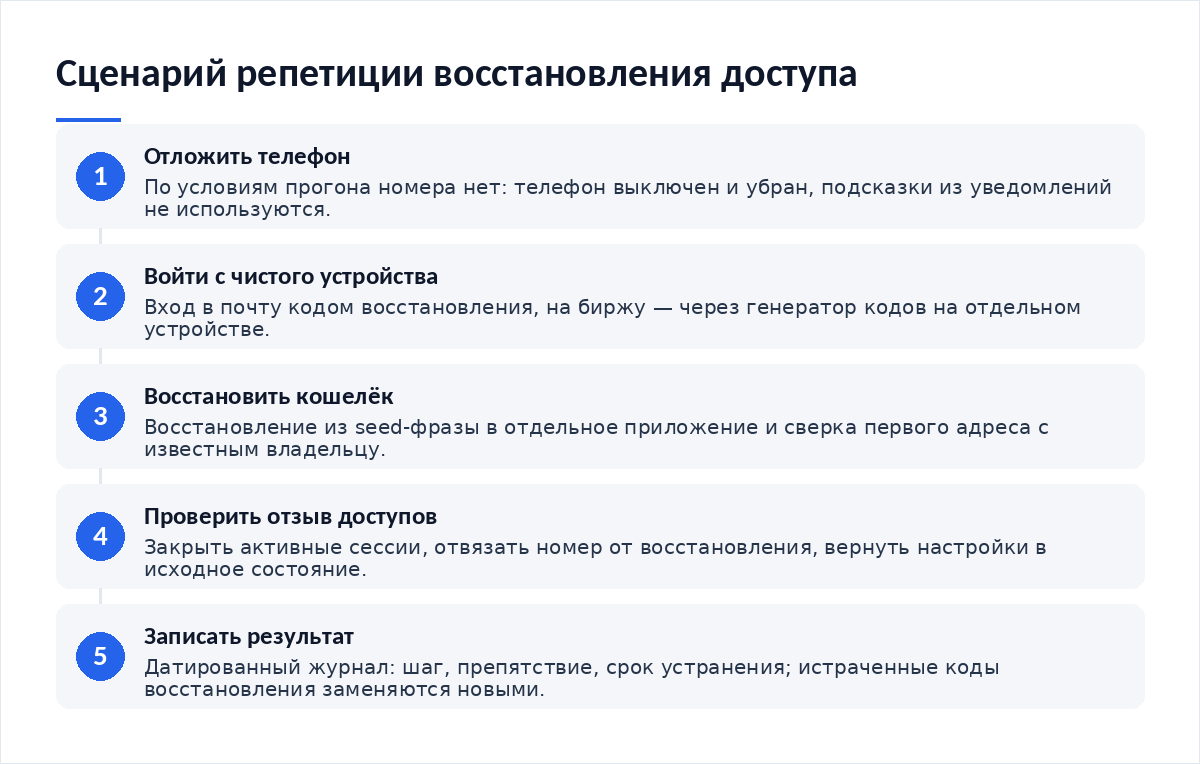
- Отключите телефон и отложите его в сторону: по условиям прогона номера у вас нет.
- Возьмите другое устройство, выйдите из всех аккаунтов и войдите в почту кодом восстановления из офлайнового комплекта.
- Войдите на биржу через генератор кодов, установленный не на основном телефоне, и дойдите до экрана вывода, не подтверждая операцию.
- Восстановите кошелёк из seed-фразы в отдельное приложение и сверьте первый адрес с тем, который знаете как свой.
- Проверьте сценарий отзыва: закройте активные сессии, отвяжите номер, верните настройки обратно.
- Запишите результат по каждому шагу — время, препятствие, что потребовалось доделать.
Признаки, что тест прошёл формально
| Этап репетиции | Что считается успехом | Частая ошибка прогона |
|---|---|---|
| Вход в почту. | Вход прошёл кодом восстановления, без СМС и без звонка. | Телефон лежал рядом и подсказал код из уведомления. |
| Вход на биржу. | Генератор кодов стоит на отдельном устройстве и выдал рабочий код. | Генератор остался на том же телефоне, который по сценарию потерян. |
| Восстановление кошелька. | Первый адрес совпал с известным владельцу адресом. | Проверка велась по истории переводов, где встречаются подставные записи. |
| Отзыв доступов. | Сессии закрыты, номер убран из способов восстановления. | Отзыв отложили «на потом» и забыли вернуть настройки. |
| Запись результата. | Есть датированный журнал с препятствиями и сроками их устранения. | Журнала нет, выводы держатся в памяти до следующего прогона. |
Формальный тест опознаётся по одному вопросу: что в нём могло не получиться? Если ответа нет, прогон подтвердил удобство рабочего входа, а не готовность к аварии. Прогон без права на провал бессмысленен.
Проверка за 60 секунд: что смотреть в журнале репетиции
- Дата последнего прогона. Старше квартала — пора повторять.
- Отметка «телефон не участвовал» напротив каждого шага.
- Список истраченных кодов восстановления и дата выпуска нового набора.
- Строка про резервную почту: привязана ли она к тому же номеру, что основная.
- Незакрытые препятствия из прошлого прогона — их не должно остаться ни одного.
Если деньги уже ушли: что даёт отрепетированный порядок
Скорость. Отрепетированный владелец не тратит первые часы на поиск конверта и воспоминания о паролях, а идёт по списку: блокировка номера у оператора, вход с чистого устройства, закрытие сессий, выгрузка истории, заявление в полицию.
Масштаб защиты виден и по банковской статистике. Антифрод-системы, по данным Банка России на 13 февраля 2026 года, за 2025 год остановили 134,2 млн операций против 72,2 млн годом ранее и сохранили клиентам 13,9 трлн рублей — то есть быстрая реакция и блокировки работают, но лишь там, где владелец успевает подать сигнал. В криптокошельке такой подушки нет, и роль антифрода играет сам порядок действий.
Отдельно стоит отрепетировать разбор следов: как проследить движение украденных средств и подготовиться к худшему сценарию — там разобрано, какие выгрузки собирать и в каком виде их принимают. Возврат средств при этом никто не обещает: цель репетиции — сократить ущерб, а не компенсировать его.
Как закрыть дыру: периодичность и границы теста
Границы у прогона жёсткие. Репетируют вход и отзыв доступов, но не переводы: тестовая транзакция на крупную сумму — отдельный риск, а умение распознать вредоносную подпись транзакции тренируется на разборе чужих случаев, а не на своём кошельке. Номер в сценарии считается утраченным навсегда, иначе прогон скатывается к привычному входу.
Периодичность привязывается к событиям. Сменили телефон, добавили аккаунт, переехали на другой генератор кодов, уехали в длительную поездку — поводы повторить прогон, не дожидаясь квартального срока. После инцидента прогон делается заново: настройки в спешке меняют многие, а возвращают не все.
Публичные аккаунты тестируются отдельным сценарием: у них восстановление идёт через поддержку платформы и подтверждение прав на бренд, и порядок там свой — как защитить аккаунт проекта в социальной сети от угона, разобрано в отдельном материале. Сам по себе номер после репетиции остаётся средством связи, и как защитить аккаунт от схем с восстановлением доступа стоит перечитать перед следующим прогоном.
Чек-лист репетиции
- Телефон отложен. Сценарий считает номер потерянным.
- Вход в почту прошёл без СМС.
- Генератор кодов стоит на отдельном устройстве.
- Кошелёк восстановлен из seed-фразы в тестовое приложение.
- Первый адрес сверен с известным.
- Сессии закрыты, настройки возвращены.
- Истраченные коды восстановления заменены новыми.
- Журнал прогона датирован и сохранён офлайн.
- Препятствия прошлого прогона закрыты.
- Как защитить аккаунт от схем с восстановлением доступа — опорный разбор раздела: через что идёт захват после потери номера.
- Как проследить движение украденных средств и подготовиться к худшему сценарию — какие выгрузки собирать после инцидента.
- Как распознать вредоносную подпись транзакции — что проверять в подписи, не тренируясь на своём кошельке.
- Как защитить аккаунт проекта в социальной сети от угона — отдельный сценарий прогона для публичных аккаунтов.
Частые вопросы
Не опасно ли восстанавливать кошелёк из seed-фразы ради теста?
Риск есть, и он управляем. Восстанавливайте в отдельное приложение на чистом устройстве, без браузерных расширений, и сразу удаляйте профиль после сверки первого адреса. Фразу вводят с бумаги, а не из буфера обмена. Если устройство вызывает сомнения, прогон переносится: сомнительная машина опаснее отсутствия теста.
Как часто повторять прогон?
Раз в квартал плюс после каждого события, которое меняет доступы: новый телефон, новый аккаунт, смена генератора кодов, длительная поездка. Чаще смысла мало, реже — журнал устаревает. Главный признак, что пора: вы не можете по памяти перечислить, где лежат коды восстановления.
Что считать провалом репетиции?
Любой шаг, который удалось пройти лишь с участием телефона или номера. Провал — не повод расстраиваться, а список задач: заменить способ входа, выпустить новые коды, перенести генератор, отвязать резервную почту от того же номера. Повторный прогон делается после устранения препятствий, а не через квартал.
Нужен ли журнал, если прогон занимает полчаса?
Нужен, и по скучной причине. Через три месяца детали стираются, а журнал показывает, какие препятствия вы уже закрывали и какие вернулись. Достаточно пяти строк от руки: дата, шаг, результат, что доделать, срок. Храните журнал вместе с офлайновым комплектом копий.
Вердикт
Непроверенный план восстановления — это обещание, которое вы дали себе и не проверили. Репетиция стоит получаса и возвращает конкретику: вот шаг, который упирается в СМС, вот код, который истрачен, вот почта, привязанная к тому же номеру. Редакция держится правила: пока прогон не сделан, доступ держится на удаче оператора и настроении поддержки. Сверяйте результаты с рекомендациями Банка России по информационной безопасности и с данными отчёта Chainalysis о похищенных средствах за 2025 год, где украдено более 3,4 млрд долларов. Разборы инцидентов публикуем в Telegram-канале Cryptium, а базовые требования к защите данных собраны на странице информационной безопасности Банка России.



Обсуждение
Добавить комментарий