
 82.358
 2.473

Защититься от подмены SIM-карты и не оставить следов в облаке — значит закрыть два контура по отдельности. Первый: снять с номера роль ключа, поставить у оператора запрет на замену карты, перевести вход на приложение-генератор кодов. Второй: вычистить облако, потому что там лежит копия того же доступа — резервная копия телефона с перепиской, синхронизированные заметки и снимки экрана, облачная копия аутентификатора, сохранённые в браузере пароли. Номер открывает дверь. Выносят из облачной копии.
Как выглядит схема со стороны жертвы
Начинается с тишины. Связь пропадает, телефон показывает отсутствие сети, а в голове — мысль о сбое у оператора. Пауза длится от получаса до суток. Этого времени хватает, чтобы пройти по сервисам, где номер остался способом возврата доступа, и собрать из них связку.
Дальше развилка, и в обращениях читателей она встречается чаще попытки сразу зайти на биржу. Атакующий идёт в облачный аккаунт, который держит резервную копию телефона. Причина арифметическая: кабинет биржи даёт один актив, а облако отдаёт переписку, заметки, фотоплёнку и пароли одним движением.
Потом включается перебор по содержимому: в заметках находят seed-фразу, в фотоплёнке — снимок экрана с кодами восстановления, в переписке — названия площадок, где человек регистрировался. Социальная инженерия тут не нужна. Хватает поиска по словам.
Признаки, по которым распознаётся подмена
Облачный след заметен раньше денежных потерь, если знать, куда смотреть. Сигналов шесть.
- Связь исчезла без грозы, ремонта и поездки, а соседний телефон того же оператора работает.
- На резервную почту пришло письмо о входе в облачный аккаунт из чужого города.
- Облако сообщает об успешной резервной копии с аппарата, которого у вас нет.
- В профиле облачного аккаунта сменился номер телефона или резервный адрес.
- Генератор кодов предложил восстановить записи из облака, хотя вы их туда не отправляли.
- В менеджере паролей активна сессия браузера, которым вы не пользуетесь.
Проверка за 60 секунд: что открыть и на что смотреть
Порядок обратный привычному: сначала облако, потом телефон. Телефон уже без связи, а облако всё ещё отвечает — и показывает, кто успел зайти.
- Список устройств в облачном аккаунте: незнакомые аппараты удалить, доверие отозвать.
- Состав резервной копии: отключите из неё переписку, пароли и приложения с доступом к деньгам.
- Статус сквозного шифрования облака — включено или нет, по умолчанию чаще нет.
- Синхронизация заметок, фотоплёнки и буфера обмена: отключить там, где внутри лежат секреты.
- Приложение-генератор кодов: режим работы с аккаунтом или без, экспорт в облако.
- Менеджер паролей: активные сессии, список привязанных браузеров, журнал входов.
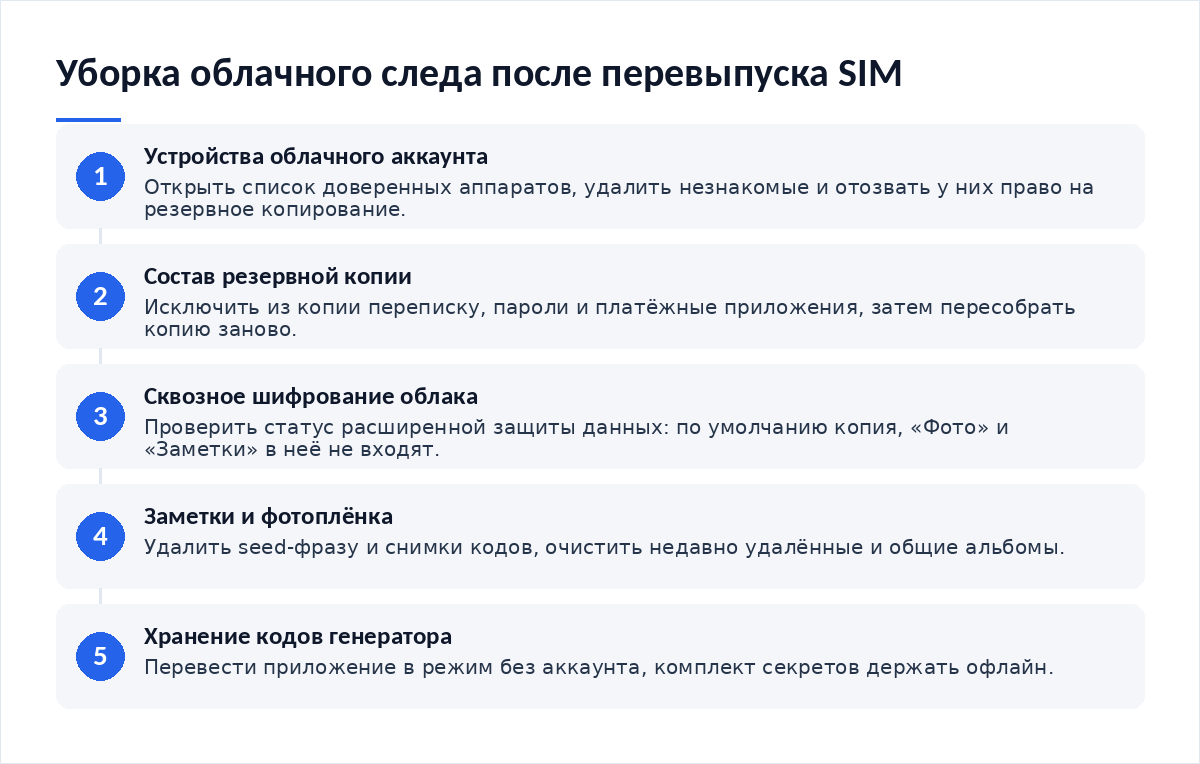
Вывод прямой. Пока расширенная защита выключена, облачная копия телефона остаётся хранилищем, доступ к которому возможен помимо вас. Для фотографии с котом безразлично. Для снимка экрана с кодами — нет.
| Что лежит в облаке | Чем это помогает после перевыпуска SIM | Что сделать | Что остаётся после уборки |
|---|---|---|---|
| Резервная копия телефона | Отдаёт переписку с кодами и настройки одним восстановлением на чужой аппарат | Включить сквозное шифрование, исключить из копии переписку и платёжные приложения | Копия, которую нельзя развернуть без пароля устройства |
| Заметки и документы | Содержит seed-фразу, PIN-коды и ответы на контрольные вопросы | Вынести секреты на бумагу или на офлайн-носитель без синхронизации | Заметки без строки, которую можно обменять на деньги |
| Фотоплёнка | Хранит снимки кодов восстановления, QR-коды генератора, фото бумажной копии фразы | Удалить снимки, очистить недавно удалённые и общие альбомы | Плёнка, в которой поиск по словам не находит секретов |
| Облачная копия генератора кодов | Переносит второй фактор на устройство атакующего вместе с входом в аккаунт | Перевести приложение в режим без аккаунта, коды держать офлайн | Второй фактор, привязанный к аппарату, а не к облаку |
| Пароли в браузере | Открывает кабинеты площадок без подбора и без фишинга | Отключить синхронизацию паролей, завершить сессии браузера | Хранилище под отдельным мастер-паролем |
Пошаговые действия, если деньги уже ушли
Скорость тут важнее разбирательства. Сначала обрываем каналы, потом считаем ущерб и собираем доказательства.
- Заблокируйте номер у оператора с другого телефона, отключите дистанционное обслуживание в банке.
- Войдите в облачный аккаунт с доверенного устройства, смените пароль и завершите все сессии.
- Удалите незнакомые устройства из доверенных, отзовите у них право на резервное копирование.
- Снимите номер из способов восстановления облака, поставьте аппаратный ключ или коды.
- Отзовите разрешения кошелька и ключи интерфейса программирования, не разбирая, какие работали.
- Подайте заявление в банк о переводе без добровольного согласия и обращение в полицию.
Разрешения стоят в этом списке не случайно: бессрочное право на расходование токенов срабатывает без кодов и подтверждений, а распознать его помогает разбор про вредоносную подпись транзакции. Дальше считают потери по цепочке переводов — порядок описан в материале о том, как проследить движение украденных средств и подготовиться к худшему сценарию.
Как защититься от подмены SIM-карты и не оставить следов в облаке на постоянной основе
Разовая уборка стареет за квартал, поэтому схему строят так, чтобы секреты в облако не попадали вовсе. Правило одно: в облаке не должно лежать ничего, что в одиночку открывает деньги.
Технических решений четыре. Включить сквозное шифрование облака. Перевести генератор кодов в режим без синхронизации, а комплект секретов держать офлайн. Убрать номер из способов восстановления облачного аккаунта, поставив вместо него аппаратный ключ. И вынести операции в отдельный контур — как это устроено, разобрано в инструкции о том, как выделить отдельное устройство под криптооперации и настроить уведомления.
Довод в пользу отказа от SMS принадлежит не редакции. В руководстве NIST SP 800-63B-4 доставка кода через телефонную сеть общего пользования отнесена к ограниченным средствам аутентификации, а проверяющей стороне предписано учитывать признаки риска — замену устройства, замену SIM-карты и перенос номера — перед отправкой кода.
Остаётся организационная часть. Поддельная поддержка пользуется тем, что связь вы уже потеряли: звонок «из сервиса» приходит в мессенджер, и человек под давлением сам пересказывает код из облачного письма. Входящий контакт считается неподтверждённым всегда — логика возврата доступа через номер разобрана в материале о схемах с восстановлением доступа.
Чек-лист
- У оператора стоит запрет на замену SIM-карты и обслуживание по доверенности.
- Сквозное шифрование облачного хранилища включено, статус проверен в настройках.
- Переписка и пароли исключены из состава резервной копии телефона.
- Seed-фраза отсутствует в заметках, документах и фотоплёнке, включая недавно удалённые.
- Генератор кодов работает без облачного аккаунта, коды восстановления лежат офлайн.
- Номер убран из способов восстановления облачного аккаунта.
- Список доверенных устройств пересобран, незнакомые удалены.
- Разрешения кошелька отозваны, новые выдаются под конкретную операцию.
Частые вопросы
Если облако зашифровано сквозно, следы уже не опасны?
Опасны, но иначе. Сквозное шифрование закрывает доступ к содержимому со стороны поставщика услуги, а не вход под вашим паролем. Атакующий с перевыпущенной SIM восстанавливает пароль облачного аккаунта по номеру и заходит легально. Поэтому шифрование ставят вместе с удалением номера из способов восстановления, а не вместо него.
Можно ли хранить seed-фразу в облачном менеджере паролей?
Редакция такой схемы не рекомендует. Менеджер паролей защищает мастер-паролем, но восстановление доступа к нему в большинстве сервисов идёт через почту, а почта возвращается по номеру телефона. Цепочка замыкается на SIM-карте. Бумажная копия в двух местах и металлическая пластина скучнее, зато вне телефонной сети.
Что делать со старой резервной копией, которая уже в облаке?
Удалить её целиком, а не чистить выборочно. Копия — это образ состояния, и выборочная правка оставляет прежние версии в истории. Порядок такой: отключите из копии лишние разделы, удалите все имеющиеся копии, создайте новую при включённом сквозном шифровании и проверьте её состав в настройках.
Снимки экрана с кодами я удалил — этого хватит?
Проверьте три места помимо плёнки: раздел недавно удалённых, где файлы живут до тридцати дней, общие альбомы с родственниками и кеш второго устройства, которое синхронизируется с тем же аккаунтом. Коды, попавшие в облако хотя бы на час, разумнее считать скомпрометированными и перевыпустить заново.
Материалы по теме:
- Как распознать вредоносную подпись транзакции — почему бессрочные разрешения работают без кодов.
- Как выделить отдельное устройство под криптооперации и настроить уведомления — отдельный контур без облачных привычек.
- Как защитить аккаунт от схем с восстановлением доступа — чем номер в профиле опаснее пароля.
- Как проследить движение украденных средств и подготовиться к худшему сценарию — что делать после инцидента.
Первоисточники: обзор безопасности данных iCloud на сайте Apple и руководство NIST SP 800-63B-4 по средствам аутентификации.
Вердикт
Облако превратило перевыпуск SIM из телефонной неприятности в кражу данных: один вход отдаёт слепок цифровой жизни. Защита тут не в хитрых настройках, а в содержимом. Вечер на уборку. Из редакционной практики, у большинства владельцев seed-фраза или код восстановления находятся в заметках либо на снимке экрана за минуту поиска по словам. Начните с этого поиска, а не с аппаратных ключей.
Разборы схем и сводки по безопасности выходят в Telegram-канале Cryptium.




Обсуждение
Добавить комментарий