
 81.696
 2.433

Отравление истории адресов распознаётся по одной аномалии: в списке переводов висит запись, которой вы не делали. Чтобы распознать отравление истории адресов и проверить каждый шаг, разберите эту строку по полям — сумма, контракт токена, направление, статус, инициатор. Подделка почти всегда несёт нулевую сумму или незнакомый токен с привычным тикером. Адрес сверяйте целиком. Первые и последние четыре символа не доказывают ничего. Берите реквизиты из кабинета сервиса, а не из журнала кошелька.
Как распознать отравление истории адресов и проверить каждый шаг: разбор одной строки
Жертва видит не атаку, а обычный журнал операций. Там лежат переводы за месяц, среди них — свежая запись с адресом, который «кажется знакомым». Пользователь копирует его, отправляет сумму и получает подтверждение сети, после которого отменить операцию нельзя: подпись сделана его собственным ключом, а перевод ушёл по тем реквизитам, которые были в буфере обмена.
Масштаб приёма измерен. Chainalysis разобрала одну кампанию за период с 28 февраля по 4 мая 2024 года и насчитала 82 031 подставной адрес, созданный для обмана; 2 774 адреса-жертвы отправили на такие реквизиты около 69,7 млн долларов. Деньги получили не все подделки: свыше ста долларов пришло лишь на 0,03% подставных адресов. Приём дешёвый. Это объясняет его живучесть.
Целью становятся опытные владельцы. В той же кампании средний баланс кошелька жертвы составлял 338 900 долларов, а среднее число переводов — 598. Логика атаки опирается на привычку. Чем длиннее история, тем охотнее человек берёт адрес из неё, не открывая кабинет сервиса и не сверяя строку до последнего символа.
Показателен эпизод 3 мая 2024 года, когда владелец отправил почти 68 млн долларов в WBTC на адрес, отличавшийся от нужного одним символом в середине строки; средства вернулись после переговоров, но такой финал — исключение, а не правило. Из обращений читателей видно другое: суммы обычно скромнее, а возврата нет.
Признаки, по которым распознаётся подмена
Поддельная запись отличается от настоящей по измеримым полям. Их пять, и каждое проверяется за секунды.
| Поле записи | Настоящий перевод | Отравленная запись | Что делать |
|---|---|---|---|
| Сумма | Отличается от нуля, совпадает с вашей операцией. | Ноль либо пыль в сотые доли токена. | Нулевой перевод не считать источником реквизитов. |
| Контракт токена | Совпадает с адресом контракта, которым вы пользуетесь. | Чужой контракт с тем же тикером. | Сверить адрес контракта, а не название. |
| Направление | Исходящий перевод, который вы подписывали. | Входящий перевод от незнакомого адреса. | Входящую запись не использовать для отправки. |
| Инициатор | Ваш адрес в поле отправителя. | Чужой адрес инициировал перевод между третьими лицами. | Проверить, кто подписал операцию. |
| Адрес получателя | Совпадает по всей строке с реквизитами из кабинета. | Совпадает в начале и в конце, расходится в середине. | Сверять посимвольно либо через контрольную сумму. |
Отдельный признак — время появления. Фиктивный перевод приходит через минуты после вашей настоящей операции, потому что подделка подгоняется под уже известный адрес получателя. Запись садится рядом с вашей, и глаз цепляется за соседство, а не за содержание: человек помнит, что недавно отправлял деньги этому контрагенту, видит похожую строку сверху и считает её своей же операцией.
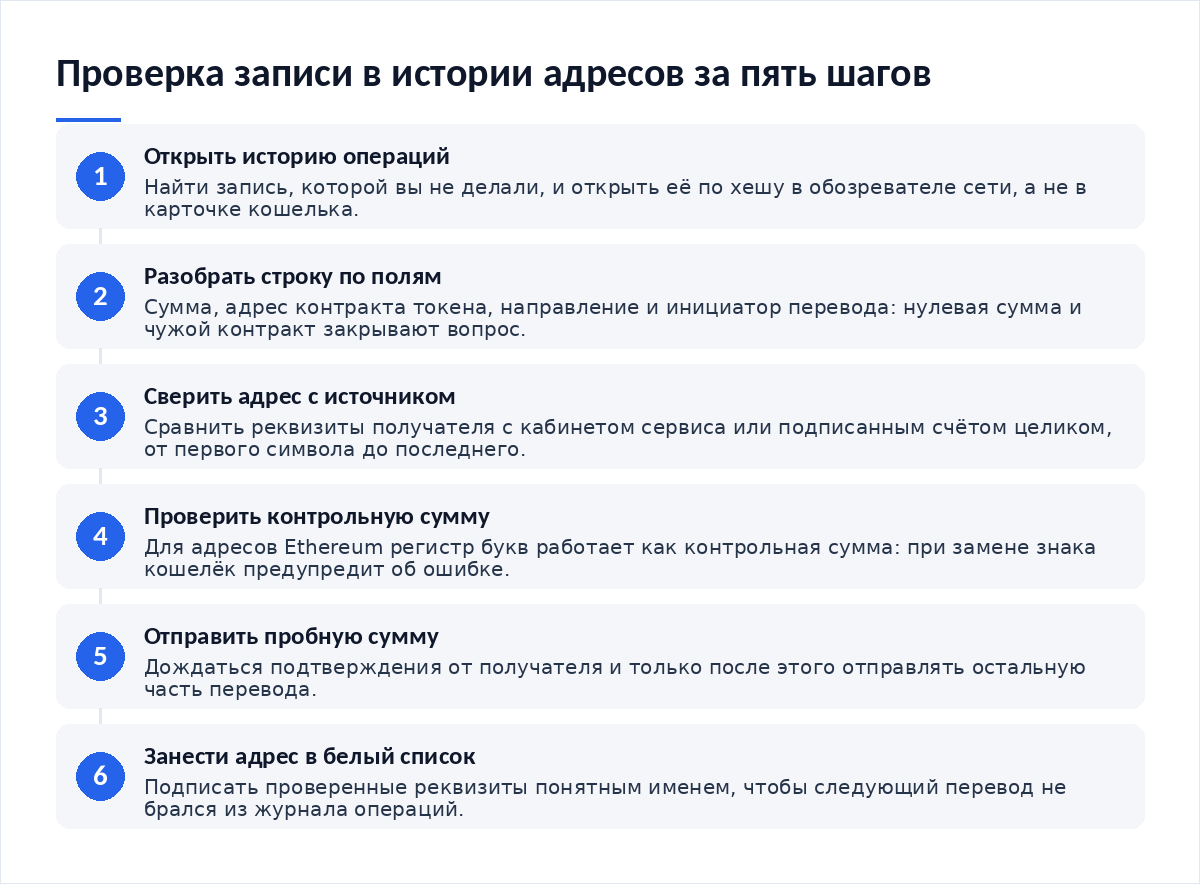
Проверка за 60 секунд: что открыть и на что смотреть
Минуты хватает. Порядок несложный.
- Откройте запись в обозревателе сети по хешу транзакции, а не во всплывающей карточке кошелька.
- Посмотрите сумму и адрес контракта токена: пустой перевод и неизвестный контракт закрывают вопрос сразу.
- Сверьте адрес получателя с тем, что показывает кабинет сервиса или подписанный счёт, целиком — от первого символа до последнего.
- Для адресов Ethereum проверьте регистр букв: формат с контрольной суммой ломается при замене хотя бы одного знака, и кошелёк предупредит об ошибке.
- Отправьте пробную сумму и дождитесь подтверждения от получателя, прежде чем отправлять остальное.
Полезная привычка — сверять не адрес с адресом, а адрес с источником. Если реквизиты пришли из кабинета за двухфакторной аутентификацией, их и копируйте. Журнал кошелька источником не является: туда пишет сеть, а в сеть пишет любой желающий. Та же логика работает при проверке запроса на подпись — мы разбирали её в материале о том, как распознать вредоносную подпись транзакции.
Пошаговые действия, если деньги уже ушли
Скорость важнее эмоций. Первые минуты уходят на фиксацию, а не на переписку с «помощниками».
- Сохраните хеш ошибочной операции, адрес получателя, время в UTC, сумму и сеть — это основа будущего обращения.
- Снимите разрешения, выданные контрактам с этого кошелька, и переведите остатки на адрес, созданный на другом устройстве.
- Сообщите реквизиты сервису, если средства ушли на депозитный адрес площадки: блокировать может только оператор, и делает он это по запросу правоохранительных органов.
- Подайте заявление в полицию. Сообщения о происшествиях принимают круглосуточно в дежурных частях, по телефону 102 с мобильного; обращения рассматриваются в течение 30 дней со дня регистрации.
- Опишите маршрут средств по шагам — как это делается, разобрано в гайде про то, как проследить движение украденных средств и подготовиться к худшему сценарию.
Возврат ошибочного перевода в публичной сети не гарантирован никем, и обещания обратного — признак второй волны обмана. По обзору Банка России, опубликованному 13 февраля 2026 года, антифрод-процедуры банков в 2025 году не дали совершить 134,16 млн мошеннических операций на 13 895,4 млрд рублей. Между вашим кошельком и получателем такого фильтра нет.
Как закрыть дыру, чтобы не повторилось
Приём лечится не бдительностью, а устройством рабочего места. Адрес получателя должен попадать в поле отправки из одного доверенного места — из белой адресной книги кошелька, куда вы внесли его один раз и подписали понятным именем.
Второй контур — разделение задач между устройствами и аккаунтами. Хранение крупных остатков и ежедневные переводы не должны жить в одном приложении; как это разводится, показано в разборе про то, как выделить отдельное устройство под криптооперации и настроить уведомления.
Третий контур — заранее написанный сценарий на случай потери. Он короткий. Пара абзацев. Его читают один раз в спокойной обстановке, а не в момент, когда деньги уходят; подробности собраны в материале о том, как распознать отравление истории адресов и подготовиться к худшему сценарию.
Чек-лист
- Адрес получателя взят из кабинета сервиса или подписанного счёта.
- Строка сверена целиком, а не по четырём символам с краёв.
- Сумма и контракт токена в записи-источнике проверены в обозревателе.
- Нулевые и пылевые переводы скрыты в интерфейсе.
- Частые получатели занесены в белую адресную книгу с именами.
- Пробный перевод отправлен и подтверждён получателем.
- Хеш, время и сумма операции сохраняются автоматически.
Частые вопросы
Если на кошелёк пришёл нулевой перевод, деньги уже под угрозой?
Нет. Нулевой перевод не даёт отправителю доступа к вашим средствам и ничего не списывает. Это закладка в журнале: она ждёт момента, когда вы скопируете адрес из истории. Угроза появляется только в момент вашей собственной подписи, поэтому запись достаточно скрыть и не использовать как источник реквизитов.
Помогает ли сверка первых и последних символов адреса?
Этого мало. Подставные адреса подбираются так, чтобы совпадали края строки — их и показывает интерфейс кошелька. Сверять нужно либо всю строку, либо контрольную сумму, которую кошелёк проверяет сам при вставке адреса с правильным регистром букв. Короткая сверка создаёт ощущение контроля, но не защищает.
Можно ли удалить отравленную запись из истории?
Из блокчейна — нельзя, запись в публичной сети необратима. Из интерфейса — да: кошельки и обозреватели умеют скрывать переводы на нулевую сумму и токены вне доверенных списков. Это косметика, но она убирает из поля зрения главную приманку, а вместе с ней и риск случайного копирования реквизитов в момент, когда нужно отправить деньги быстро.
Есть ли смысл в пробном переводе при каждой отправке?
Смысл есть при крупных суммах и новых получателях. Комиссия сети на пробную операцию заметно меньше потери всей суммы. Для адресов из белого списка, подтверждённых ранее, пробный перевод можно опустить: там реквизиты уже сверены и подписаны именем, а не взяты из журнала.
Материалы по теме:
- Как распознать вредоносную подпись транзакции — разбор запроса на подпись до её подтверждения.
- Как проследить движение украденных средств и подготовиться к худшему сценарию — что делать после ошибочной отправки.
- Как выделить отдельное устройство под криптооперации и настроить уведомления — разделение хранения и ежедневных операций.
- Как распознать отравление истории адресов и подготовиться к худшему сценарию — сценарий действий на случай потери.
Первоисточники: разбор кампании отравления адресов в отчёте Chainalysis и обзор операций без добровольного согласия клиентов Банка России.
Вердикт
Эта атака направлена на привычку, а не на кошелёк. Ключ остаётся у владельца, подпись ставит он сам, и потому единственная рабочая защита лежит в порядке работы с реквизитами: один источник адреса, сверка целой строки, пробный перевод. Разбор строки по полям занимает минуту и стоит дешевле любой потери. Правило редакции звучит сухо: история операций — это журнал, а не адресная книга. Разборы схем и предупреждения публикуем в Telegram-канале Cryptium.


Обсуждение
Добавить комментарий