
 65.976
 1.840

Пароль от аккаунта площадки восстанавливается: оператор заново подтверждает вашу личность и выдаёт новый способ входа. Сид-фраза кошелька не восстанавливается никогда и ни при каких условиях, потому что её не хранит никто на свете, кроме самого владельца. Поэтому первый вопрос один. Где лежат средства: на счёте у оператора или на собственном адресе? От ответа зависит, есть ли процедура вообще.
Какую задачу решает подход
Разделение снимает панику. Фраза «потерял пароль от криптоаккаунта» описывает два совершенно разных события, и спасение возможно лишь в одном из них.
У оператора порядок описан стандартом. По документу NIST SP 800-63B об аутентификации, если подписчик не может пройти проверку на требуемом уровне доверия, применяются предусмотренные процедуры восстановления учётной записи. На 21 октября 2026 года там же сказано: пароль как единственный фактор — не короче пятнадцати знаков, в паре со вторым фактором — не короче восьми.
С кошельком наоборот. По тексту BIP-39, сид получается хешированием мнемонической фразы, и преобразование названо односторонним. Там же отмечено, что любая парольная фраза даёт корректный сид: проверить её правильность невозможно по устройству.
Как это работает на цифрах
Из длины контрольной суммы следует вывод. Проверка ловит не всякую опечатку: по тексту стандарта, одна ошибка из 256 остаётся незамеченной. Фраза пройдёт проверку и откроет пустой кошелёк.
Сценарий на конкретной сумме
| Что потеряно | Где хранятся средства | Есть ли процедура | Что делать |
|---|---|---|---|
| Пароль от входа | Счёт у оператора | Да, через проверку личности | Запустить процедуру, готовить документы |
| Второй фактор | Счёт у оператора | Да, через резервные коды | Ввести коды и перевыпустить фактор |
| Пароль от приложения | Собственный адрес | Нет, но есть сид-фраза | Переустановить кошелёк, ввести фразу |
| Сид-фраза | Собственный адрес | Нет и не будет | Доступ утрачен безвозвратно |
Третья строка — самая недооценённая. Пароль от приложения защищает лишь локальное хранилище, а не сами средства: приложение переустанавливают, фразу вводят заново, и доступ к адресу возвращается полностью. Четвёртая процедуры не имеет. Обещания помочь — признак обмана.
Где метод ломается
Ломается он на смешении двух случаев. Владелец кошелька ищет кнопку восстановления и попадает к тем, кто её «предлагает». Владелец счёта у оператора, наоборот, считает дело безнадёжным и не запускает работающую процедуру.
Второе место поломки — сама процедура у оператора: она требует доступа к привязанной почте и к документам, а их теряют вместе с паролем. Третье — нечитаемая запись фразы. Смазанные буквы, похожие начертания, потерянный порядок слов. Поблажка одна: первые четыре буквы слова из словаря опознают его однозначно.
Как встроить в собственный процесс
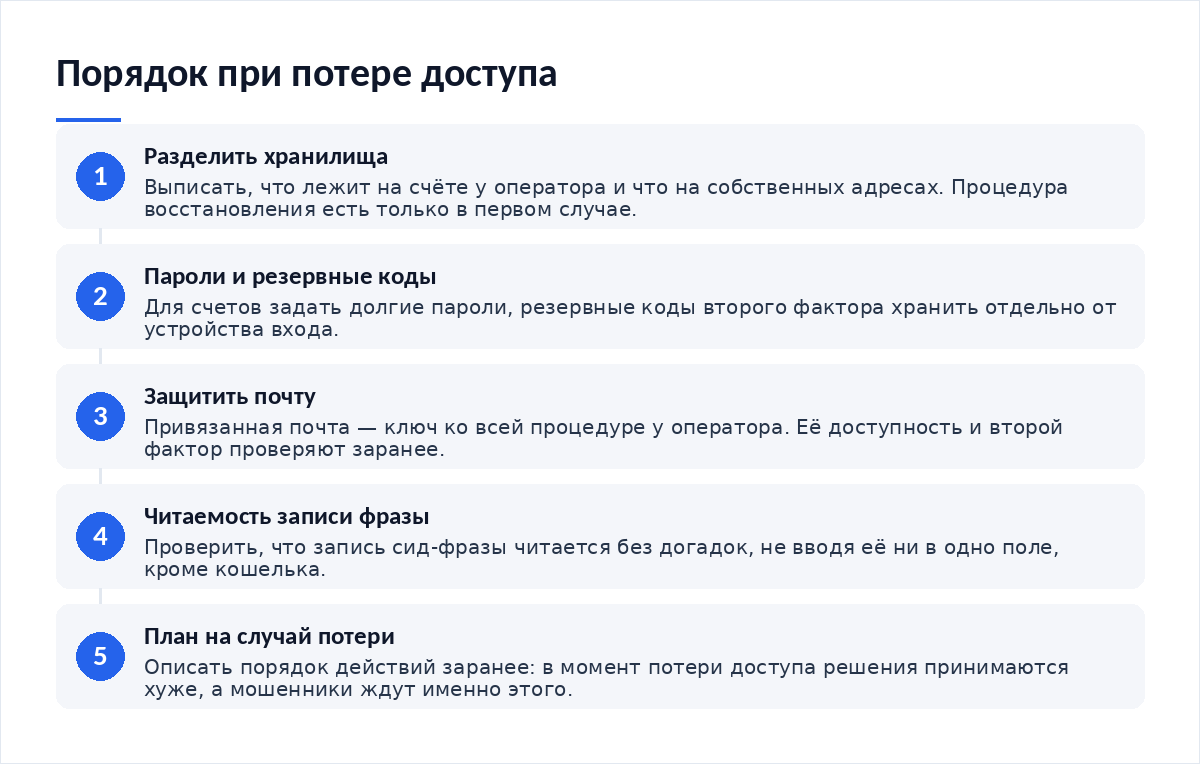
- Разделите на бумаге, что у оператора и что на своих адресах.
- Для счетов задайте долгие пароли, резервные коды храните отдельно.
- Проверьте, что привязанная почта доступна и защищена вторым фактором.
- Для кошельков проверьте читаемость записи фразы, не вводя её никуда.
- Опишите порядок действий заранее, на спокойную голову.
Разделение хранилищ держат рядом с распределением по риску: какую часть портфеля оставлять на чужом счёте, разобрано в материале, как определить долю рискованных активов. Проверку перечисленного совмещают с чек-листом безопасности на год.
- Счета и собственные адреса разделены
- Пароли длинные, резервные коды лежат отдельно
- Почта доступна и защищена
- Запись фразы читается без догадок
- Порядок действий описан заранее
Итог
Восстановление пароля и восстановление доступа к средствам — разные задачи. У оператора процедура есть: повторное подтверждение личности, сроки в днях. У собственного кошелька процедуры нет, единственный путь — заранее сохранённая фраза. Срок хранения выбирают вместе со стратегией под свой горизонт, а способы входа без фразы разобраны в материале о passkeys и кошельках без сид-фразы.
Частые вопросы
Можно ли восстановить пароль, если нет доступа к почте?
Обычно есть альтернативный путь: подтверждение личности документами через службу поддержки. Сроки растягиваются, требования зависят от оператора. Невозможной процедура не становится, но становится медленной — ещё один повод защитить почту отдельно.
Помогает ли парольная фраза к сид-фразе?
Она добавляет и защиту, и риск. По тексту стандарта, любая введённая парольная фраза даёт корректный сид, поэтому ошибка в ней молча открывает другой, совершенно пустой кошелёк и ничем о себе не сообщает. Хранят её так же надёжно, как саму фразу.
Что делать, если одно слово из фразы не читается?
Задача решается перебором по словарю при помощи офлайн-инструментов, на устройстве без сети и только своими руками, без посторонних. Любая просьба прислать фразу «для помощи в подборе» — мошенничество. Шансы зависят от числа утраченных слов и от того, известен ли порядок.
Нужно ли менять пароль каждые три месяца?
Нет. По тексту стандарта, периодическая смена требоваться не должна, а принудительная предписана лишь при признаках компрометации. Обязательное смешивание типов символов стандарт тоже запрещает: вместо этого растёт требуемая длина.
Материалы по теме
- Чек-лист безопасности на год — когда проверять доступы
- Passkeys и кошельки без сид-фразы — новые способы входа
- Как определить долю рискованных активов — сколько на чужом счёте
- Как выбрать стратегию под свой горизонт — срок хранения и способ
Вердикт
Разница между неприятностью и катастрофой решается до события. Пароль — дверь, которую оператор перевесит. Фраза — сам дом, и дубликата ключа не существует. Силы стоит тратить на читаемую запись и защищённую почту, а не на поиск волшебной кнопки. Разборы схем обмана выходят в нашем Telegram-канале.

Обсуждение
Добавить комментарий