
 81.671
 2.440

Читать отчёт об аудите смарт-контракта после смены телефона нужно с шапки, а не с выводов: там указаны аудитор, версия кода по хешу коммита, перечень проверенных файлов и адреса задеплоенных контрактов. Порядок дальше такой. Сверяете адрес из отчёта с тем, который подставляет заново установленное приложение. Совпало — читаете таблицу находок и статусы исправлений. Не совпало — отчёт относится к другому коду, и ценности для вас он не имеет.
Как выглядит схема со стороны жертвы
Новый телефон обнуляет контекст. Опор не осталось. Кошелёк установлен заново, список подключённых приложений пуст, закладки не перенеслись, и путь к знакомому протоколу человек ищет через поиск или через ссылку из чата. На этом шаге и появляется клон: интерфейс повторён, домен отличается одной буквой, а в подвале лежит кнопка «Audited» со ссылкой на PDF. Файл открывается. Логотип известной компании на месте, вердикт «no critical issues» тоже.
Подлога в самом PDF может и не быть. Чаще отчёт подлинный. Но выпущен он для другого проекта, другой сети или версии кода, которой на этом адресе никогда не было. Проверка сводится к сопоставлению трёх полей. Минуты на неё хватит.
Признаки, по которым распознаётся подмена
Подложный или нерелевантный отчёт выдают поля, которые подделывать невыгодно: их сверка требует усилия от читателя, и злоумышленник рассчитывает, что усилия не будет.
| Поле отчёта | Подлинный документ по вашему контракту | Нерелевантный или подложный файл |
|---|---|---|
| Источник файла | Публикация в разделе отчётов на домене самого аудитора | PDF лежит только на сайте проекта или в облачном хранилище по ссылке из чата |
| Версия кода | Указан хеш коммита и ветка репозитория, по которым код сверяется | Версия описана словами: «последняя», «актуальная», поля нет вовсе |
| Область проверки | Перечислены файлы и контракты, вынесенное за рамки названо прямо | Область описана общей фразой про «протокол целиком» |
| Адреса | Приведены адреса и сеть, совпадающие с тем, что подставляет приложение | Адресов нет, либо сеть не та, в которой вы работаете |
| Статусы находок | У каждой находки стоит Fixed, Acknowledged или Won’t fix с комментарием | Таблица только с уровнями критичности, без статуса и ответа команды |
Проверка за 60 секунд: как читать отчёт об аудите смарт-контракта после смены телефона
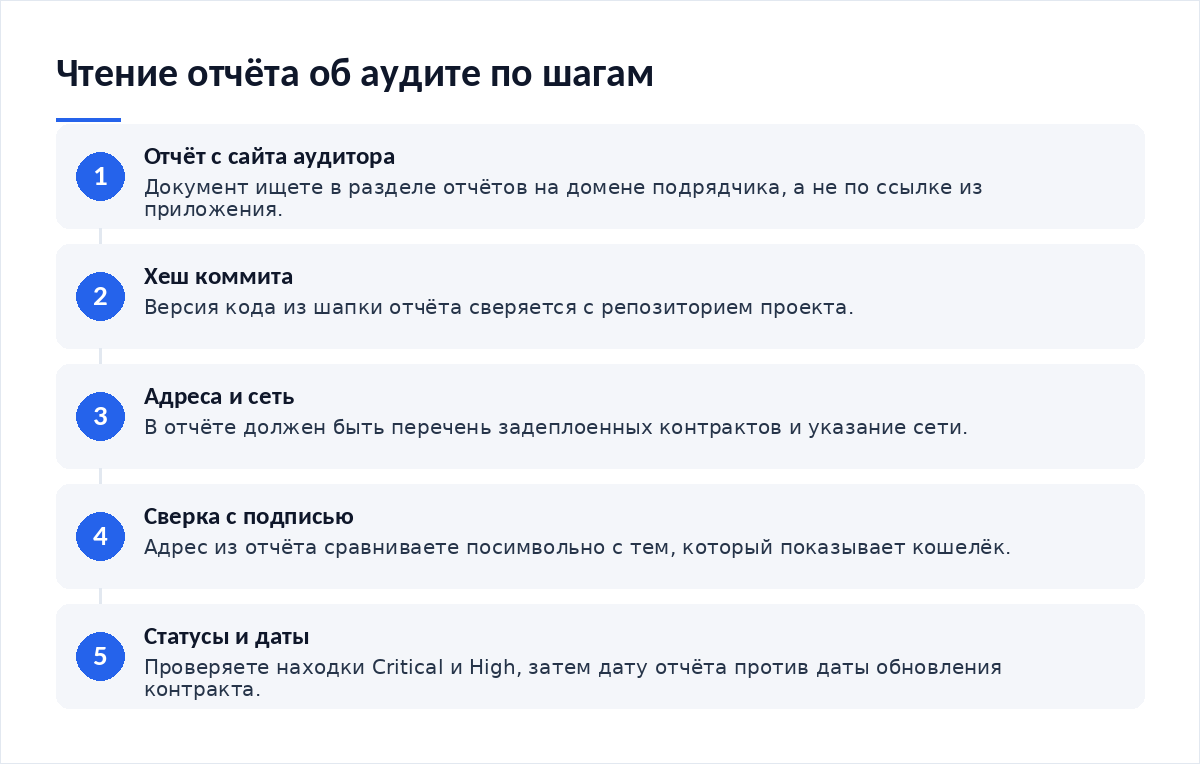
- Откройте раздел отчётов на сайте аудитора и найдите документ там, а не по ссылке из приложения.
- Сверьте хеш коммита из шапки с репозиторием проекта.
- Найдите перечень адресов и сеть.
- Сравните этот адрес с тем, который показывает кошелёк в запросе на подпись, посимвольно по всей строке.
- Прочитайте статусы находок уровней Critical и High: исправлено, принято к сведению или отклонено.
- Посмотрите дату отчёта и дату последнего обновления контракта в обозревателе.
Последний пункт отсекает самый неприятный случай. Контракт за прокси-обёрткой обновляется без смены адреса, и отчёт, выпущенный до обновления, описывает код, которого на этом адресе уже нет; формально аудит есть, фактически он относится к прошлой реализации, и об этом в отчёте будет сказано ровно столько, сколько позволяла дата его выпуска. Запрос на подпись при этом выглядит обычно — поэтому разбор того, как распознать вредоносную подпись транзакции, стоит держать рядом с отчётом.
Пошаговые действия, если деньги уже ушли
- Отзовите выданные разрешения.
- Сохраните хеш транзакции, адрес контракта, сеть и копию того отчёта, на который вы опирались.
- Сверьте адрес контракта с перечнем из отчёта ещё раз — расхождение будет ключевым обстоятельством в обращении.
- Направьте обращение в полицию через официальный сервис приёма обращений и уведомите площадку, если средства зашли на обслуживаемый сервис.
- Остаток переведите на чистый адрес.
Крупный инцидент требует отдельной подготовки: по шагам она разобрана в материале про действия при худшем сценарии.
Как закрыть дыру, чтобы не повторилось
Привычка читать документы переносится на новый телефон хуже всего. Её придётся восстанавливать руками. Восстановите не только кошелёк, но и опору для решений: закладки на домены аудиторов, файл со сверенными адресами контрактов, список сетей, в которых вы работаете. Отчёт об аудите стоит хранить рядом с адресом, к которому он относится. Следующая сверка займёт секунды.
Отдельная тема — само восстановление доступа. Схемы вокруг него описаны в разборе про защиту аккаунта от схем с восстановлением доступа, а привычка читать документацию продукта до покупки показана на примере структурного продукта SharkFin с защитой капитала: там тоже вся суть в условиях, а не в обложке.
Полезно и обратное правило: если отчёта по нужному адресу нет ни на сайте аудитора, ни в репозитории проекта, решение принимается без него — через размер суммы, а не через веру в обложку. Небольшое тестовое взаимодействие с отдельного адреса покажет механику, а основной капитал останется там, где он лежал. Такой подход дороже по времени. Зато он не зависит от чужих документов.
Чек-лист
- Отчёт найден на домене аудитора.
- Хеш коммита сверен.
- Перечень файлов прочитан.
- Адрес и сеть из отчёта совпали с запросом на подпись.
- Статусы Critical и High проверены.
- Дата отчёта сопоставлена с датой обновления контракта.
- Сверенный адрес сохранён в адресной книге нового телефона.
Частые вопросы
Если аудит есть, контракт безопасен?
Нет. Аудит фиксирует состояние конкретной версии кода на дату проверки и в заданных границах. Вне границ остаются экономика протокола, внешние оракулы, права администратора и обновляемость через прокси. Отчёт снижает неизвестность, но не переносит риск на аудитора, и читать его нужно вместе с перечнем исключений.
Почему именно после смены телефона эта проверка важнее?
Потому что исчезли привычные опоры: закладки, сохранённые подключения, адресная книга кошелька. Путь к приложению восстанавливается через поиск, а поиск выдаёт и клоны. Отчёт об аудите вместе с перечнем адресов становится единственным документом, по которому можно отличить знакомый протокол от похожего интерфейса.
Что делать, если адресов в отчёте нет вообще?
Считать, что привязки документа к развёрнутому коду нет. Попросите команду указать адреса и хеш коммита публично либо найдите отчёт на сайте аудитора, где перечень обычно приводится. До этого крупные суммы в контракт не вносите, а тестовое взаимодействие ведите с отдельного адреса без лишних разрешений.
Сколько живёт отчёт об аудите?
До следующего изменения кода. Любое обновление реализации за прокси-обёрткой делает прежний документ описанием прошлого состояния. Смотрите дату отчёта и дату последней транзакции обновления в обозревателе: если вторая позже первой, проверенным остаётся не тот код, с которым вы собираетесь работать.
- Как распознать вредоносную подпись транзакции — что читать в запросе до нажатия кнопки.
- Как распознать отравление истории адресов и подготовиться к худшему сценарию — план на случай крупной потери.
- Как защитить аккаунт от схем с восстановлением доступа — риски первых дней на новом устройстве.
- Как работает структурный продукт SharkFin с защитой капитала — пример чтения условий вместо обложки.
Вердикт
Отчёт об аудите полезен ровно настолько, насколько он привязан к адресу и версии кода, с которыми вы работаете: без хеша коммита и перечня адресов это рекламный буклет с таблицей. Смена телефона обнажает эту зависимость, потому что отбирает все привычные подсказки сразу. Из редакционной практики: читатели, у которых сверенные адреса лежат отдельным файлом, проходят переустановку кошелька без потерь. Остальные ищут интерфейс поиском. И находят похожий. Масштаб проблемы виден в отчёте Chainalysis о краденых средствах и в годовом отчёте IC3 ФБР за 2025 год.
Свежие разборы контрактов и предупреждения о клонах интерфейсов выходят в нашем Telegram-канале.


Обсуждение
Добавить комментарий