
 81.558
 2.435

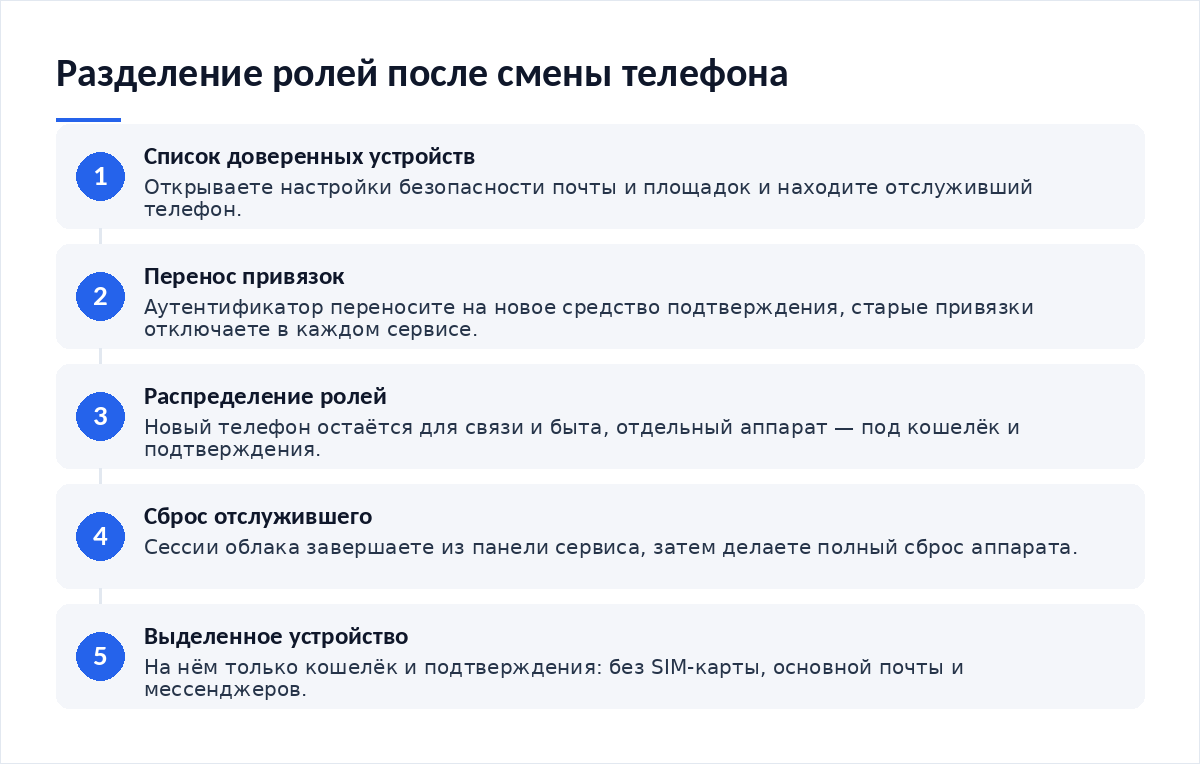
Выделить отдельное устройство под криптооперации после смены телефона проще всего так: новый аппарат оставляете для связи и быта, а роль криптокошелька передаёте отдельному, где нет SIM-карты, основной почты и мессенджеров. Параллельно закрываете вторую половину задачи — снимаете с отслужившего телефона все привязки, аутентификаторы и резервные коды. Иначе выделенное устройство появится, а старый аппарат останется доверенным. И он продолжит открывать доступ.
Как выглядит схема со стороны жертвы
Смена телефона выглядит как разовое событие, а на деле оставляет шлейф. Старый аппарат уходит в ящик, детям или на выкуп в салон, и вместе с ним уходит всё, что на нём накопилось: приложение-аутентификатор с живыми привязками, скриншоты кодов восстановления в галерее, заметка с паролем от почты, активная сессия в облаке, доверенный статус в настройках учётной записи. Данные с аппарата при этом никуда не исчезают сами. Их нужно снимать руками.
В обращениях читателей сюжет повторяется с вариациями. Телефон сдан по трейд-ину, учётная запись облака на нём забыта, а через несколько недель приходит письмо о сбросе пароля; доступ к кошельку при этом был на другом устройстве, но резервная копия с кодами лежала в том самом облаке, и злоумышленнику хватило её одной. Схема не требует взлома. Хватает забытой сессии.
Признаки, по которым распознаётся подмена
Опасность отслужившего аппарата распознаётся не по его состоянию, а по тому, что он всё ещё умеет делать от вашего имени.
| Что осталось на старом телефоне | Чем это оборачивается | Как закрыть |
|---|---|---|
| Приложение-аутентификатор с привязками | Коды подтверждения продолжают генерироваться для действующих учётных записей | Перенести привязки на новое средство подтверждения и отключить старые в настройках каждого сервиса |
| Активная сессия облачного хранилища | Доступ к резервным копиям, заметкам и галерее без пароля | Выйти из учётной записи на устройстве и завершить сессию из панели безопасности сервиса |
| Статус доверенного устройства | Аппарат участвует в подтверждении входа и в восстановлении пароля | Удалить устройство из списка доверенных у почты, облака и площадок |
| Скриншоты и заметки с кодами | Резервные коды и фрагменты seed-фразы читаются из галереи | Удалить файлы, затем очистить корзину галереи и синхронизированные копии |
| Привязка номера и eSIM | Номер остаётся каналом восстановления и целью подмены SIM-карты | Перенести номер, отключить его как способ восстановления там, где это допустимо |
Проверка за 60 секунд: как выделить отдельное устройство под криптооперации после смены телефона
- Откройте настройки безопасности почты и площадок и посмотрите список доверенных устройств.
- Найдите в нём отслуживший телефон.
- Проверьте, какие привязки аутентификатора на нём ещё активны.
- Решите роли: новый телефон — связь, отдельный аппарат — кошелёк и подтверждения.
- На выделенном устройстве оставьте кошелёк и средство подтверждения, остальное удалите.
- Отслуживший аппарат либо обнулите полностью, либо сделайте выделенным, но тогда уберите с него SIM-карту и основную почту.
Второй сценарий недооценивают. Старый телефон после сброса — подходящий кандидат на роль выделенного: он уже есть, он не нужен для звонков, и его отсутствие в повседневном обороте само по себе снижает число контактов с чужими ссылками. Требование одно: аппарат должен получать обновления системы, иначе роль хранителя кошелька он не выполнит.
Пошаговые действия, если деньги уже ушли
- Завершите все сессии в облаке и почте из панели безопасности, а не с устройства.
- Смените пароли почты и площадок с нового аппарата.
- Отзовите выданные разрешения на адресе, который был на отслужившем телефоне.
- Зафиксируйте хеши, адреса и время по UTC, затем подайте заявление в полицию через официальный сервис приёма обращений.
- Остаток переведите на адрес, созданный на выделенном устройстве.
Насколько велика оставшаяся угроза после такого инцидента, помогает понять материал про оценку остаточного риска: там разобрано, какие адреса считать сгоревшими.
Как закрыть дыру, чтобы не повторилось
Разделение ролей держится на одном правиле: устройство, через которое приходят сообщения и ссылки, не должно быть тем же, на котором подписываются транзакции. Два аппарата, две роли. Новый телефон живёт обычной жизнью — мессенджеры, браузер, покупки. Выделенный аппарат включается под задачу и выключается после неё.
Стандарт NIST SP 800-63B-4 в редакции от 1 августа 2025 года прямо указывает, что аутентификаторы с ручным вводом кода, включая коды «вне полосы», не считаются фишингоустойчивыми, поскольку введённый код не привязан к конкретной сессии; там же использование телефонной сети для подтверждения отнесено к ограниченным способам, а верификаторам предписано учитывать такие признаки риска, как смена устройства, замена SIM-карты и перенос номера. Вывод для частного владельца ясный по форме и неудобный по исполнению: номер телефона как канал восстановления стоит убирать везде, где сервис это допускает. Детали схем вокруг восстановления доступа разобраны в материале про защиту аккаунта от схем с восстановлением доступа.
Что подписывается на выделенном устройстве — отдельный навык. Ему посвящён материал про распознавание вредоносной подписи транзакции. А базовая настройка самого аппарата описана в материале про выделенное устройство под криптооперации.
Чек-лист
- Старый телефон удалён из доверенных.
- Привязки аутентификатора перенесены.
- Сессии облака завершены из панели сервиса.
- Скриншоты кодов удалены вместе с корзиной галереи.
- Номер перенесён, старая SIM-карта заблокирована.
- Роли устройств распределены письменно.
- На выделенном аппарате нет почты и мессенджеров.
- Выделенное устройство получает обновления системы.
Частые вопросы
Можно ли сделать выделенным устройством тот самый отслуживший телефон?
Да, если он ещё получает обновления системы. Порядок такой: полный сброс, установка кошелька и средства подтверждения, никакой основной почты и мессенджеров, SIM-карта не ставится. Аппарат, который пять лет не видел обновлений, на эту роль не подходит — лучше оставить его выключенным и купить недорогой новый.
Обязательно ли выключать выделенное устройство между операциями?
Обязательным это требование не назовёшь, но привычка полезная. Выключенный аппарат не получает уведомлений, не открывает ссылок и не участвует в фоновых синхронизациях. Главный смысл в другом: включение под задачу создаёт паузу перед операцией, а пауза и есть защита от спешки, на которой строится социальная инженерия.
Что делать, если старый телефон уже сдан в трейд-ин без сброса?
Считайте аппарат утраченным вместе с содержимым. Завершите все сессии из панелей безопасности сервисов, смените пароли, отключите устройство из доверенных, перенесите привязки аутентификатора и отзовите разрешения на адресах, которые на нём жили. Средства переводите на новый адрес, созданный на другом устройстве.
Нужна ли выделенному устройству отдельная сеть?
Отдельный профиль домашней сети пригодится, но это не первый по важности шаг. Сначала роли и привязки, потом сеть. Публичного Wi-Fi на выделенном аппарате лучше избегать совсем, а для операций вне дома использовать мобильный интернет нового телефона через раздачу, не подключая к нему SIM-карту.
- Как выделить отдельное устройство под криптооперации и настроить уведомления — базовая настройка аппарата.
- Как защитить аккаунт от схем с восстановлением доступа — что делают с номером и почтой.
- Как распознать вредоносную подпись транзакции — что читать на экране подтверждения.
- Как проследить движение украденных средств и оценить остаточный риск — оценка угрозы после инцидента.
Вердикт
Выделенное устройство решает половину задачи, и эта половина видна. Вторая половина невидима: отслуживший телефон остаётся доверенным, пока его не вывели из списков руками, и именно он чаще становится входной точкой — не потому, что аппарат уязвим, а потому, что про него перестали думать. Момент подходящий. Смена телефона позволяет навести порядок в обеих половинах сразу, пока вы и так открываете настройки безопасности. Из редакционной практики: список доверенных устройств у большинства читателей длиннее, чем они ожидают. Требования к способам подтверждения описаны в NIST SP 800-63B, статистика по подмене SIM-карты — в годовом отчёте IC3 ФБР за 2025 год.
Разборы инцидентов с устройствами и доступами выходят в нашем Telegram-канале.

Обсуждение
Добавить комментарий