
 82.218
 2.443

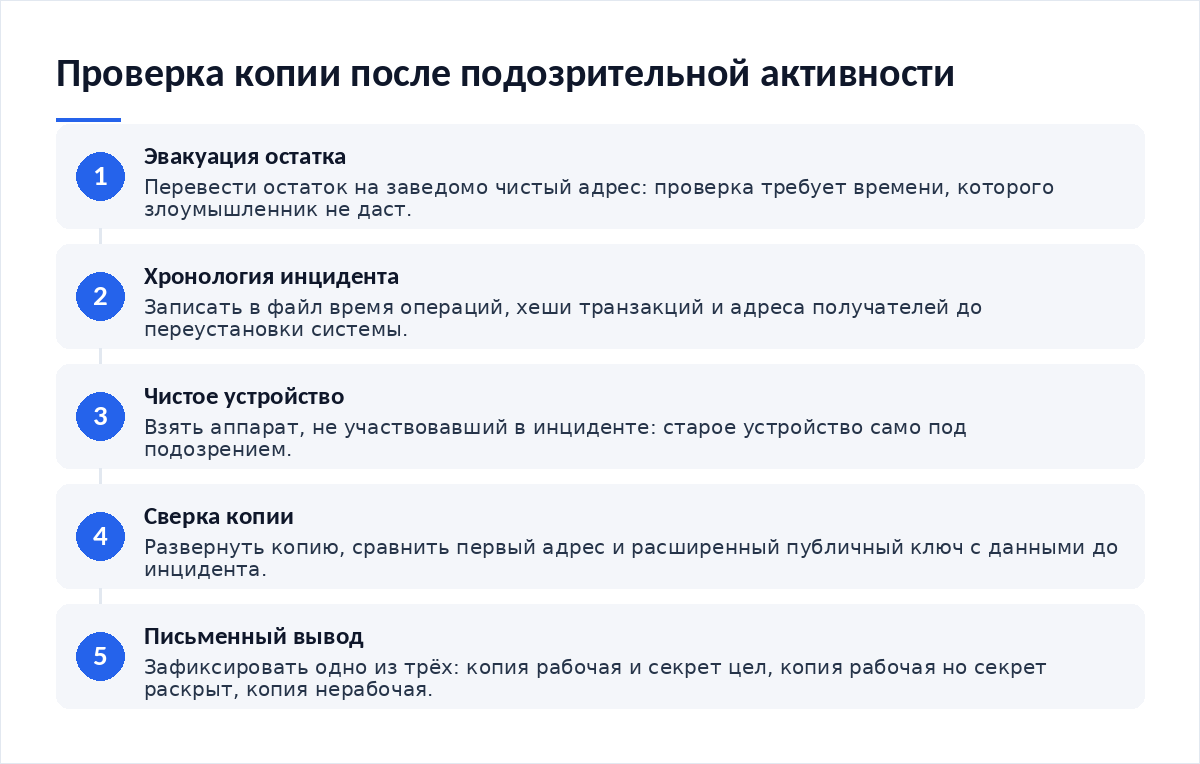
После подозрительной активности резервную копию кошелька проверяют не первым действием, а вторым: сначала уводят остаток на заведомо чистый адрес, и только потом разворачивают копию на устройстве без сети. Порядок такой потому, что проверка требует времени, а злоумышленник с доступом к ключам его не даст. Если копия сошлась, а деньги всё равно ушли, утёк не секрет восстановления, а разрешение или само устройство.
Что считать подозрительной активностью
Слово «подозрительная» в обращениях читателей покрывает слишком многое. Разделим. Есть события, которые говорят о компрометации ключей. Есть такие, что говорят о компрометации устройства или браузера. И есть шум, который пугает, но ничего не означает.
К первой группе относится исходящий перевод, под которым вы не подписывались, и появление транзакции с адреса, где подпись возможна лишь вашим ключом и никаким другим способом получена быть не могла. Ко второй — списание по разрешению, выданному когда-то смарт-контракту, подмена адреса в буфере обмена, уведомление о входе в приложение с незнакомого устройства.
Третья группа — входящие токены и пылевая мелочь. Сама по себе она доступа не даёт: отправить вам что-то может любой, не зная ваших ключей. Как отличить этот шум от подготовки к атаке, разобрано в материале о том, как распознать пылевую атаку и что делать с полученной мелочью.
Триаж: о чём говорит каждый признак
Таблица отвечает на единственный вопрос: нужна ли вообще проверка копии или сразу нужен новый секрет. Ответ зависит не от суммы потерь и не от громкости тревоги, а от того, где именно побывал ваш секрет восстановления и кто мог его увидеть.
| Признак | Что он говорит о ключах | Нужна ли проверка копии | Первое действие |
|---|---|---|---|
| Исходящий перевод, которого вы не подписывали | Секрет восстановления или приватный ключ у посторонних | Нет, копия уже не секрет | Перевод остатка на новый кошелёк с новым секретом |
| Списание токенов по ранее выданному разрешению | Ключи, вероятнее всего, целы | Да, после отзыва разрешения | Отозвать разрешение, затем сверить копию |
| Слова вводились на сайте или в приложении из рекламы | Секрет считайте раскрытым, даже если деньги на месте | Нет, проверять нечего | Немедленная эвакуация остатка |
| Носитель копии пропал, следы вскрытия сейфа | Секрет под угрозой, но, возможно, ещё не использован | Да, на чистом устройстве и срочно | Сверка копии и перевод на новую схему хранения |
| Входящая пыль или неизвестные токены | Ключи не затронуты | Не связано с инцидентом | Ничего не подписывать, мелочь не трогать |
Как проверить резервную копию кошелька после подозрительной активности
Порядок ниже рассчитан на ситуацию, когда остаток уже в безопасности или суммы на кошельке нет. Проверка здесь нужна для другого — понять, рабочая ли копия вообще и можно ли на неё опираться дальше.
- Отключите от сети компьютер и телефон, с которых работали с кошельком. Инцидент разбирают на другой машине.
- Соберите хронологию: время каждой операции, хеши транзакций, адреса получателей. Записывайте в файл, а не в память.
- Возьмите устройство, которое не участвовало в инциденте. Старый аппарат для сверки не подходит, он сам под подозрением.
- Разверните копию на этом устройстве и сравните первый адрес с тем, что вы видели до инцидента. Слова вводите кнопками аппарата.
- Сверьте расширенный публичный ключ: он покажет, та же это ветка ключей или другая. Как он устроен, объясняет разбор расширенного публичного ключа в мультиподписи.
- Сделайте вывод письменно: копия рабочая и секрет не раскрыт, копия рабочая, но секрет скомпрометирован, копия нерабочая. От этого зависит всё дальнейшее.
Когда проверять уже нечего
Бывает, что сверка теряет смысл. Это случается в одном из двух случаев: слова побывали в поле ввода на чужом ресурсе либо носитель копии оказался в руках посторонних. Тогда копия перестаёт быть секретом, а значит, перестаёт быть защитой.
Дальше работает эвакуация. Новый секрет создают на чистом устройстве, проверяют по полной процедуре со сверкой адреса и пробной подписью, и только после удачной сверки переводят на него активы. Старый кошелёк остаётся пустым, но его не удаляют: по нему ещё придётся сверять историю.
Порядок переноса средств на новую схему — отдельная процедура со своими ловушками. Как выстроить её так, чтобы активы пережили не один инцидент, разобрано в материале о том, как организовать хранение, если держите активы годами.
Ошибки первых часов
Первые часы после инцидента решают больше, чем недели последующего разбора, и именно в эти часы владелец принимает решения на эмоциях, без хронологии и без второго мнения. Ошибаются почти все одинаково.
- Проверка копии раньше эвакуации остатка. Пока вы вводите слова, остаток уходит.
- Ввод слов на том же компьютере, где всё началось. Если там стоял перехватчик, вы отдали ему вторую копию.
- Переустановка системы до фиксации хронологии. Вместе с системой исчезают доказательства.
- Обращение к «специалисту» из личных сообщений. Так теряют остаток те, у кого он сохранился.
- Повторное использование скомпрометированного секрета для «небольших сумм». Небольшая сумма тоже уходит.
- Молчание. Если кошелёк рабочий или семейный, остальные владельцы узнают об инциденте последними.
Отдельно о границе ответственности. Никакой оператор не вернёт перевод, подписанный вашим ключом, и это следствие самого режима самостоятельного хранения; что такое самостоятельное хранение и какую ответственность оно даёт — чьи ключи, того и ответственность.
Если доступ уже потерян
Остаток ушёл, копия не помогла. Дальше два трека, и идут они параллельно.
Технический трек: фиксируете хеши и адреса, сохраняете скриншоты с временными метками, собираете переписку и реквизиты, через которые заходили на сомнительный ресурс, и складываете всё в один каталог с датой. Правовой: обращение в полицию по месту жительства, затем заявление в банк, если участвовал фиатный перевод.
Юридическая опора у владельца появилась. Конституционный Суд в постановлении от 20 января 2026 года № 2-П указал, что цифровая валюта может рассматриваться как «иное имущество» в смысле статьи 128 Гражданского кодекса, и подтвердил право законного владельца на судебную защиту имущественных требований. Это не возврат денег. Это основание для иска.
Чек-лист
- Остаток переведён на кошелёк с новым секретом.
- Заражённые устройства отключены от сети.
- Хронология инцидента записана в файл.
- Копия сверена на устройстве, не участвовавшем в инциденте.
- Вывод о копии зафиксирован письменно.
- Разрешения контрактам пересмотрены.
- Предложения «вернуть средства» проигнорированы.
- Заявление подано, хеши и адреса приложены.
Частые вопросы
Можно ли оставить тот же секрет, если проверка копии прошла удачно
Зависит от источника утечки. Копия сошлась — это говорит лишь о том, что слова записаны верно. Если они нигде не вводились и носитель цел, секрет можно оставить. Если фраза побывала на чужом ресурсе, удачная сверка ничего не меняет: секрет известен не только вам.
Как понять, что подпись сделал не я
Сопоставьте время транзакции с журналом своих действий и проверьте тип операции в обозревателе. Перевод всей суммы одним движением, нестандартный получатель, подпись в часы, когда устройство лежало в сейфе, — характерные признаки. Для аппаратного кошелька помогает и то, что каждая подпись требует подтверждения кнопкой.
Стоит ли менять секрет после каждой тревоги
Нет. Ротация секрета — операция с риском: новая копия, новые носители, новый перенос активов. Её запускают по признакам из таблицы триажа, а не по уровню беспокойства. Ложная тревога лечится проверкой копии и пересмотром разрешений, а не созданием третьего кошелька за месяц.
Нужно ли сообщать о случившемся
Да, если кошелёк не единоличный. Второй владелец, сотрудник или родственник, имеющий часть доступа, обязан узнать об инциденте до того, как начнёт свою операцию. В редакционной практике встречались схемы, где два владельца неделю разбирались по отдельности и оба упустили время.
Материалы по теме:
- Что такое самостоятельное хранение и какую ответственность оно даёт — чьи ключи, того и ответственность.
- Как распознать пылевую атаку на кошелёк — про шум, который путают с взломом.
- Как устроен расширенный публичный ключ в мультиподписи — чем сверить ветку ключей после инцидента.
- Как организовать хранение криптовалюты, если держите активы годами — куда переносить остаток.
Внешние источники: правила обращения с секретной фразой от производителя и годовой отчёт IC3 за 2025 год.
Вердикт
Инцидент проверяет не кошелёк, а порядок действий владельца. Сначала остаток, потом разбор: эту последовательность в обращениях читателей нарушают чаще всего, и стоит она дороже любой технической ошибки. Проверка копии после тревоги отвечает на вопрос о записи слов, но не снимает подозрения с устройства и разрешений. Решение о новом секрете принимают по признакам, а не по настроению.
Свежие схемы и разборы инцидентов публикуем в Telegram-канале Cryptium.





Обсуждение
Добавить комментарий