
 82.523
 2.462


Проверку начинают не с копии, а с источника: сначала убеждаются, что приложение и прошивка получены с официального домена производителя и подтверждены его подписью, и лишь затем разворачивают резервную копию кошелька. Порядок обратный — и проверка превращается в кражу: поддельная программа принимает слова и отправляет их владельцу сайта. Официальность источника проверяется подписью релиза и контрольной суммой файла, а не видом страницы.
Почему источник решает больше, чем сама процедура
Техническая часть сверки несложная: ввести слова, получить адрес, сравнить. Опасность в том, что все три действия выполняет программа, а программу вы берёте откуда-то. Подделка повторяет интерфейс точно. Слова принимает без замечаний. Показывает правдоподобный баланс. Разница проявится позже, когда активы уйдут.
Отсюда правило порядка. Сначала доверие к инструменту, потом работа с секретом. В обратной последовательности проверка копии становится самым опасным действием владельца за всё время хранения.
Масштаб виден по статистике регулятора. По обзору Банка России за первое полугодие 2026 года доступ ограничен более чем к 11,8 тысячи интернет-ресурсов, связанных с нелегальными участниками финансового рынка и признаками финансовых пирамид.
Каналы получения программы в сравнении
Каналов немного, и отличаются они не удобством, а тем, можно ли подтвердить подлинность файла до запуска.
| Канал | Чем подтверждается подлинность | Основной риск | Пригоден для работы с копией |
|---|---|---|---|
| Официальный домен производителя, открытый из своей закладки | Подпись разработчика и контрольная сумма из его же релиза | Подмена закладки на похожий домен | Да, с проверкой подписи файла |
| Магазин приложений операционной системы | Подпись издателя в магазине и имя разработчика | Клон с похожим названием и значком | Условно, после сверки издателя |
| Ссылка из поисковой выдачи или рекламного блока | Ничем: домен выбирает тот, кто купил показ | Фишинговый сайт с полной копией интерфейса | Нет |
| Файл или архив из переписки с «поддержкой» | Ничем: подпись отсутствует или не проверяется | Программа с перехватом вводимых слов | Нет |
| Браузерное расширение из каталога | Подпись каталога, но не производителя кошелька | Расширение-двойник с тем же логотипом | Нет для работы с резервной копией |
Производители предупреждают об этом прямо. По официальной статье поддержки Ledger, приложение следует загружать только с их собственного сайта, а секретную фразу не вводить ни в приложение, ни на страницу: слова набирают на экране устройства.
Как проверить резервную копию кошелька и проверить официальность источника
Процедура делится надвое. Сначала файлы, потом копия. Между половинами стоит точка решения: не подтвердилась подпись — к словам в этот день не возвращаемся.
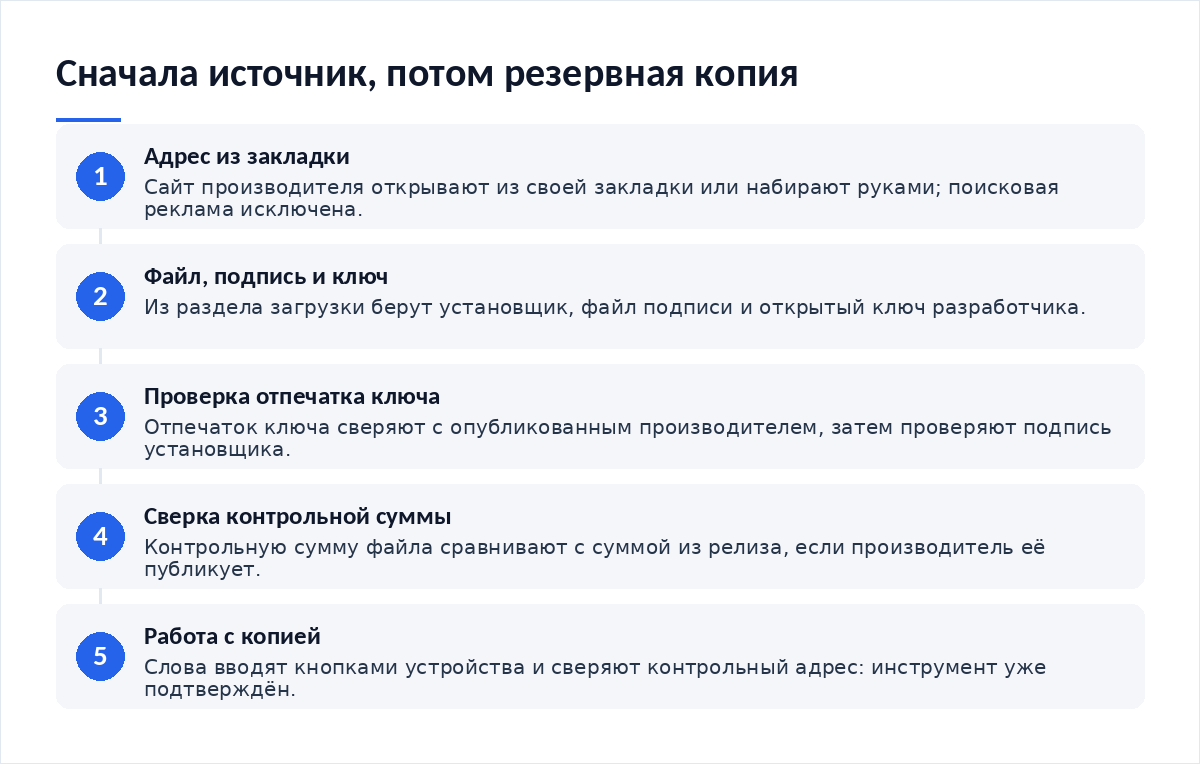
- Откройте сайт производителя из собственной закладки или по адресу, набранному руками. Поисковую выдачу и рекламные ссылки не используйте.
- Скачайте установочный файл, файл подписи и ключ разработчика: они публикуются рядом в разделе загрузки.
- Проверьте подпись установщика программой для работы с ключами и сверьте отпечаток ключа разработчика с опубликованным на сайте.
- Сверьте контрольную сумму файла с суммой из релиза, если она опубликована.
- Установите приложение и подключите устройство. Прошивку обновляйте только через него.
- Разверните резервную копию, вводя слова кнопками устройства, и сверьте контрольный адрес. Теперь проверка опирается на подтверждённый инструмент.
Подпись релиза на практике
Проверка подписи выглядит сложнее, чем есть. Нужны три вещи: файл программы, файл подписи к нему и открытый ключ разработчика, отпечаток которого опубликован производителем.
Что это даёт на деле. Подпись подтверждает, что файл собран владельцем ключа и не изменён после публикации. Она не обещает отсутствия уязвимостей в самой программе, но закрывает подмену файла на пути к вам, а именно так работают поддельные сборки.
Прошивку устройства проверяет само устройство: приложение производителя отказывается ставить образ без корректной подписи. Порядок такого обновления и его ловушки разобраны в материале о том, как обновить прошивку аппаратного кошелька и не потерять доступ к средствам.
Как выглядит поддельная проверка копии
Схема повторяется с небольшими отличиями. Сначала идёт повод — уведомление о «небезопасном кошельке», сообщение от «службы поддержки» или письмо о срочном обновлении, а за ним ссылка на сайт, отличающийся от настоящего одной буквой или доменной зоной. Там и предлагают «проверить резервную копию», вводя слова в поле браузера.
Признаки, по которым подделка распознаётся до ввода слов:
- Фраза запрашивается в окне программы или на странице, а не на экране устройства.
- Страница торопит: обратный отсчёт, угроза блокировки счёта, требование действовать сегодня.
- Домен отличается от официального написанием, зоной или лишним словом.
- Файл предлагают скачать по короткой ссылке или из сообщения в мессенджере.
- Поддержка сама вышла на связь и просит подтвердить владение.
Ошибки при загрузке и обновлении
Ошибки однотипные. Последствия необратимы.
- Переход на сайт производителя из поисковой выдачи. Рекламный блок выше настоящего сайта.
- Загрузка приложения по ссылке из чата сообщества. Ссылку туда вставил посторонний.
- Пропуск проверки подписи ради экономии времени. Экономия в десять минут стоит всей копии.
- Обновление прошивки «по инструкции с форума». Образ без подписи производителя ставить нельзя.
- Расширение-кошелёк с тем же логотипом. Каталог подтверждает издателя, а не производителя.
- Повторный ввод слов «для проверки» в другое приложение. Каждое такое действие множит риск.
Границу ответственности это не смещает: подтверждение подписи и выбор источника — задача владельца, как и всё остальное при самостоятельном хранении. Что в такой режим входит, разобрано в опорном материале о том, что такое самостоятельное хранение и какую ответственность оно даёт.
Если слова уже введены в сомнительное приложение
Считайте секрет раскрытым. Даже если деньги на месте, копия перестала быть защитой, и дальше действует порядок эвакуации.
Сначала активы. Переведите их на кошелёк с новым секретом, созданным на чистом устройстве и с проверенным приложением, затем удалите сомнительную программу и смените пароли почты и аккаунтов, через которые приходили сообщения. Потом зафиксируйте случившееся: адрес сайта, время, скриншоты, адреса получателей.
Перенос активов — процедура со своими правилами, и в спешке её выполняют хуже всего; порядок изложен в материале о том, как правильно мигрировать активы на аппаратное устройство. Если хранение рассчитано на годы, заодно пересмотрите схему целиком по разбору о том, как организовать хранение криптовалюты.
Чек-лист
- Сайт производителя открыт из своей закладки.
- Файл подписи и ключ разработчика скачаны вместе с установщиком.
- Отпечаток ключа сверен с опубликованным.
- Подпись установщика проверена до запуска.
- Прошивка обновляется только приложением производителя.
- Слова вводятся на экране устройства.
- Письма и звонки «от поддержки» игнорируются.
- Поисковая реклама как источник программы исключена.
Частые вопросы
Обязательно ли проверять подпись каждый раз
Да, при каждой установке и обновлении. Подпись подтверждает конкретный файл, а не сайт вообще, поэтому прошлая удачная проверка о новом установщике ничего не говорит, даже если ссылка и домен остались теми же. Процедура занимает минуты: импорт ключа разработчика делается однажды, дальше проверяется только файл подписи.
Что делать, если программа для проверки подписи выдаёт предупреждение
Смотрите на текст. Сообщение о том, что ключ не удостоверен сторонним центром, нормально и встречается у большинства разработчиков. Опасен другой результат: подпись неверна, ключ не совпадает с опубликованным отпечатком или файл подписи не соответствует установщику. Тогда файл удаляют и скачивают заново.
Можно ли доверять приложению из магазина операционной системы
С оговоркой. Перейдите в магазин по ссылке с официального сайта производителя и сверьте имя издателя. Клоны с похожим названием и значком появляются регулярно, а для работы с резервной копией приложение из магазина подходит хуже устройства с собственным экраном и собственными кнопками.
Как проверить официальность домена без подписи
Надёжного способа нет, и это главный аргумент в пользу подписи. Внешний вид страницы, сертификат соединения и возраст домена подделываются или приобретаются. Косвенные признаки отсекают грубые подделки, но решение принимают по подписи файла.
Материалы по теме:
- Что такое самостоятельное хранение и какую ответственность оно даёт — ответственность владельца.
- Как обновить прошивку аппаратного кошелька и не потерять доступ к средствам — подпись образа и порядок обновления.
- Как правильно мигрировать активы на аппаратное устройство — порядок эвакуации после раскрытия секрета.
- Как организовать хранение криптовалюты, если держите активы годами — пересмотр схемы на длинном горизонте.
Внешние источники: инструкция производителя по проверке подписи приложения и предупреждение о поддельных приложениях кошелька.
Вердикт
Копия и инструмент проверяются в одной связке, и слабее здесь инструмент. Слова лежат в сейфе годами, а приложение вы скачиваете заново при каждом обновлении — и каждый раз выбираете источник. Десять минут на проверку подписи дешевле любой другой страховки в этом деле. Если подпись не сошлась, работать с копией в тот день не нужно вообще.
Предупреждения о подделках публикуем в Telegram-канале Cryptium.





Обсуждение
Добавить комментарий