
 81.594
 2.421

Разграничить доступ — значит разложить резервную копию на части так, чтобы ни один человек и ни одно место не содержали её целиком, а проверку провести, не собирая секрет в одной точке. Для этого слова, парольную фразу и носитель держат раздельно, а сверку делают по частям: контрольная сумма каждой доли, затем расширенный публичный ключ, а полная сборка — только при расхождении.
Что в копии вообще можно разделить
Копия кажется монолитом. Двадцать четыре слова на металле или бумаге. На деле доступ складывается из нескольких независимых элементов, и каждый из них делится по своим правилам.
Слова можно разложить на доли по пороговой схеме. Парольную фразу отделяют от слов и хранят у другого человека. Носитель прячут в место, доступ к которому контролируется отдельно. Полномочие подписать транзакцию делится через схему с несколькими подписями. Знание о самом существовании кошелька тоже элемент, и его обычно забывают учесть.
Деление ради деления вредит. Каждая новая часть добавляет точку отказа, поэтому схему выбирают из двух величин: сколько сторон нужно собрать для доступа и сколько частей может пропасть без потери денег.
Кто что держит: карта частей
Таблица показывает смысл каждой части по отдельности: что она даёт тому, кто получил только её, и что рушится при её утрате.
| Часть доступа | У кого хранится | Что даёт одна эта часть постороннему | Что ломается при её утрате |
|---|---|---|---|
| Слова BIP-39 целиком | Основной владелец, сейф или банковская ячейка | Полный доступ к активам, если нет парольной фразы | Доступ теряется, если нет второго экземпляра |
| Парольная фраза к словам | Второй человек, память, отдельное место | Ничего: без слов она бесполезна | Кошелёк недоступен навсегда, восстановить её нельзя |
| Одна доля пороговой схемы SLIP-0039 | Отдельный человек в отдельном городе или сейфе | Ничего до достижения порога долей | Схема работает, пока доли не ушли ниже порога |
| Один ключ в схеме два из трёх | Отдельное устройство у отдельного участника | Ничего: одной подписи для перевода мало | Остаются два ключа, активы доступны, ключ заменяют |
| Описание кошелька с несколькими подписями | Все участники и внешнее резервное место | Видимость адресов и остатка, но не подпись | Ключи есть, а собрать кошелёк нечем |
Строка с описанием кошелька выглядит технической, но в обращениях читателей именно её забывают сохранить чаще остальных частей. Что в это описание входит, разобрано в материале о том, как устроен расширенный публичный ключ в мультиподписи.
Как проверить резервную копию кошелька и разграничить доступ одновременно
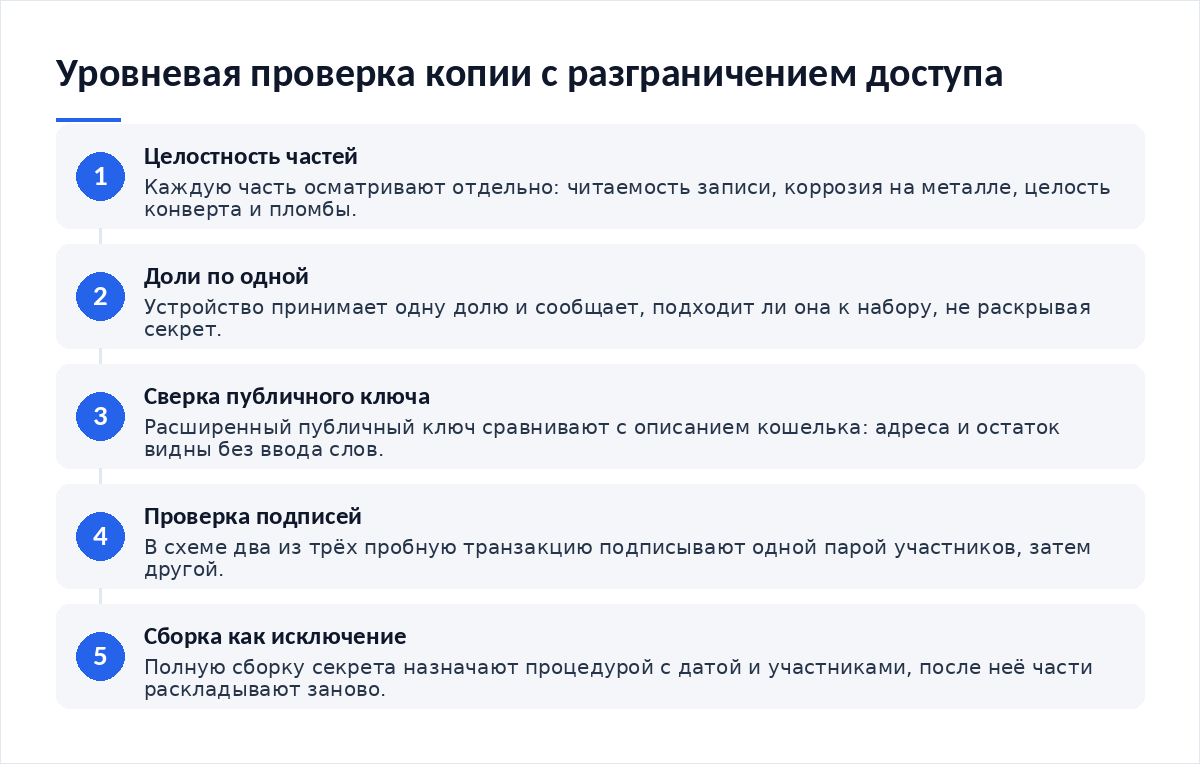
Главный конфликт звучит так: обычная проверка требует собрать секрет целиком, а разграничение доступа этого не допускает. Выход — проверять по уровням, от безопасного к рискованному, и останавливаться, когда ответ получен.
- Проверьте каждую часть на целостность по отдельности: читаемость записи, отсутствие коррозии на металле, целость конверта и пломбы.
- Проверьте доли пороговой схемы на корректность по одной. Устройство принимает долю и сообщает, подходит ли она к набору, не раскрывая секрет.
- Сверьте расширенный публичный ключ с описанием кошелька. Остаток и адреса видны без ввода слов и без сборки долей.
- Проверьте сочетания ключей в схеме два из трёх: подпишите пробную транзакцию одной парой участников, затем другой.
- Полную сборку секрета назначайте отдельной процедурой, с участниками, датой и местом, и только если предыдущие уровни дали расхождение.
- После сборки меняйте хранение: части, побывавшие вместе в одной комнате, раскладывают заново, иначе разграничение существует лишь на бумаге.
Что разграничивают пороговые схемы и несколько подписей
Эти два механизма решают разные задачи, и подмена одного другим — источник большинства неудачных схем.
Пороговая схема делит сам секрет. По официальному описанию SLIP-0039 у SatoshiLabs, набор состоит из одной-шестнадцати долей по двадцать слов, порог не бывает ниже двух, доли ниже порога не раскрывают о секрете ничего. Важная деталь: в момент восстановления доли всё равно сходятся в одном устройстве, то есть разграничение действует на хранение, а не на подпись.
Схема с несколькими подписями делит полномочие. Ключи остаются независимыми, в одно место не сходятся никогда, а транзакция требует согласия нескольких участников. Порядок настройки такой схемы описан в разборе того, как настроить мультисиг-хранилище для семьи или небольшой команды.
Матрица доступа на одном листе
Разграничение живёт не в голове владельца, а на листе бумаги, который понятен участникам. Матрица отвечает на четыре вопроса по каждой части: что это, кто держит, где лежит, кто имеет право взять.
- Строки — части доступа: слова, доли, парольная фраза, устройства, описание кошелька.
- Столбцы — участники и места: владелец, второй участник, сейф, ячейка, внешнее резервное место.
- Отметки — кто держит и кто знает о существовании части, без её содержимого.
Матрица не содержит секретов, поэтому её хранят открыто и обновляют после каждого изменения схемы. Правило одно: если матрицу утратить, доступ не теряется; если её прочитает посторонний, активы не уходят. Стандарт слов, на который опирается вся конструкция, разобран в материале о том, откуда берутся 24 слова восстановления.
Ошибки разграничения
Схема рушится предсказуемо. Почти всегда из-за удобства.
- Все доли в одном сейфе. Порог формально есть, фактически его нет.
- Парольная фраза записана на том же листе, где слова. Деление отменено одним движением руки.
- Порог выше числа доступных участников. Собрать нечем, активы заблокированы.
- Части разложены, но описание кошелька нигде не сохранено. Подписать транзакцию не выйдет.
- Участники не знают, что держат. Доля выбрасывается при уборке как «непонятная бумажка».
- Сборка секрета ради очередной проверки. Каждая сборка сводит разграничение к нулю на время процедуры.
Отдельно о границе ответственности: разграничение не отменяет того, что подписанный перевод необратим, и отвечает за это владелец ключей. Подробности — в опорном материале о том, что такое самостоятельное хранение и какую ответственность оно даёт.
Если часть утрачена или оказалась у посторонних
Реакция зависит от выбывшей части. Здесь разграничение и показывает свою ценность: утрата одной части редко требует трогать остальные.
Доля пороговой схемы потеряна, порог собирается — создайте новый набор долей из того же секрета и раздайте заново. Доля попала к постороннему, но до порога ему не хватает — ситуация терпит, однако набор лучше перевыпустить. Утрачена парольная фраза — доступа нет, и восстановлению она не подлежит. Один ключ из трёх скомпрометирован — замените участника в схеме, активы переносить не нужно.
Полная ротация секрета нужна в одном случае: когда вся копия или достаточное для порога число частей оказались в чужих руках. Тогда схему собирают заново на чистых устройствах и переносят активы, а старый кошелёк оставляют пустым для сверки истории.
Чек-лист
- Ни один человек не держит копию целиком.
- Парольная фраза хранится отдельно от слов.
- Доли и носители лежат в разных местах.
- Порог собирается силами доступных участников.
- Описание кошелька сохранено отдельно и у всех участников.
- Проверка идёт по уровням, без полной сборки секрета.
- Матрица доступа написана и обновлена.
- После каждой сборки части разложены заново.
Частые вопросы
На сколько частей разумно делить доступ
Чем меньше, тем надёжнее. Для личных накоплений хватает двух линий: слова в одном месте, парольная фраза в другом. Три и более части оправданы, когда участников несколько и у каждого своя зона хранения. Иначе растёт шанс потерять доступ, а не защитить его.
Можно ли проверить долю, не собирая остальные
Да, на этом и строится уровневая проверка. Доля SLIP-0039 несёт собственную контрольную сумму в последних трёх словах и сведения о группе и пороге, поэтому устройство сообщает о её корректности и принадлежности набору, не раскрывая секрет и не требуя остальных долей.
Что надёжнее: доли секрета или несколько подписей
Задачи разные. Доли защищают хранение, но в момент восстановления сходятся в одном устройстве. Несколько подписей защищают операцию: ключи не встречаются никогда. Для долгого хранения чаще берут доли, для регулярных переводов с участием двух людей — схему с несколькими подписями.
Нужно ли сообщать участникам, что именно они держат
Да, иначе часть исчезнет при переезде или уборке. Участнику сообщают назначение части, порядок действий и контакт того, кто собирает схему. Содержимое соседних частей, суммы и состав активов ему знать не требуется — это и есть граница между осведомлённостью и доступом.
Материалы по теме:
- Что такое самостоятельное хранение и какую ответственность оно даёт — чем режим без посредника отличается.
- Как устроен расширенный публичный ключ в мультиподписи — про описание кошелька и наблюдение без подписи.
- Как настроить мультисиг-хранилище для семьи или небольшой команды — деление полномочия на несколько подписей.
- Стандарт BIP-39: откуда берутся 24 слова восстановления — основа, из которой нарезаются доли.
Внешние источники: текст стандарта SLIP-0039 и документация производителя о парольной фразе.
Вердикт
Разграничение доступа выигрывает у секретности, пока остаётся проверяемым. Схема, которую нельзя проверить без сборки всего секрета, разграничивает доступ лишь до первой проверки, а дальше превращается в обычную копию в руках одного человека. Я бы начинал с двух линий и матрицы на одном листе. Усложнять имеет смысл тогда, когда прежняя схема прошла репетицию без подсказок.
Разборы схем хранения публикуем в Telegram-канале Cryptium.


Обсуждение
Добавить комментарий