
 84.526
 2.667

Пылевую атаку распознают по одному признаку: на адрес приходит крошечная сумма от неизвестного отправителя, которую вы не ждали, и цель у неё не кража, а слежка — атакующий отслеживает, куда эта мелочь двинется дальше, и связывает ваши адреса между собой. Правильное действие одно: не трогать полученное и не включать его в будущие переводы.
Как это работает и зачем нужно атакующему
Каждый перевод объединяет входы кошелька в одну транзакцию, а если вы потратите пыль вместе с обычными средствами, наблюдатель увидит, что помеченный адрес и ваш основной кошелёк принадлежат одному человеку. Дальше цепочку раскручивают: связывают адреса с биржевыми депозитами, а через них — с личностью.
Полученная карта адресов стоит денег. Её используют для адресного фишинга, шантажа или подготовки более серьёзной атаки на конкретного владельца.
Признаки пылевой атаки
Первый и главный — незапрошенное поступление на сумму, сопоставимую с комиссией сети или меньше неё, при этом второй признак проявляется в токенах: в кошельке появляется незнакомый токен с названием, намекающим на награду или раздачу. Третий, самый опасный вариант — токен с призывом перейти на сайт для активации, который ведёт на фишинговую страницу с запросом подписи.
Сравнение вариантов реакции
| Действие | Результат и риск |
|---|---|
| Ничего не делать | Оптимально: пыль лежит и не участвует в переводах, связка адресов не возникает |
| Пометить вход как неиспользуемый | Кошелёк исключит его из будущих транзакций, доступно не во всех интерфейсах |
| Потратить вместе с другими средствами | Ровно то, чего добивается атакующий: адреса связываются публично |
| Перейти по ссылке из описания токена | Самый опасный вариант: подпись на фишинговой странице открывает доступ к балансу |
Что делать по шагам
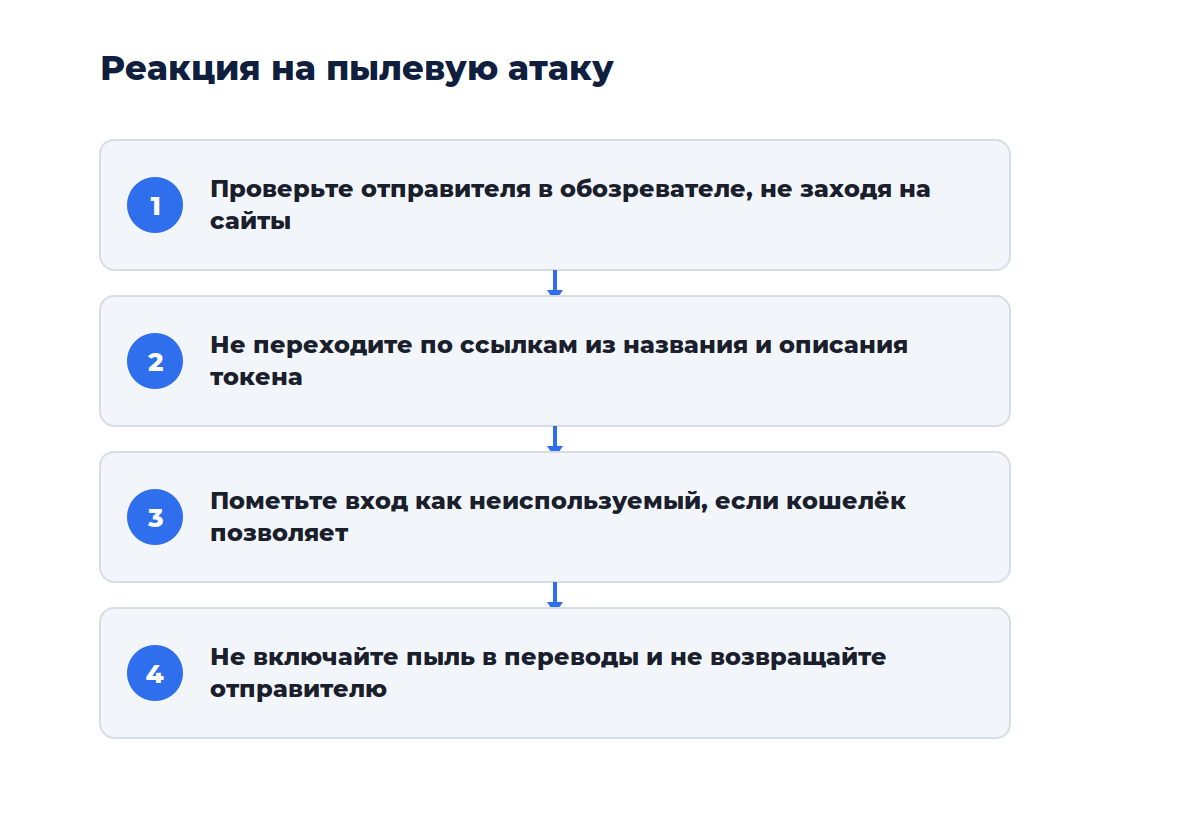
Проверьте сумму и отправителя в обозревателе блоков, не заходя ни на какие сайты из описания, причём убедитесь, что поступление и впрямь незапрошенное, а не забытый возврат от обменника. Если ваш кошелёк поддерживает управление входами, пометьте пыль как неиспользуемую, тогда как в остальных случаях оставьте её в покое и не делайте переводов, опустошающих баланс до нуля.
Незнакомый токен скрывают средствами интерфейса. Удалить его из блокчейна нельзя, но убрать из списка отображаемых активов можно почти везде.
Чего делать нельзя
- Переходить по ссылкам из названия или описания незапрошенного токена
- Пытаться продать или обменять полученную пыль через предложенный сервис
- Отправлять весь баланс одной транзакцией, автоматически включая в неё пыль
- Подписывать любые запросы на странице, куда привёл незнакомый токен
Ко мне обращался читатель, получивший токен с названием, обещавшим крупную выплату, и он перешёл по ссылке из описания, подключил кошелёк и подписал запрос, который выглядел как подтверждение участия. Подпись оказалась разрешением на расходование стейблкоинов, и средства ушли в течение часа, и вернуть их не удалось: технически он сам выдал доступ.
Почему рассылают именно мелочь
Расчёт строится на психологии. Крупное незапрошенное поступление насторожит кого угодно, а копейки кажутся безобидными и часто остаются незамеченными до следующего перевода, и вторая причина — экономика: рассылка на тысячи адресов должна быть дешёвой, иначе схема не окупится.
Насколько это опасно на практике
Сама по себе пыль не крадёт средства и не даёт атакующему контроля над кошельком, а опасность создают два сценария: потеря приватности при трате помеченных входов и переход по фишинговой ссылке из описания токена. Первый касается всех, кто заботится о непубличности своих адресов, при этом второй приводит к реальным потерям и встречается заметно чаще.
Пыль в разных сетях
В сетях на модели UTXO, таких как биткоин, пыль привязана к конкретному входу, и его можно исключить из трат вручную, и в сетях с балансовой моделью, включая Ethereum, отдельного входа нет: поступившая мелочь добавляется к общему балансу адреса. Там управление входами недоступно, и защита сводится к тому, чтобы не взаимодействовать с незнакомыми токенами.
Токены в сетях с балансовой моделью и создают основную опасность, а именно через них рассылают приглашения на фишинговые страницы, потому что название и описание токена задаёт сам отправитель.
Как снизить риск заранее
Разделяйте кошельки по назначению: публичный адрес для приёма платежей и отдельный для хранения, причём не публикуйте адреса, на которых лежат значимые суммы. Включите управление входами, если кошелёк это позволяет, и проверяйте состав транзакции перед отправкой крупных сумм.
Смежные темы разобраны у нас. Вот основные. Общий раздел — кошельки и хранение. Шире — статьи про криптокошельки. Подмену адреса в истории переводов разбирает материал как распознать отравление истории адресов, а контроль выданных доступов — статья разрешения токенов: как их проверять и отзывать.
Вопросы и ответы
Можно ли вернуть пыль отправителю?
Технически да, но делать этого не стоит, и возврат — это тоже транзакция, которая свяжет ваш адрес с адресом атакующего и даст ему ровно ту информацию, ради которой рассылка затевалась. Плюс вы заплатите комиссию сети, многократно превышающую саму сумму.
Чем пылевая атака отличается от отравления истории адресов?
Целью. Пылевая атака собирает данные о связях между адресами для слежки, а отравление истории подбрасывает похожий на ваш адрес, рассчитывая, что вы скопируете его по ошибке при следующем переводе. Внешне оба выглядят как мелкое незапрошенное поступление, но последствия разные.
Влияет ли пыль на баланс и налоги?
На баланс — формально да, на копейки, при этом с точки зрения отчётности незапрошенное поступление остаётся полученным активом, хотя суммы здесь обычно ничтожны, причём практического значения для расчётов это не имеет, но при ведении подробного учёта такие поступления стоит помечать как нерелевантные.
Вердикт
Пыль сама по себе безвредна, вред начинается с реакции на неё, и лучшая стратегия — бездействие: не тратить, не возвращать, не переходить по ссылкам из описания токенов. Реальные потери приносит не слежка, а фишинговая страница, куда ведёт незнакомый токен с обещанием награды. Разделение кошельков по назначению снимает большую часть проблемы заранее.
Поступления проверяйте напрямую. Блокчейн-обозреватель Etherscan и сервис проверки и отзыва разрешений Revoke.cash позволяют изучить отправителя и закрыть лишние доступы.

Обсуждение
Добавить комментарий