
 79.669
 2.310

Работать с биржевым аккаунтом из чужой сети безопасно можно при одном условии: устройство своё, а сеть считается враждебной по умолчанию. Пароль не вводится на чужом компьютере никогда, вход подтверждается аппаратным ключом или приложением, сессия закрывается вручную, вывод средств остаётся заблокированным до возвращения в доверенный контур. Чужая сеть опасна не перехватом трафика, а подменой страницы входа и живой сессией, оставшейся в браузере.
Какую задачу решает отдельный порядок работы из чужой сети
Задача не в шифровании. Соединение с площадкой защищено протоколом, и чтение чужого трафика в сети кафе давно перестало быть простым делом. Угроза сместилась выше по стеку.
Опасны три вещи. Первая — подмена адреса: вы попадаете на страницу, похожую на биржевую, и отдаёте пароль вместе с одноразовым кодом живому оператору, который входит за вас в ту же секунду. Вторая — чужое устройство, где может работать перехватчик клавиатуры, а браузер хранит пароли и сессии. Третья — забытая живая сессия: окно закрыто, а токен доступа остался действительным.
Институт стандартов США описывает сессию числами. Для второго уровня надёжности аутентификации документ SP 800-63B требует повторять подтверждение личности «не реже одного раза в 12 часов при длительном сеансе независимо от активности пользователя» и после «любого периода бездействия продолжительностью 30 минут и более»; для третьего уровня период бездействия сокращён до 15 минут. На 15 октября 2026 года это действующая редакция требований.
Четыре вектора и что им противопоставить
Векторов четыре. Одной универсальной защиты нет. Разные меры закрывают разные из них, и выпадение любой меры открывает свой участок.
| Вектор | Как выглядит | Что защищает | Что бесполезно |
|---|---|---|---|
| Подмена страницы входа. | Адрес отличается одним символом, форма повторяет оригинал. | Аппаратный ключ: он проверяет адрес сайта сам и на подделке не сработает. | Код из приложения: его передают оператору вместе с паролем. |
| Перехват ввода на чужом устройстве. | Программа или расширение записывает нажатия клавиш и содержимое буфера. | Отказ от ввода пароля на любом устройстве, которым вы не управляете. | Экранная клавиатура и ручной набор: запись идёт и с них. |
| Угон живой сессии. | Токен доступа остаётся действительным после закрытия окна. | Выход из аккаунта кнопкой и принудительное завершение всех сессий. | Закрытие вкладки и очистка истории браузера. |
| Разбор трафика в корпоративной сети. | Шлюз расшифровывает соединения через собственный корневой сертификат. | Работа через мобильный интернет своего устройства. | Режим инкогнито: он не меняет маршрут соединения. |
Порядок действий: шаги с параметрами
Шагов шесть. Порядок имеет значение.
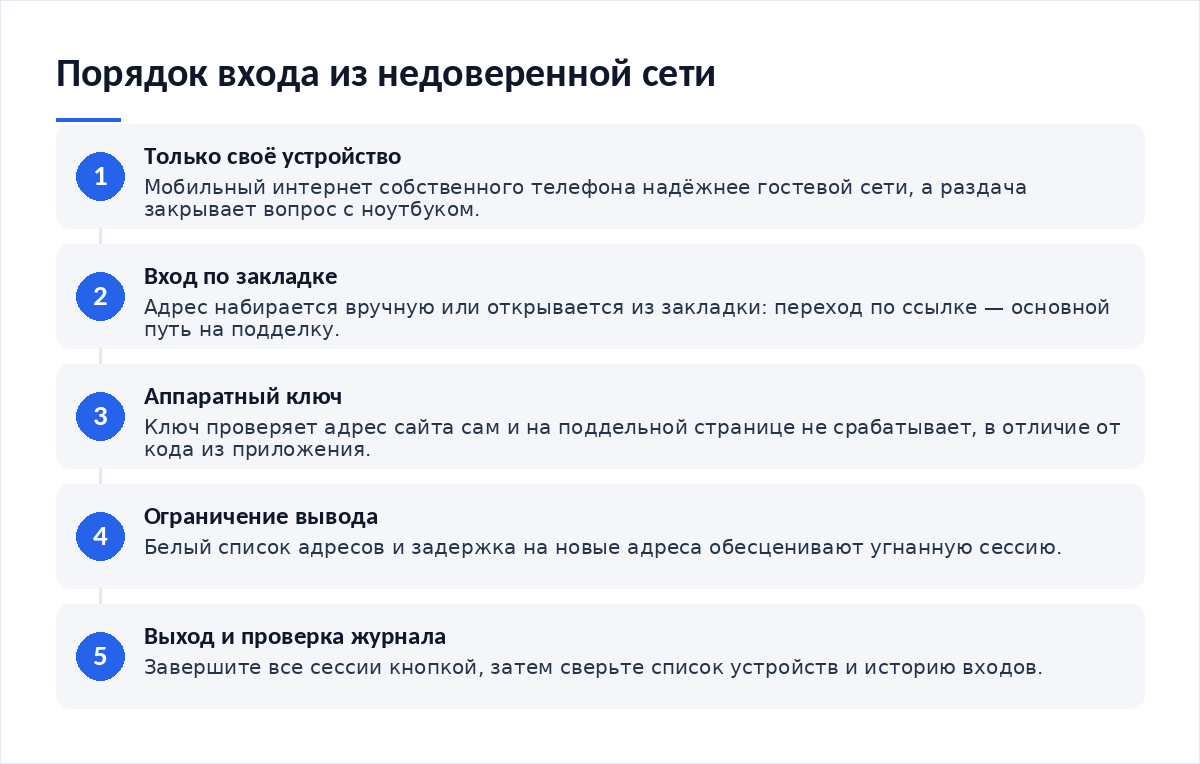
- Подключайтесь со своего устройства. Мобильный интернет собственного телефона надёжнее любой гостевой сети, а раздача с него закрывает вопрос с ноутбуком.
- Открывайте площадку из закладки или по набранному вручную адресу. Переход из письма, мессенджера и поисковой выдачи — основной способ попасть на подделку.
- Входите с аппаратным ключом либо с приложением-аутентификатором. Коды в SMS остаются худшим из доступных вариантов.
- Держите вывод средств под отдельным ограничением: белый список адресов и задержка на новые адреса превращают кражу сессии в неудачную попытку, потому что средства уходят только на заранее одобренные реквизиты.
- Завершайте работу кнопкой выхода и дополнительно закрывайте все активные сессии в настройках безопасности.
- Вернувшись в доверенную сеть, проверьте журнал входов и список устройств. Незнакомая запись — повод сменить пароль и ключи доступа немедленно.
Расчёт на примере времени
Арифметика объясняет, почему порядок действий устроен именно так. Кнопка выхода сокращает окно до нуля, белый список адресов убирает ценность угнанной сессии, аппаратный ключ закрывает подмену страницы. Три меры перекрывают три вектора, и ни одна не заменяет другую.
Где процесс ломается
Ломается в мелочах. Список собран из обращений.
- Вход по ссылке из мессенджера. Адрес похож, сертификат настоящий, страница чужая.
- Сохранённый пароль в браузере чужого компьютера: он остаётся там после вашего ухода.
- Резервные коды, сфотографированные на телефон, — их читает любое приложение с доступом к галерее.
- Одна почта на аккаунт биржи и на личную переписку: взлом почты обнуляет остальную защиту.
- Включённое восстановление доступа по номеру телефона при работе из чужой страны с чужой сим-картой.
- Расширения браузера, установленные для удобства торговли: они видят страницу целиком вместе с содержимым форм.
Отдельная история — подключение кошелька к децентрализованным сервисам из той же сессии: разбор того, как пользоваться биржей PancakeSwap и её продуктами, показывает, какие разрешения выдаются подписью и почему их стоит отзывать. Автоматические схемы снижают число ручных входов: если торговля идёт через настроенную сетку заявок, заходить в аккаунт из чужой сети приходится реже, и поверхность атаки сужается сама собой.
Что делать, если пароль мог утечь
Действовать нужно по порядку. Скорость важнее аккуратности.
- Смените пароль с доверенного устройства, а не с того, где возникло подозрение.
- Завершите все сессии и отзовите ключи программного доступа: именно через них уходят средства при автоматизированной торговле.
- Проверьте белый список адресов вывода и почту, привязанную к аккаунту: их меняют первыми.
- Просмотрите историю заявок за последние сутки — в том числе отменённые.
- Напишите в поддержку с указанием времени и обстоятельств; обращение фиксирует момент обнаружения.
Торговые роботы заслуживают отдельной проверки: ключ с правом вывода, выданный когда-то для удобства, остаётся рабочим годами. Материал о том, как настроить бот усреднения, объясняет, какие разрешения нужны алгоритму на самом деле. А разбор того, как работают страховой фонд и автоматическое сокращение позиций на бирже, показывает, почему потеря контроля над аккаунтом с открытыми позициями опаснее потери доступа к спотовому балансу.
Итог
Правило короткое. Своё устройство, свой адрес входа, аппаратный ключ, белый список для вывода, выход кнопкой. Чужая сеть при таком порядке перестаёт быть источником риска: максимум, что получает посторонний, — живая сессия на полчаса без права вывести средства, и за это время уведомление о входе успевает дойти до вас. Чужое устройство остаётся недопустимым при любой защите, потому что пароль вводится именно на нём. Институт стандартов США описывает окна сессий в часах и минутах — эти числа стоит знать и сверять с настройками площадки, потому что каждая выбирает собственные значения в пределах рекомендаций.
Частые вопросы
Можно ли зайти на биржу через гостевой Wi-Fi?
Со своего устройства — можно, если вход подтверждается аппаратным ключом, а вывод ограничен белым списком адресов. Шифрование соединения площадка обеспечивает сама. Опасность создаёт не сама сеть, а переход по чужой ссылке и оставленная живая сессия. Мобильный интернет собственного телефона всё же предпочтительнее.
Защищает ли VPN от кражи аккаунта?
Частично. Он скрывает трафик от владельца сети и обходит разбор соединений на корпоративном шлюзе. Против подменённой страницы входа, вредоносного расширения и перехватчика клавиатуры он бесполезен. Кроме того, смена страны подключения нередко вызывает дополнительную проверку со стороны площадки, вплоть до временного ограничения вывода.
Что делать, если вошёл с чужого компьютера?
Считайте пароль скомпрометированным. Со своего устройства смените его, завершите все сессии, отзовите ключи программного доступа и проверьте белый список адресов вывода. Затем просмотрите журнал входов и историю заявок за сутки. Если включено восстановление по почте, проверьте и её настройки: пересылка писем меняется незаметно.
Аппаратный ключ или приложение с кодами?
Ключ надёжнее, потому что проверяет адрес сайта самостоятельно и на поддельной странице не сработает. Код из приложения человек способен продиктовать мошеннику, не заметив подмены. Приложение при этом ощутимо лучше кодов в SMS. Разумный порядок — ключ для входа и вывода, приложение как резервный способ.
- PancakeSwap (CAKE): как пользоваться биржей и её продуктами — какие разрешения выдаёт подпись кошелька.
- Как настроить сетку заявок — меньше ручных входов, меньше поверхность атаки.
- Как настроить бот усреднения — какие права на самом деле нужны торговому ключу.
- Как работают страховой фонд и автоматическое сокращение позиций — чем рискует аккаунт с открытыми позициями.
Первоисточники: NIST SP 800-63B об уровнях надёжности аутентификации и сроках жизни сессии и NIST SP 800-46 Rev. 2, руководство по безопасности удалённого доступа и личных устройств. Параметры сессий, список поддерживаемых способов подтверждения и правила белого списка площадки меняют — сверяйте их в настройках безопасности на дату поездки.
Вердикт
Чужая сеть переоценена как угроза, чужое устройство — недооценено. Перехватить защищённое соединение сложно, а посмотреть, что вы набираете на клавиатуре гостиничного компьютера, тривиально. В обращениях читателей почти все истории с потерей средств начинаются одинаково: переход по ссылке и ввод кода подтверждения на странице, которая выглядела знакомо. Аппаратный ключ и белый список адресов обрывают обе истории на середине.
Разборы биржевой механики — в Telegram-канале Cryptium.




Обсуждение
Добавить комментарий