
 83.137
 2.453

Выделить отдельное устройство под криптооперации и разграничить доступ — это два решения разного веса. Разграничение внутри приложения и разными парольными фразами делит учёт, но не создаёт границы изоляции: код, память и хранилище остаются общими. Настоящая граница появляется там, где меняется вычислительное основание — отдельный профиль операционной системы или отдельный аппарат. Выбирать уровень нужно по классу угрозы, а не по удобству интерфейса.
Как выглядит мнимое разграничение со стороны владельца
Картина типовая. Человек создаёт в одном приложении три кошелька: повседневный, накопительный и «на всякий случай». Названия разные, значки разные, суммы разные. Ощущение разграничения полное.
Техническая картина другая. Все три кошелька обслуживает один процесс, их ключи лежат в одном хранилище приложения и расшифровываются одинаковым способом, поэтому вредоносный код, получивший права в этом окружении, увидит содержимое всех трёх одновременно и без дополнительных усилий. Разделение существует на экране, а не в системе.
Схожим образом работает разграничение парольными фразами. Из одной мнемоники получаются разные деревья адресов, и это полезно для учёта. Но фраза вводится на том же устройстве и обрабатывается тем же кодом, поэтому компрометация аппарата снимает оба кошелька за один заход, сколько бы слотов владелец ни завёл.
Признаки, по которым распознаётся граница учёта вместо границы изоляции
- Переключение между кошельками делается внутри одного приложения без повторного ввода системного пароля.
- Секреты обоих кошельков хранятся в одном каталоге приложения и доступны одному процессу.
- Парольная фраза вводится на том же аппарате, где лежит мнемоника.
- Второй фактор биржевого аккаунта стоит на том же устройстве, где подписываются транзакции.
- Резервная копия устройства содержит данные всех кошельков разом.
Любой из признаков означает одно. Вы получили удобный учёт. Изоляции не получили.
Как выделить отдельное устройство под криптооперации и разграничить доступ: четыре уровня
| Уровень | Что разделяет | Какую угрозу останавливает | Против чего бесполезен |
|---|---|---|---|
| Разные кошельки внутри одного приложения. | Учёт и отображение остатков. | Случайную трату не того остатка. | Вредоносный код в окружении приложения. |
| Отдельный профиль или пользователь операционной системы. | Хранилище приложений и права доступа между профилями. | Приложение из другого профиля, читающее чужие данные. | Уязвимость ядра и доступ к разблокированному аппарату. |
| Парольная фраза как отдельный слот одной мнемоники. | Деревья адресов при общем секрете. | Раскрытие одного остатка при осмотре устройства. | Компрометацию аппарата, где фраза вводится. |
| Отдельный аппарат под подпись. | Код, память, экран и операционную систему целиком. | Похитители данных из браузера, подмену буфера, заражённые приложения. | Принуждение и согласие на подпись чужого адреса. |
Таблица читается снизу вверх. Четвёртый уровень даёт настоящую границу, третий даёт правдоподобное отрицание, второй даёт частичную изоляцию в пределах одной системы, а первый не даёт ничего, кроме порядка в интерфейсе.
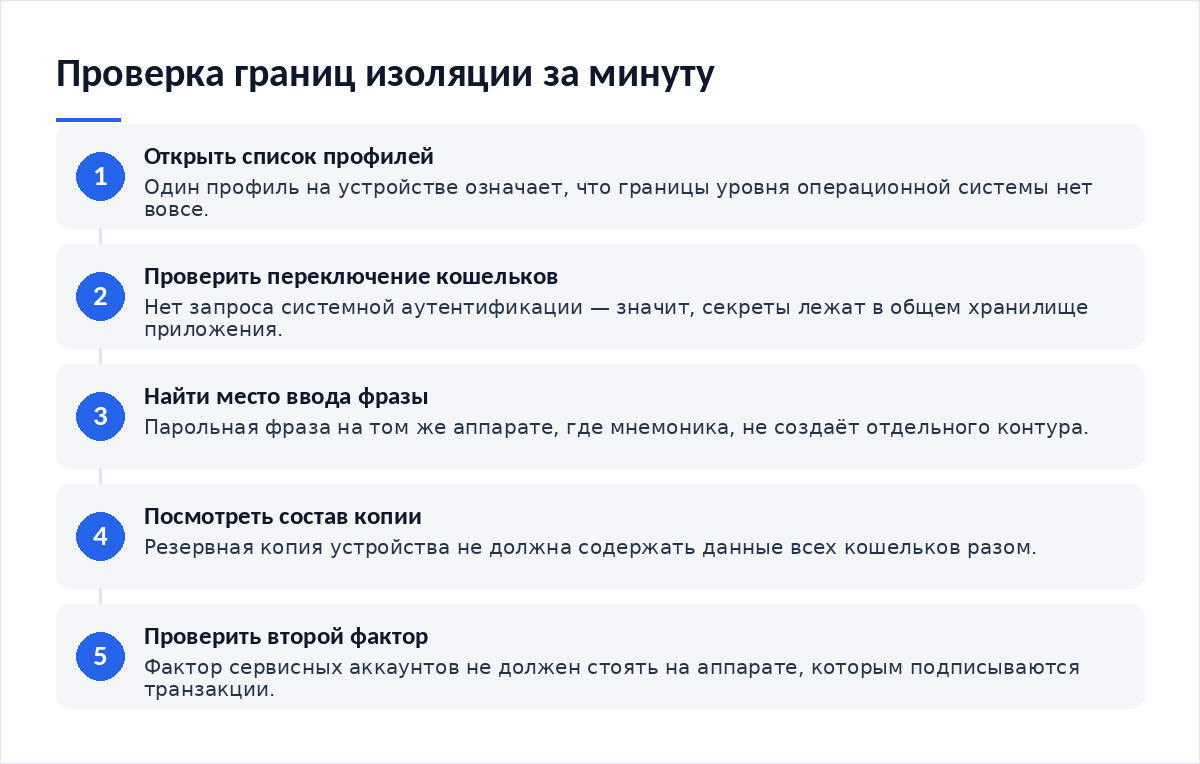
Проверка за 60 секунд: что открыть и на что смотреть
- Откройте список пользователей или профилей устройства. Если профиль один, границы второго уровня нет.
- Посмотрите, требует ли переключение кошелька системной аутентификации. Нет запроса — общее хранилище.
- Проверьте, где вводится парольная фраза. Тот же аппарат означает общий риск.
- Откройте настройки резервного копирования и посмотрите, что входит в копию устройства.
- Сверьте, где стоит второй фактор сервисных аккаунтов относительно подписывающего ключа.
Два документа складываются в один вывод. Фраза меняет дерево адресов, а не основание доверия. Основание меняет только железо.
Пошаговые действия, если разграничение оказалось мнимым
Паника не нужна, нужна последовательность. Первое: определите, какие кошельки обслуживались одним и тем же окружением, и считайте их единой группой риска, независимо от того, насколько разными были их названия в интерфейсе. Второе: заведите отдельный аппарат под подпись и создайте на нём новое дерево ключей, не переносите старое. Третье: переведите на него тот остаток, который должен быть изолирован. Четвёртое: оставьте на прежнем устройстве лишь повседневные суммы, утрата которых не меняет вашей жизни и не требует разбирательств с привлечением посторонних людей.
Старое устройство при этом не сбрасывают сразу: его держат в стороне до окончания всех переводов, чтобы сохранить доступ к истории операций и к адресам, которые ещё могут понадобиться. Как проследить путь средств, если часть их уже ушла, мы разбирали в материале о том, как проследить движение украденных средств и оценить остаточный риск.
Как закрыть дыру, чтобы не повторилось
Рабочая схема состоит из трёх контуров. Повседневный: обычный телефон, небольшие суммы, быстрые операции. Рабочий контур — отдельный аппарат под подпись, без сторонних приложений и без почты, где экран устройства читается внимательно перед каждым подтверждением операции. Холодный контур — аппарат, который включается ради редких операций и хранится отдельно от резервных копий, чтобы утрата одного места не означала утраты обоих.
Парольные фразы встраиваются в эту схему как дополнение, а не как замена. Они удобны для учёта внутри одного контура и бесполезны как способ отделить холодный остаток от повседневного, потому что граница при этом остаётся в том же окружении. Что читать на экране до подтверждения подписи, мы описывали в разборе о том, как распознать вредоносную подпись транзакции.
Чек-лист
- Остатки распределены по контурам: повседневный, рабочий, холодный.
- Подпись холодного контура выполняется на отдельном аппарате.
- Разграничение внутри приложения не считается изоляцией.
- Парольная фраза применяется для учёта, а не вместо отдельного устройства.
- Второй фактор сервисных аккаунтов стоит не на подписывающем аппарате.
- Резервная копия устройства не содержит данных всех кошельков разом.
- Для каждого контура записано, какой класс угроз он останавливает.
Материалы по теме:
- Как выделить отдельное устройство под криптооперации и настроить уведомления — опорный разбор темы.
- Как распознать вредоносную подпись транзакции — обязанности владельца у экрана.
- Как распознать отравление истории адресов и подготовиться к худшему сценарию — подмена адреса получателя.
- Как проследить движение украденных средств и оценить остаточный риск — что делать после утечки.
Частые вопросы
Разве два кошелька в одном приложении — это не разграничение?
Это разграничение учёта. Ключи обоих кошельков лежат в одном хранилище приложения и обслуживаются одним процессом, поэтому вредоносный код, получивший права в этом окружении, добирается до обоих сразу и за один проход. Для порядка в отчётности схема годится, для отделения холодного остатка от повседневного — нет.
Парольная фраза заменяет отдельное устройство?
Нет. Фраза создаёт другое дерево адресов из той же мнемоники и помогает разделить учёт либо скрыть часть остатка при осмотре аппарата посторонним человеком, но этим её польза исчерпывается. Основание доверия она не меняет: фраза вводится на том же устройстве и обрабатывается тем же кодом, поэтому компрометация аппарата затрагивает все слоты одновременно.
Что даёт отдельный профиль операционной системы?
Профиль даёт разделение данных приложений и прав доступа между собой, что останавливает заражённое приложение из соседнего профиля, если оно работает без системных привилегий. Ядро, драйверы и загрузчик при этом общие, поэтому уязвимость системного уровня снимает границу. Профиль — разумный промежуточный вариант там, где второй аппарат невозможен.
Сколько контуров нужно обычному владельцу?
Двух достаточно в большинстве случаев: повседневный телефон с небольшими суммами и отдельный аппарат под подпись существенного остатка. Третий, холодный контур добавляют, когда часть средств не трогают годами и когда утрата этой части означала бы существенное изменение положения владельца. Разграничение внутри приложения и парольные фразы раскладывают учёт уже внутри этих контуров.
Вердикт
Разграничение доступа на одном аппарате даёт порядок, а не защиту, и путать эти два результата дорого. Приложение рисует границы, которых нет в системе; парольная фраза меняет адреса, но не меняет основания доверия; профиль операционной системы делит данные и оставляет общим ядро. Граница появляется только вместе с отдельным железом — остальное полезно, но работает уровнем ниже.
Первоисточники короткие: механика выработки семени в стандарте BIP-39 и требования к изолированному окружению в NIST SP 800-63B-4.
Разборы схем изоляции выходят в Telegram-канале Cryptium.

Обсуждение
Добавить комментарий