
 82.068
 2.412

Выделить отдельное устройство под криптооперации и протестировать восстановление нужно как одну процедуру: аппарат отводится только под подпись, а в резервную копию кладутся два артефакта — слова восстановления и запись политики кошелька. Второй артефакт забывают. Без него слова открывают пустой кошелёк: дескриптор, пути производных и набор публичных ключей участников восстановить по памяти невозможно. Репетиция проводится на третьем, подменном аппарате.
Как выглядит потеря со стороны владельца
История из обращений читателей повторяется с точностью до деталей. Человек покупает отдельный аппарат, не ставит на него ничего лишнего, собирает схему с двумя подписями, аккуратно записывает слова восстановления на металле и прячет пластину в домашний сейф. Проходит два года. Аппарат умирает.
Владелец достаёт слова, вводит их на новом устройстве и видит нулевой остаток. Слова верные. Средства на месте — обозреватель показывает их по старому адресу. Доступа нет, потому что одиночный кошелёк из тех же слов даёт совсем другое дерево адресов, чем схема с несколькими подписями, а восстановить вторую без описания политики не выходит ни на одном устройстве.
Отсюда правило редакции: секрет и политика — разные вещи, и копируются они по отдельности. Слова восстановления отвечают на вопрос «чем подписывать». Запись политики отвечает на вопрос «что именно подписывать и как собирается адрес».
Признаки неполной резервной копии
Копию стоит считать неполной, если в ней нет хотя бы одного пункта из короткого списка. Признаки заметны сразу, достаточно открыть конверт.
- Нет дескриптора или его текст не сохранён целиком, включая контрольную сумму.
- Не записан путь производной: уровень назначения, тип скрипта, индекс учётной записи.
- Для схемы с несколькими подписями отсутствуют расширенные публичные ключи остальных участников.
- Не выписан первый адрес кошелька, по которому проверяется совпадение после восстановления.
- Не указана парольная фраза и место её хранения, если она применялась.
Последний пункт опаснее прочих. По стандарту BIP-39 любая введённая фраза даёт корректное семя и открывает рабочий, но совсем другой кошелёк, причём ошибки на экране не появится вовсе — человек увидит нулевой остаток и решит, что средства украдены.
Проверка за 60 секунд: что открыть и на что смотреть
| Что открыть | Что сверять | Признак порядка | Признак проблемы |
|---|---|---|---|
| Файл записи политики. | Версию формата, дескриптор, контрольную сумму. | Текст читается целиком, сумма на месте. | Обрезанная строка или отсутствие суммы. |
| Экран устройства после восстановления. | Отпечаток мастер-ключа. | Совпадает с записью в конверте. | Отличается хотя бы одним знаком. |
| Первый адрес ветки получения. | Адрес из записи политики. | Совпадение знак в знак. | Другой адрес при верных словах. |
| Список участников схемы. | Число ключей и порог подписей. | Состав и порог совпали с описанием. | Один из ключей не опознан устройством. |
Минуты на это хватает. Проверку делают до того, как аппарат понадобится, а не в день отказа.
Как выделить отдельное устройство под криптооперации и протестировать восстановление
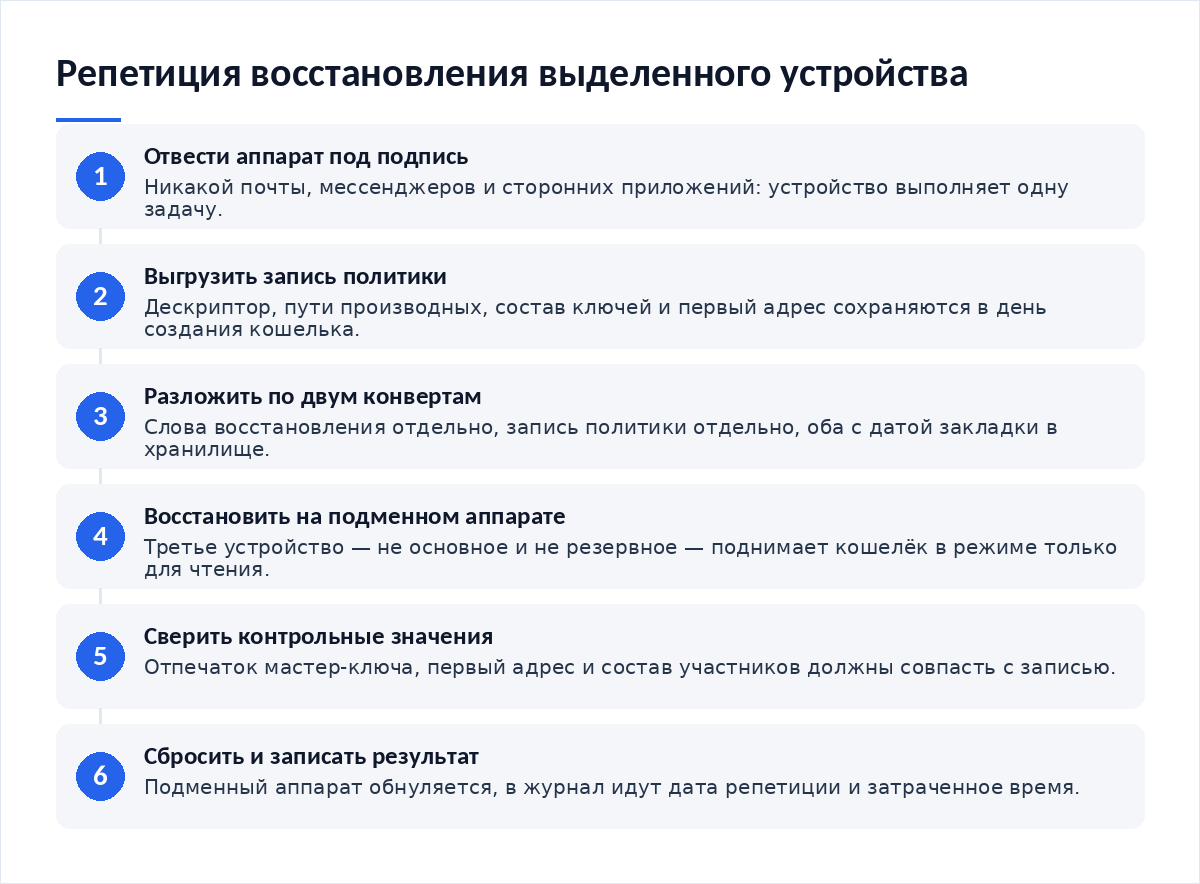
- Отведите аппарат под подпись и ничего больше: ни почты, ни мессенджеров, ни сторонних приложений для чтения.
- Соберите кошелёк и выгрузите запись политики сразу после создания, не откладывая на потом.
- Положите в хранилище два конверта: слова восстановления отдельно, запись политики отдельно, с указанием даты.
- Возьмите третий, подменный аппарат — не основной и не резервный — и восстановите на нём кошелёк только для чтения.
- Сверьте отпечаток, первый адрес и состав участников с записью. Расхождение означает неполную копию.
- Сбросьте подменный аппарат, впишите в журнал дату репетиции и затраченное время.
Четыре знака контрольной суммы — рабочий способ быстро понять, та же конфигурация перед вами или другая. Способ не идеальный: разработчики стандарта сами отмечают, что короткая контрольная сумма теоретически допускает подбор совпадения злоумышленником, поэтому сверка первого адреса кошелька остаётся обязательной и ничем не заменяется.
Пошаговые действия, если доступ уже утрачен
Порядок зависит от того, какой артефакт потерян. Утрачены слова, а политика цела — восстановить кошелёк нельзя, подпись невозможна, и при схеме с несколькими участниками выручает порог: собираете подписи остальных и переводите средства. Утрачена политика, а слова целы — дескриптор собирается заново при известных типе скрипта, порядке ключей и путях производной, и каждую собранную комбинацию проверяют сверкой первого адреса с обозревателем.
Второй случай решается дольше, но решается. Поиск идёт перебором разумных вариантов, а не вслепую. Как подготовиться к худшему сценарию заранее, мы разбирали в материале о том, как проследить движение украденных средств и подготовиться к худшему сценарию.
Как закрыть дыру, чтобы не повторилось
Три действия закрывают основную часть риска. Первое: выгрузка записи политики становится частью создания кошелька, а не отдельной задачей на будущее. Второе: репетиция ставится в календарь — раз в квартал на подменном аппарате, с фиксацией времени. Третье: в журнал пишется, кто проводил репетицию и что сошлось, потому что через год вы не вспомните результат.
Отдельное устройство при этом остаётся выделенным, иначе смысл теряется. Подпись на аппарате, где открыта почта и установлены сторонние приложения, оставляет вас ровно с теми же рисками, что и подпись на обычном рабочем телефоне. Что именно показывает экран перед подписью и зачем его читать, мы описывали в разборе о том, как распознать вредоносную подпись транзакции.
Чек-лист
- Аппарат выделен под подпись, лишние приложения на него не ставятся.
- Запись политики выгружена в день создания кошелька.
- Слова восстановления и запись политики лежат в разных конвертах.
- Первый адрес и отпечаток мастер-ключа выписаны как контрольные значения.
- Репетиция проведена на подменном аппарате, не на основном.
- Состав участников и порог подписей сверены с описанием.
- Дата репетиции и затраченное время записаны в журнал.
Материалы по теме:
- Как выделить отдельное устройство под криптооперации и настроить уведомления — опорный разбор темы.
- Как распознать вредоносную подпись транзакции — что читать на экране до подтверждения.
- Как защитить аккаунт от схем с восстановлением доступа — чужие попытки вернуть ваш доступ.
- Как проследить движение украденных средств и подготовиться к худшему сценарию — подготовка заранее.
Частые вопросы
Разве слов восстановления недостаточно?
Для одиночного кошелька с настройками по умолчанию — обычно достаточно. Для схемы с несколькими подписями, нестандартным путём производной или добавленной парольной фразой слова восстановления дают вам только право подписи, но не описание самого кошелька. Собрать тот же кошелёк без описания политики не получится: адреса считаются из полного набора параметров, а не из одного секрета.
Зачем третий аппарат, если есть резервный?
Резервный аппарат — часть схемы доступа, и сбрасывать его для репетиции означает разрушать рабочее состояние. Подменное устройство нужно именно для испытаний: его можно обнулять сколько угодно раз. Если третьего аппарата нет, репетицию проводят в режиме только для чтения, сверяя первый адрес и состав участников без ввода слов восстановления на рабочем устройстве.
Можно ли хранить запись политики в облаке?
Да, с оговоркой. Дескриптор содержит публичные ключи и раскрывает историю операций, но не позволяет подписывать транзакции. Поэтому утечка записи — удар по приватности, а не по средствам. Слова восстановления в облаке не хранятся ни в каком виде, включая фотографии и заметки.
Как часто проводить репетицию восстановления?
Раз в квартал для активных кошельков и раз в год для долгого хранения. Привяжите репетицию к другому регулярному делу — проверке носителей или плановому обновлению прошивки, чтобы два дела закрывались за один заход и не копились. Запись результата обязательна: без журнала через год вы не отличите проведённую репетицию от запланированной и отложенной.
Вердикт
Выделенный аппарат защищает подпись, но ничего не говорит о том, соберётся ли кошелёк заново. Испытание на восстановление проверяет две вещи, а владельцы проверяют одну: слова помнятся, политика теряется. Разводите артефакты по разным конвертам, сверяйте первый адрес и держите подменный аппарат для репетиций — этого набора хватает, чтобы отказ устройства превратился из катастрофы в вечер работы.
Первоисточники держите рядом с конвертами: состав записи дескриптора в стандарте BIP-129 о безопасной настройке мультиподписи и требования к аппаратным аутентификаторам в NIST SP 800-63B-4.
Разборы схем хранения и восстановления выходят в Telegram-канале Cryptium.

Обсуждение
Добавить комментарий