
 82.068
 2.412

Выделить отдельное устройство под криптооперации для рабочего аккаунта значит завести его как инвентарный объект с именем, владельцем и порядком передачи. Главное правило: аппарат передают, полномочия — нет. Уходящий сотрудник помнит слова восстановления, поэтому смена владельца устройства требует ротации подписанта — новой церемонии настройки, нового дескриптора и перевода средств. Сброс аппарата сам по себе ничего не закрывает.
Как выглядит передача дел со стороны организации
Сценарий знакомый. Сотрудник уходит, сдаёт пропуск, ноутбук и телефон с кошельком. Аппарат сбрасывают, выдают новому человеку, тот восстанавливает кошелёк из тех же слов восстановления, сверяет первый адрес с записью и спокойно приступает к работе. Пропуск закрыт. Доступ — нет.
Уходящий знает слова восстановления, потому что он их записывал и вводил. Сброс устройства удаляет копию секрета с аппарата, но не из памяти человека и не из того конверта, который он мог сфотографировать год назад при закладке в хранилище. Организация при этом считает вопрос решённым, поскольку железо вернулось.
Из редакционной практики: именно здесь обнаруживается разрыв между учётом имущества и учётом полномочий. Инвентарный номер снят с человека, а право подписи осталось. Второй разрыв мельче и столь же типичен: привязка наблюдения на личном телефоне уволившегося сотрудника продолжает получать события по рабочему кошельку, пока её не удалит кто-то в службе наблюдения.
Признаки, по которым виден неучтённый доступ
- В реестре устройств нет строки «кто подписывает» — только инвентарный номер и материально ответственное лицо.
- Кошелёк после кадровой смены сохранил прежний дескриптор и прежние адреса.
- Слова восстановления заводились сотрудником лично, без свидетеля и без конверта с подписью.
- Список получателей оповещений не ревизовался при последних увольнениях.
- Второй фактор биржевого или сервисного аккаунта привязан к личному номеру телефона сотрудника.
Первый признак встречается почти везде. Реестр устройств заводят бухгалтерия и служба эксплуатации, а полномочия на подпись живут в отдельной, нигде не записанной договорённости между двумя-тремя людьми.
Проверка за 60 секунд: что открыть и на что смотреть
| Что открыть | Что искать | Признак порядка | Признак проблемы |
|---|---|---|---|
| Реестр выделенных устройств. | Строку с ролью: подписант, контролёр, наблюдатель. | Роль указана, за ней закреплён человек. | Указан только инвентарный номер. |
| Запись политики кошелька. | Дату последнего изменения состава ключей. | Дата совпадает с последней кадровой сменой. | Дескриптор не менялся с момента создания. |
| Список получателей оповещений. | Аппараты и учётные записи в привязках. | Все получатели работают в организации сегодня. | В списке устройства уволившихся. |
| Настройки второго фактора сервисных аккаунтов. | К чему привязан фактор. | Привязка к корпоративному аппарату или ключу. | Привязка к личному номеру сотрудника. |
Четыре строки закрывают основную часть вопросов. Остальное — детали конкретного контура.
Как выделить отдельное устройство под криптооперации для рабочего аккаунта
- Завести аппарат в реестр с ролью, а не только с инвентарным номером: кто подписывает, кто контролирует, кто наблюдает.
- Создавать слова восстановления при свидетеле, запечатывать в конверт с подписями и сдавать в хранилище организации.
- Собрать схему с несколькими подписями так, чтобы ни один сотрудник не двигал средства в одиночку.
- Прописать процедуру увольнения: сброс аппарата, новая церемония настройки, новый дескриптор, перевод остатка.
- Отзывать привязки наблюдения и второй фактор в день увольнения, не откладывая до конца месяца.
- Фиксировать каждую ротацию в журнале: дата, участники, прежний и новый дескриптор, сумма перевода.
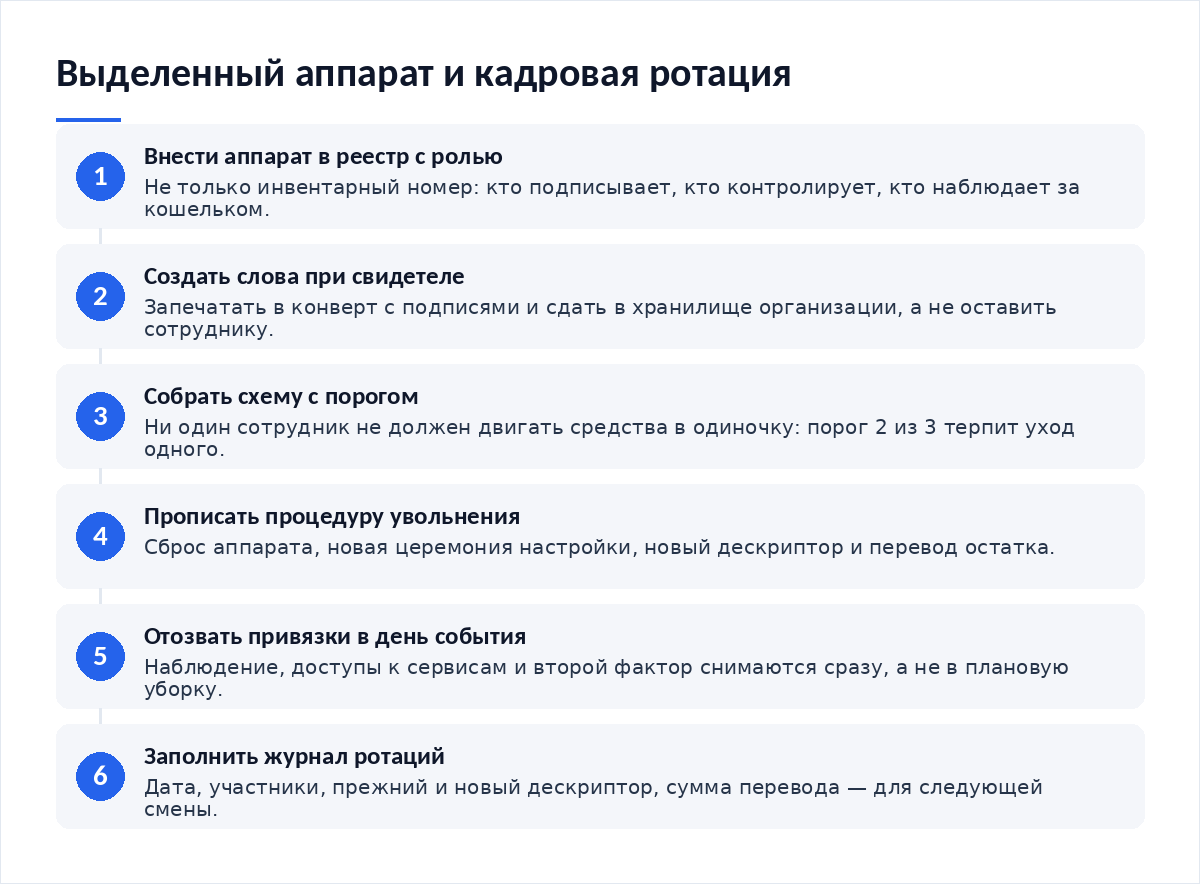
Отсюда понятная организационная мысль. Замена человека — это повторение церемонии, а не передача железа. Полноценная церемония настройки занимает около часа, передача аппарата из рук в руки занимает минуту, и разница между этими двумя способами измеряется всем остатком на рабочем кошельке.
Пошаговые действия, если сотрудник уже ушёл
Порядок не допускает перестановок. Первое: оцените, какие ключи знал уходящий, и считайте их известными посторонним без оговорок. Второе: проведите новую церемонию настройки с действующим составом и выпустите новый дескриптор. Третье: переведите остаток на новый кошелёк одной операцией. Четвёртое: отзовите привязки наблюдения, доступы к сервисным аккаунтам и второй фактор, включая привязку к личному номеру телефона, если она когда-то создавалась.
Пятым шагом идёт журнал: что было сделано, когда и кем. Запись пригодится при следующей кадровой смене, потому что через год порядок действий будет восстанавливать по памяти другой человек, которого при этой ротации в кабинете не было. Как защищают корпоративные учётные записи от перехвата, мы разбирали в материале о том, как защитить аккаунт проекта в социальной сети от угона.
Как закрыть дыру, чтобы не повторилось
Устойчивость даёт схема, в которой ни один сотрудник не держит достаточного набора ключей. Порог 2 из 3 терпит уход одного участника без аварии: остаток двигается силами оставшихся, а новый подписант добавляется плановой церемонией в удобное время, а не в день увольнения. Порог 1 из 1 на выделенном аппарате удобен в повседневной работе, зато превращает каждое увольнение в неотложную операцию с переводом всего остатка на новый кошелёк.
Второй элемент — разделение ролей. Подписант не получает оповещений, контролёр не получает подписывающего ключа, и спорная операция разбирается по журналу сообщений, а не по взаимным воспоминаниям участников спустя месяцы. Что именно подписант обязан прочитать на экране до подтверждения, мы описывали в разборе о том, как распознать вредоносную подпись транзакции.
Чек-лист
- Выделенный аппарат внесён в реестр с указанием роли и ответственного.
- Слова восстановления созданы при свидетеле и сданы в хранилище организации.
- Схема подписи устроена так, что один сотрудник не двигает средства.
- Процедура увольнения прописана и включает новую церемонию настройки.
- Привязки наблюдения и второй фактор отзываются в день увольнения.
- Остаток переведён на кошелёк с новым дескриптором после ротации.
- Журнал ротаций заполнен: дата, участники, суммы.
Материалы по теме:
- Как выделить отдельное устройство под криптооперации и настроить уведомления — опорный разбор темы.
- Как защитить аккаунт проекта в социальной сети от угона — корпоративные доступы и их отзыв.
- Как распознать вредоносную подпись транзакции — обязанности подписанта у экрана.
- Как проследить движение украденных средств и подготовиться к худшему сценарию — действия после инцидента.
Частые вопросы
Разве сброса устройства недостаточно при увольнении?
Недостаточно. Сброс удаляет ключи с аппарата, но не из памяти человека, который их вводил, и не из копий, которые он мог сделать. Полномочия снимаются только ротацией, то есть новым составом участников, новым описанием кошелька и переводом остатка на адреса, которых уходящий сотрудник никогда не видел. Железо при этом возвращается в оборот и выдаётся следующему сотруднику.
Можно ли передать аппарат вместе со словами новому сотруднику?
Технически можно, по смыслу — нельзя. Такая передача создаёт кошелёк, к которому имеют доступ два человека, причём один из них в организации больше не работает. Правильный порядок иной: новый сотрудник создаёт собственный секрет на сброшенном аппарате, после чего проводится церемония настройки с действующим составом и выпускается новое описание кошелька.
Как часто ревизовать список получателей оповещений?
При каждой кадровой смене и планово раз в квартал. Увольнение, перевод, смена телефона оставляют действующую привязку, о которой забывают в тот же день. Ревизия занимает минуты: открыть список привязанных устройств в службе наблюдения и сверить его с актуальным составом команды.
Какой порог подписей выбрать для небольшой команды?
Для трёх и более участников разумен порог 2 из 3: уход одного человека не блокирует работу и не требует срочного перевода средств в тот же день. Схема с единственным подписантом проще в обслуживании, но каждое увольнение превращает её в неотложную операцию с переводом всего остатка.
Вердикт
Рабочий контур ломается не на технике, а на кадрах: аппарат сдали, полномочия забыли. Учёт полномочий стоит вести рядом с учётом имущества и обновлять по тем же поводам — увольнение, перевод, смена телефона. Схема с порогом подписей превращает кадровую смену из аварии в плановую процедуру, а журнал ротаций избавляет следующего ответственного от восстановления событий по памяти.
Опорные документы стоит приложить к регламенту: разделение ролей в стандарте BIP-174 о частично подписанных транзакциях и требование немедленного отзыва доступа в NIST SP 800-63B-4.
Разборы корпоративных схем хранения выходят в Telegram-канале Cryptium.

Обсуждение
Добавить комментарий