
 82.005
 2.414


Чтобы распознать отравление истории адресов и не повторять чужих ошибок, разбирайте не схему нападения, а выводы, которые делают пострадавшие после неё. Ошибается не тот, кто попался. Ошибается тот, кто объяснил случившееся неправильно и потратил следующие сутки не на то. Ниже карта ложных выводов: пять объяснений, которые звучат разумно, уводят в сторону и стоят времени, денег и доказательств.
Почему чужой опыт читают неправильно
Публичных историй про отравление адресов много. Читают их невнимательно. В пересказах остаётся яркая часть — сумма и скриншот, — а механика теряется. Отсюда рождается главное искажение: человек запоминает, что «украли криптовалюту», и достраивает недостающее привычной картинкой про взлом.
Отравление устроено иначе. Ключи не компрометированы, доступ не потерян, вредоносного кода на устройстве может не быть вовсе. Владелец сам подписал корректный перевод не тому получателю, потому что скопировал строку из журнала операций, куда её положил посторонний. Разница принципиальна: от неё зависит каждое следующее действие.
Порядок величин подтверждает, что чужого опыта накопилось достаточно. По отчёту Chainalysis от 15 января 2025 года, на незаконные адреса за 2024 год поступило 40,9 млрд долларов, а объём похищенного вырос примерно на 21% год к году до 2,2 млрд долларов — обзор криминальных трендов опубликован открыто. Учиться есть на чём. Повторять незачем.
Карта ложных выводов: пять объяснений и их цена
| Ложный вывод | Почему возникает | Что происходит дальше | Что делать вместо |
|---|---|---|---|
| «Кошелёк взломан, надо срочно переехать» | Пропажа средств воспринимается как признак компрометации ключа | Паническая миграция ночью, лишние комиссии, а иногда ввод секретной фразы в поддельный сервис переноса | Убедиться по журналу, что подпись была своя, и переезд не начинать до разбора |
| «Площадка слила мой адрес» | Адрес кажется личными данными, раз по нему нашли жертву | Претензия уходит не по адресу, сутки тратятся на переписку, доказательства не собираются | Помнить, что адрес публичен по устройству сети, и направить заявление в территориальный орган МВД |
| «Надо отозвать все разрешения токенов» | Отзыв доступов — универсальный совет из других историй | Расходуется время и комиссия, а канал подмены остаётся открытым, потому что разрешений в схеме не было | Отзыв сделать плановой гигиеной, а сейчас закрыть источник копирования адреса |
| «Пыль надо вывести или сжечь» | Нулевая входящая операция воспринимается как заражённый актив | В сетях с моделью выходов трата пыли связывает адреса между собой и ухудшает приватность владельца | Оставить пыль нетронутой, скрыть операцию в интерфейсе и пометить отправителя как спам |
| «Напишу получателю, вдруг вернёт» | Надежда на диалог и советы из форумов | Противник узнаёт, что его заметили, и ускоряет дробление средств по новым адресам | Молча зафиксировать цепочку и передать её вместе с заявлением |
| «Опубликую адрес вора в соцсетях» | Желание предупредить других и получить помощь сообщества | Публичное обвинение без судебного решения создаёт правовой риск для самого пострадавшего | Сообщать о схеме без указания конкретных лиц, детали оставить для материалов проверки |
Сроки, которые не ждут
Из этих двух норм следует практический вывод. Заявление подаётся сразу, а не после того, как пострадавший «сам во всём разберётся». Шестимесячный срок хранения содержимого тикает с момента события, и запрос, отправленный на седьмом месяце, вернётся пустым. Подробный порядок сбора материалов описан в разборе о том, как проследить движение украденных средств и подготовиться к худшему сценарию.
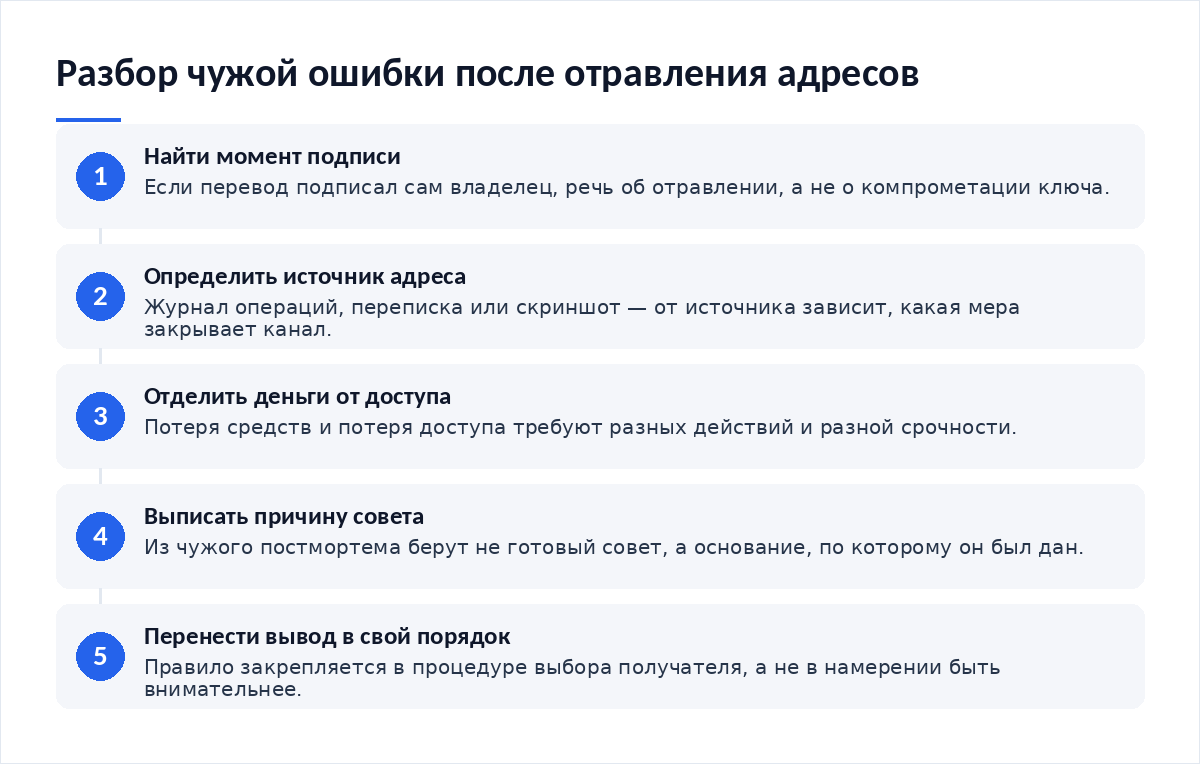
Как читать чужой постмортем
- Найдите в тексте момент подписи. Если владелец подписывал сам — это отравление, а не взлом.
- Проверьте источник адреса. Журнал операций, переписка, скриншот — каждый источник даёт свой вывод.
- Отделите потерю денег от потери доступа. Это разные события с разными последствиями.
- Посмотрите, что автор сделал в первые два часа. Там обычно и лежит ошибка.
- Выпишите не совет, а причину совета. Советы устаревают, причины держатся дольше.
- Сверьте описанный интерфейс со своим. Чужая картинка экрана может не совпадать с вашей.
Признаки, по которым схема распознаётся заранее
Входящий перевод на ноль монет. Отправитель с совпадающими краями строки. Появление такой записи вскоре после вашего настоящего платежа тому же контрагенту. Три признака вместе означают, что под вас готовят ловушку и сработает она при следующем переводе.
Четвёртый признак тоньше. Иногда вместе с нулевым переводом приходит токен с названием, похожим на настоящий, и журнал заполняется мусором так, что настоящая операция теряется среди подделок. Это тот же приём, только усиленный: нападающий не ждёт, пока вы найдёте нужную строку, а делает поиск неудобным, чтобы вы взяли первую похожую.
Смежная история — угон публичного аккаунта проекта, после которого в ленте появляется «новый адрес для платежей». Там подменяется не журнал, а источник объявления, и механика защиты другая; она разобрана в материале о том, как защитить аккаунт проекта в социальной сети от угона.
Что ставят вместо ложных выводов
Правильный вывод один и звучит скучно: источником адреса должен быть ваш собственный список, а не история операций и не переписка. Остальное — производные. Контур, в котором этот список живёт отдельно от повседневных приложений, описан в тексте о том, как выделить отдельное устройство под криптооперации и настроить уведомления.
Второй вывод касается порядка после инцидента. Сначала фиксация, потом заявление, потом гигиена доступов, и только затем перенос средств. Нарушение порядка не фатально, но каждый перескок стоит части доказательств, а восстановить их задним числом сложнее, чем собрать вовремя. План на такой случай разобран в материале о том, как распознать отравление истории адресов и подготовиться к худшему сценарию.
Чек-лист
- Факт подписи проверен по журналу до любых выводов о взломе.
- Секретная фраза никуда не вводилась после инцидента.
- Претензия площадке не отправлена вместо заявления в органы.
- Пыль не тронута, операция скрыта в интерфейсе.
- Переписка с получателем не начата.
- Адрес получателя не опубликован с обвинением конкретного лица.
- Заявление подано в первые сутки, номер КУСП записан.
- Источником адресов назначен собственный список, а не история операций.
Частые вопросы
Если я получил нулевой перевод, деньги уже под угрозой?
Нет. Сама по себе входящая операция ничего не отнимает и доступа к кошельку не даёт. Она подготавливает следующий ваш платёж: строка с похожими краями ложится в журнал и ждёт, пока её скопируют. Опасность возникает в момент, когда вы берёте адрес получателя из истории, а не из проверенного списка.
Стоит ли переносить средства на новый адрес после отравления?
Срочности нет, и спешка здесь приносит отдельные убытки. Перенос оправдан, когда есть основания считать ключ скомпрометированным, а при отравлении таких оснований обычно нет. Сначала разберитесь, была ли подпись своей. Если была — меняйте порядок выбора получателя, а не адрес хранения.
Почему нельзя написать получателю и попросить вернуть средства?
Диалог почти никогда не приводит к возврату, зато сообщает противоположной стороне, что перевод замечен и за цепочкой следят. После этого средства дробятся быстрее. Отдельный риск — ответное предложение «вернуть за комиссию», которое служит началом второй схемы уже против пострадавшего.
Можно ли предупредить других, не нарушая закон?
Да, если описывать схему, а не людей. Рассказ о механике, скриншот с замазанными идентификаторами и совет по проверке источника адреса полезны и безопасны. Утверждение, что конкретный человек или компания совершили преступление, до вступившего в силу решения суда создаёт риск уже для автора публикации.
Материалы по теме:
- Как проследить движение украденных средств и подготовиться к худшему сценарию — порядок сбора материалов и сроки.
- Как распознать отравление истории адресов и подготовиться к худшему сценарию — что делать в первые часы.
- Как защитить аккаунт проекта в социальной сети от угона — смежная подмена источника платёжных реквизитов.
- Как выделить отдельное устройство под криптооперации и настроить уведомления — где хранится проверенный список получателей.
Нормативная часть проверяется по первоисточнику: сроки рассмотрения сообщения о преступлении приведены в тексте статьи 144 УПК РФ.
Вердикт
Чужая ошибка дешевле своей ровно до того момента, пока её правильно прочитали. В историях про отравление адресов ценна не сумма потери, а развилка: что пострадавший подумал в первый час и куда из-за этого пошёл. Пять ложных выводов из карты повторяются из раза в раз и стоят примерно одинаково — суток, доказательств и нескольких лишних комиссий. Проверьте себя по ним заранее, пока спешить не нужно.
Разборы инцидентов и предупреждения о свежих схемах — в Telegram-канале Cryptium.




Обсуждение
Добавить комментарий