
 82.620
 2.431


Распознать отравление истории адресов и настроить уведомления получается в одном проходе: сначала открываете входящие операции своего адреса и ищете переводы на нулевую или пылевую сумму от адресов, похожих на знакомые, затем подписываетесь на оповещения о любом входящем движении. Посев всегда приходит раньше ошибки. Уведомление о нулевом переводе — это сигнал, что вас выбрали целью, и получить его лучше в день посева, а не в день платежа.
Как выглядит схема со стороны жертвы
Ничего не ломается и не пропадает. В истории операций появляется лишняя строка: входящий перевод на ноль или на несколько копеек от адреса, у которого совпадают первые и последние символы с адресом, куда вы отправляете средства регулярно. Иногда вместо перевода приходит токен с таким же тикером, как у знакомого, или объект с названием-ссылкой. Выглядит как сетевой мусор. Воспринимается как мусор. Работает как закладка.
Смысл приёма в чужой привычке. Адрес для повторного платежа люди берут из истории: открыл последнюю операцию, скопировал получателя, отправил. Строка-двойник стоит в том же списке рядом с настоящей, визуальное сокращение в интерфейсе показывает только края, и разница оказывается в середине, которую никто не читает.
Признаки, по которым распознаётся подмена
Посев отличается от обычной сетевой активности набором мелких деталей, и каждая из них видна в обозревателе без специальных инструментов.
| Тип входящей записи | Как выглядит в истории | Чем выдаёт себя |
|---|---|---|
| Перевод на нулевую сумму | Входящая операция на 0 токенов от незнакомого адреса | Отправитель похож на знакомый адрес краями строки, а инициатором перевода были не вы |
| Пылевой перевод | Входящая сумма в несколько копеек или сотых долей токена | Экономического смысла в такой сумме нет, зато строка закрепляется в истории |
| Поддельный токен | Тикер и логотип повторяют знакомый актив | Адрес контракта отличается от официального, а объём держателей и операций ничтожен |
| Объект с названием-ссылкой | В имя токена или NFT вписан домен с обещанием выплаты | Название содержит призыв к действию, чего у обычных активов не бывает |
| Серия переводов подряд | Несколько похожих записей за короткий интервал | Адреса-отправители различаются, а шаблон совпадения краёв строки один |
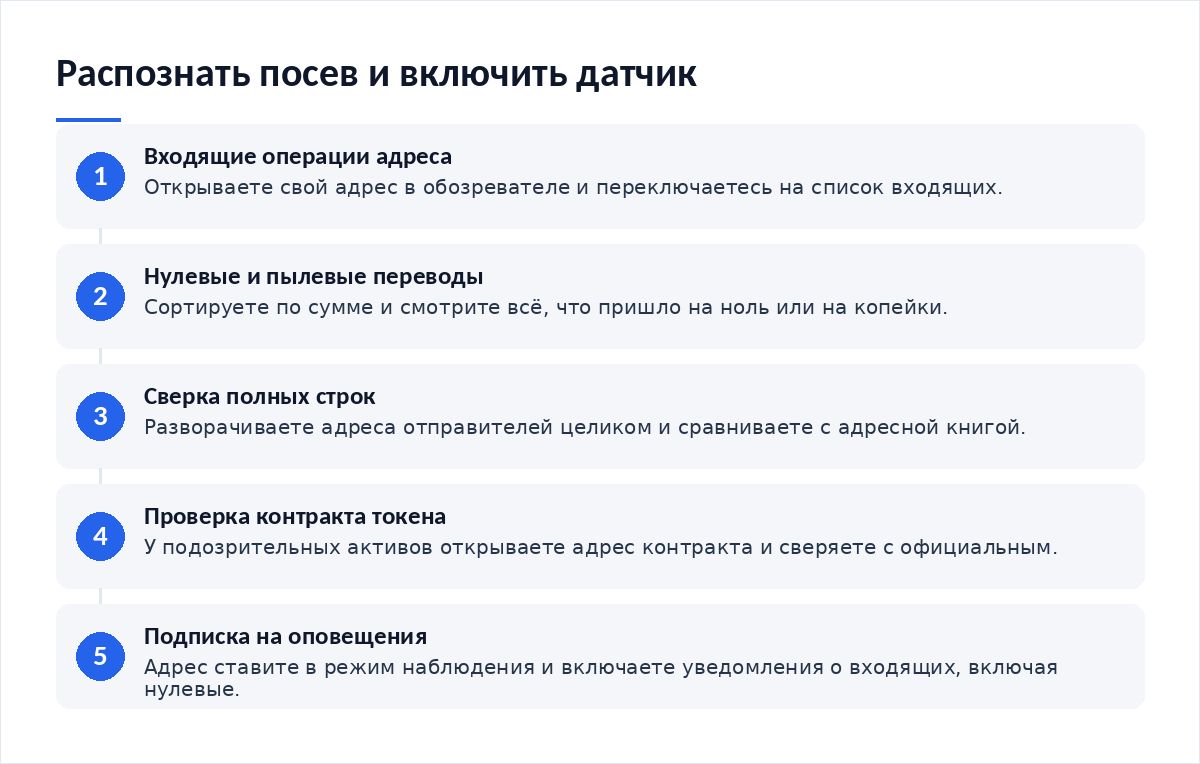
Проверка за 60 секунд: как распознать отравление истории адресов и настроить уведомления
- Откройте свой адрес в обозревателе сети.
- Переключитесь на входящие операции.
- Отсортируйте по сумме и посмотрите всё, что пришло на ноль или на пыль.
- Разверните полные строки адресов-отправителей и сравните их с адресами из своей адресной книги целиком.
- У подозрительных токенов откройте адрес контракта и сверьте его с официальным.
- Добавьте свой адрес в режиме наблюдения в сервис оповещений и включите уведомления о входящих операциях, включая нулевые.
Шестой шаг превращает разовую проверку в постоянную. Оповещение о входящем приходит в момент посева, то есть до того, как вы соберётесь отправлять очередной платёж, и у вас появляется запас времени: пометить двойника в адресной книге, предупредить контрагента, перепроверить сохранённые адреса. Уведомления здесь работают датчиком. Замком они не работают.
Пошаговые действия, если деньги уже ушли
- Остановитесь и не отправляйте повторный платёж «на правильный адрес» в спешке.
- Сохраните хеш ошибочной операции, полный адрес получателя и время по UTC.
- Проверьте в обозревателе, куда ушли средства дальше: на обслуживаемый сервис, в мост или никуда.
- Подайте заявление в полицию через официальный сервис приёма обращений и направьте обращение сервису, если цепочка привела туда.
- Пометьте адрес-двойник в адресной книге, чтобы интерфейс больше не предлагал его как знакомый.
Что делать с остальными активами и как оценивать масштаб потери, разобрано в материале про подготовку к худшему сценарию при отравлении истории.
Как закрыть дыру, чтобы не повторилось
История операций перестаёт быть источником адресов. Источником становится адресная книга с подписанными именами, и заполняется она один раз — при согласовании с контрагентом, а не в момент платежа. Второй элемент — оповещения, настроенные на входящие операции: они показывают активность вокруг адреса, которую вы бы не заметили до следующего перевода.
Стоит помнить и границу этого инструмента. Канал уведомлений не годится для подтверждения операций: стандарт NIST SP 800-63B-4 в редакции от 1 августа 2025 года указывает, что аутентификаторы с ручным вводом кода не считаются фишингоустойчивыми, поскольку введённый код не привязан к сессии. Оповещение сообщает о событии. Решение вы принимаете на устройстве, которое для этого выделено, и порядок такой настройки описан в материале про выделенное устройство под криптооперации и уведомления.
Третий элемент — чтение запроса на подпись, когда операция уже начата: разбор есть в материале про распознавание вредоносной подписи транзакции. Поддельные токены при этом часто приходят вместе с объявлением о выплате из угнанного официального канала проекта — как это устроено, показано в разборе про защиту аккаунта проекта в социальной сети от угона.
Чек-лист
- Входящие операции адреса просмотрены.
- Нулевые и пылевые переводы найдены.
- Полные строки адресов сверены, а не края.
- Адреса контрактов подозрительных токенов проверены.
- Адрес добавлен в наблюдение.
- Уведомления о входящих включены.
- Адресная книга заполнена подписанными именами.
- История операций не используется как источник адресов.
Частые вопросы
Можно ли удалить мусорные записи из истории?
Из сети — нет, история операций неизменяема. Приложения позволяют скрыть токен или пометить адрес как спам, и это меняет только отображение. Пользы от такого скрытия больше, чем кажется: двойник перестаёт попадаться на глаза в списке последних операций, откуда его обычно и копируют по привычке.
Опасно ли получить нулевой перевод или пыль?
Сам факт получения ничего у вас не забирает: входящая операция не даёт отправителю прав на ваши средства. Опасность возникает позже, когда адрес-двойник из этой записи попадает в буфер обмена. Поэтому реакция на посев не защитная, а организационная — пометить, предупредить контрагента, перепроверить сохранённые адреса.
На какие уведомления подписываться, если операций много?
Начните с двух правил: любое входящее на ноль и любое входящее от адреса, которого нет в вашей адресной книге. Шум отсекается, сигнал остаётся. Крупные исходящие операции добавьте третьим правилом — они пригодятся не для распознавания посева, а для контроля самого кошелька.
Помогает ли смена адреса после посева?
Помогает частично и ненадолго. Новый адрес не фигурирует в прежних записях, но он попадёт в публичную историю после первой же операции, а генерация двойников автоматизирована. Смена адреса оправдана, когда посев шёл серией и контрагентов немного: тогда проще согласовать новый адрес заново, чем жить рядом с двойниками.
- Как распознать отравление истории адресов и подготовиться к худшему сценарию — план на случай ошибочного перевода.
- Как выделить отдельное устройство под криптооперации и настроить уведомления — где принимать решение по оповещению.
- Как распознать вредоносную подпись транзакции — что читать на экране подтверждения.
- Как защитить аккаунт проекта в социальной сети от угона — откуда приходят поддельные выплаты.
Вердикт
Отравление истории — атака не на кошелёк, а на привычку копировать адрес из последних операций, и потому технические средства против неё помогают слабо, а организационные помогают сразу. Уведомления о входящих дают то, чего обычно не хватает: знание о посеве до платежа, а не после. Из редакционной практики: читатели, у которых включены оповещения на нулевые переводы, рассказывают о посеве как о рабочем эпизоде, а не как о потере. Разница в одном дне. Механику кампаний стоит посмотреть в разборе Chainalysis, а требования к способам подтверждения — в NIST SP 800-63B.
Предупреждения о свежих кампаниях посева выходят в нашем Telegram-канале.


Обсуждение
Добавить комментарий