
 81.657
 2.444


Проверить подлинность аппаратного кошелька и убрать лишние доступы — значит сначала подтвердить устройство аттестацией в приложении производителя, а затем провести инвентаризацию всего, что способно двигать активы без вашего согласия: разрешения смарт-контрактов, активные сессии приложений, людей с физическим доступом к устройству и PIN-коду, участников мультиподписи. Подлинность — про железо. Доступы — про права, которые вы выдали сами.
Под какой сценарий пересматривают доступы
Поводов немного, но они узнаваемы. Первый — кошельку больше года, и за это время вы подключались к десяткам приложений. Разрешения накапливаются тихо, и ни одно из них не исчезает само.
Второй сценарий — смена роли кошелька. Устройство покупали под эксперименты, а теперь на нём лежит резерв. Набор прав, допустимый для игры с мелкими суммами, для резерва не годится, и ревизия здесь обязательна.
Третий — смена окружения: переезд, новая работа, развод, выход участника из команды. Физический доступ к устройству и знание PIN-кода стоят не меньше, чем сетевые разрешения, и ревизия начинается с ответа на вопрос, кто сегодня может взять кошелёк в руки.
Четвёртый повод — подозрение. Странная подпись, незнакомое поступление, письмо о «проверке кошелька». Тут порядок жёстче: сначала аттестация устройства, затем снятие всех разрешений, затем перенос средств. Напоминание из разбора про ответственность при самостоятельном хранении здесь уместно: отменить чужое списание некому.
Сравнение видов доступа: что снимается и что остаётся
Доступы разнородны. Часть живёт в блокчейне, часть — на вашем компьютере, часть — в голове у людей.
| Вид доступа | Где он живёт | Как снимается | Что остаётся после снятия |
|---|---|---|---|
| Разрешение на списание токенов | В смарт-контракте токена, как запись о лимите для адреса программы | Транзакцией, которая переписывает лимит в ноль | История выдачи разрешения: она публична и не удаляется |
| Активная сессия приложения | В браузере и в кошельке-посреднике на вашем устройстве | Отключением сессии в интерфейсе кошелька | Ранее выданные разрешения на списание токенов |
| Учётные записи и приложения на устройстве | В памяти аппаратного кошелька | Удалением приложения или очисткой устройства | Сам секрет: ключи выводятся из записи заново |
| Знание PIN-кода и физический доступ | У людей, у которых был доступ к устройству | Сменой PIN-кода, а при сомнениях — новым секретом | Знание о том, что у вас есть кошелёк и какие суммы на нём |
| Подпись участника мультиподписи | В дескрипторе хранилища | Сборкой нового хранилища и переездом средств | Старый дескриптор и расширенные публичные ключи участников |
Строка про мультиподпись требует пояснения. Участника нельзя «выключить» из существующего хранилища: набор ключей задан при создании, и смена состава означает новое хранилище и перевод средств. Как устроен расширенный публичный ключ в мультиподписи — отдельный разбор, и он помогает понять, почему это так.
Проверка подлинности и снятие лишних доступов шаг за шагом
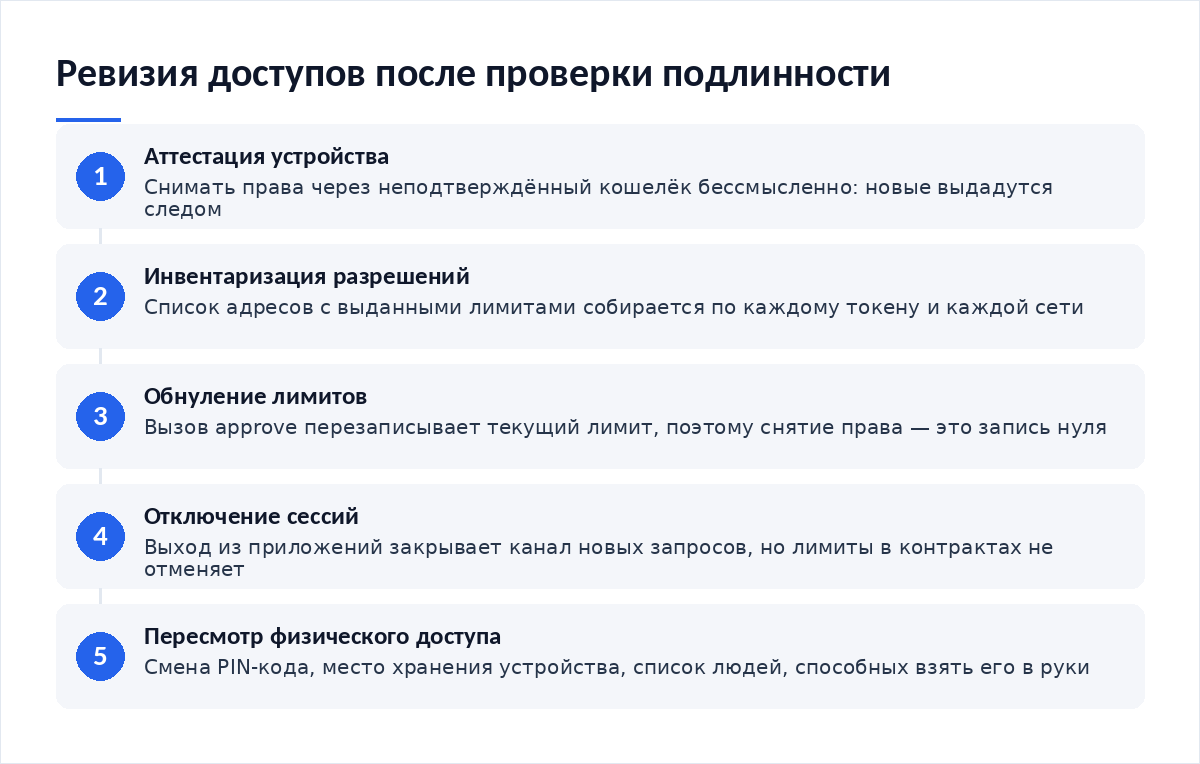
- Прогоните аттестацию устройства в приложении производителя. Шаг идёт первым по смыслу: снимать разрешения через скомпрометированный кошелёк бессмысленно, потому что новые выдадутся следом.
- Составьте список адресов, которым выданы разрешения. Смотрите по каждому токену и каждой сети отдельно: разрешение привязано к контракту токена, а не к кошельку целиком.
- Обнулите лимиты, которые не нужны. В стандарте ERC-20 вызов approve перезаписывает текущий лимит новым значением, поэтому снятие права — это запись нуля, а не удаление строки.
- Отключите активные сессии приложений в кошельке-посреднике. Шаг закрывает удобный канал для новых запросов на подпись, но ранее выданные разрешения не отменяет.
- Пересмотрите физический доступ. Смените PIN-код, уберите устройство из общедоступного места, при сомнениях в сохранности записи переходите на новый секрет.
Резервная копия и проверка восстановления
Ревизия доступов меняет требования к копии. Если вы сменили PIN-код, запись осталась той же — секрет не зависит от PIN-кода. Если же вы перешли на новый секрет, старая копия становится опасным мусором: её нужно уничтожить, а новую проверить средствами устройства.
Отдельный случай — passphrase. Она создаёт отдельный кошелёк из той же записи, и это штатный способ развести доступы: на кошельке без passphrase держат расходную сумму, а резерв живёт в кошельке с фразой. Проверять нужно оба, иначе половина схемы останется непроверенной.
Типовые ошибки, которые стоят денег
Первая по частоте — снимать доступы до проверки устройства. Порядок важен. Скомпрометированный кошелёк выдаст новые права в тот же вечер.
Вторая — считать отключение сессии снятием разрешения. Сессия живёт у вас, а лимит на списание — в контракте токена, и выход из приложения на этот лимит не влияет. Отключили сессию — разрешение осталось.
Третья — выдавать бесконечные лимиты из удобства. Стандарт ERC-20 позволяет указать любой потолок, и приложения охотно запрашивают максимум, чтобы не просить подпись повторно. Выставляйте лимит под задачу.
Четвёртая — не проверять незнакомые токены на балансе. Они приходят сами, часть из них служит приманкой к подписи, а часть — инструментом анализа ваших адресов: как распознать пылевую атаку и что делать с полученной мелочью, стоит прочитать до ревизии.
Пятая — забыть про людей. Ревизию делают в приложениях, а PIN-код известен третьему человеку с прошлого года. Доступы — это не только записи в блокчейне.
Что делать при утере доступа или подозрении на чужие права
Если вы видите списание, которого не делали, действуйте в порядке убывания потерь: переведите остатки на адрес заведомо чистого кошелька, затем обнулите лимиты на старом адресе, затем разбирайтесь в причинах. Обратная последовательность даёт мошеннику время, потому что обнуление лимита — такая же транзакция, которой нужно подтверждение сети.
Утрата доступа к самому устройству после ревизии решается записью. Проверенная копия восстанавливает кошелёк на другом устройстве, причём разрешения и сессии на это не влияют: они относятся к адресам, а не к корпусу. Ключей у поддержки нет, и обращение к ней ничего не даст.
Когда доступ нужно поделить между несколькими людьми по порогу, ревизия превращается в проект: мультисиг-хранилище для семьи или небольшой команды описывает, как собрать схему, где выход одного участника не парализует доступ остальных.
Чек-лист ревизии доступов
- Аттестация устройства пройдена до начала ревизии.
- Список выданных разрешений собран по каждой сети.
- Ненужные лимиты обнулены транзакциями.
- Лимиты под текущие задачи выставлены по сумме, а не максимумом.
- Активные сессии приложений отключены.
- PIN-код сменён, физический доступ пересмотрен.
- Состав участников мультиподписи сверен с текущим положением дел.
- Копия соответствует актуальному секрету и проверена устройством.
Частые вопросы
Снятие разрешения стоит денег?
Да, это транзакция, и она оплачивается сетевой комиссией по текущим условиям сети. Конкретных сумм здесь не приводим: они меняются ежедневно. Планируйте ревизию на период низкой загрузки сети и снимайте разрешения пакетно, начиная с самых крупных лимитов.
Нужно ли обнулять лимит перед выдачей нового?
Стандарт ERC-20 рекомендует интерфейсам сначала установить лимит в ноль, а затем задать новое значение для того же получателя. Причина — защита от повторного использования старого лимита в момент замены. Кошельки делают это по-разному, и порядок стоит посмотреть в документации вашего приложения.
Как часто пересматривать доступы?
Привяжите ревизию к событиям, а не к календарю: смена устройства, окончание работы с приложением, появление незнакомой подписи, изменение состава людей с доступом. Для активного кошелька разумный ритм — раз в квартал. Для холодного резерва, который никуда не подключается, достаточно проверки при каждом использовании.
Остаётся ли след после снятия разрешения?
Да. Факт выдачи и факт обнуления остаются в публичной истории блокчейна и удалению не подлежат. Это нормально с точки зрения безопасности, но стоит учитывать при планировании приватности: связи между адресами восстанавливаются по таким записям без особых усилий.
- Что такое самостоятельное хранение и какую ответственность оно даёт — почему чужое списание некому отменить.
- Как устроен расширенный публичный ключ в мультиподписи — почему состав участников не меняют на ходу.
- Как настроить мультисиг-хранилище для семьи или небольшой команды — схема доступа с порогом подписей.
- Как распознать пылевую атаку на кошелёк и что делать с полученной мелочью — незнакомые токены на балансе.
Механика лимитов описана в спецификации стандарта ERC-20: там же сформулирована рекомендация обнулять лимит перед выдачей нового. Статистику по заявленному ущербу публикует годовой отчёт IC3 ФБР за 2025 год.
Вердикт
Подлинность устройства и набор выданных прав — две независимые вещи, и ревизия без аттестации ничего не стоит. Из редакционной практики: владелец помнит два-три приложения, а список разрешений выдаёт полтора десятка адресов, половина из которых забыта давно. Снимайте лишнее сразу после работы с приложением, а не когда появятся подозрения. Привычка дешевле восстановления.
Разборы по доступам и проверка фактуры — в Telegram-канале Cryptium.


Обсуждение
Добавить комментарий