
 81.657
 2.444


Проверить подлинность аппаратного кошелька на новом устройстве — значит проверить две сущности сразу: сам кошелёк и хост, через который вы с ним работаете. На незнакомом компьютере или телефоне порядок такой: скачать приложение с официального сайта, сверить подпись дистрибутива, подключить кошелёк, прогнать аттестацию, а затем сопоставить первый адрес и расширенный публичный ключ с теми, что были выписаны раньше. Совпали — хост не подменяет данные.
Под какой сценарий проверяют кошелёк на новом устройстве
Сценарий первый — вы сменили компьютер. Кошелёк тот же, окружение новое, и доверие к новому компьютеру придётся выстроить заново — дистрибутив, подпись, драйверы связи, аттестация, — потому что раньше проверялась не сама коробка, а связка устройства с хостом.
Сценарий второй — подключение с телефона. Приложения в магазинах подделывают регулярно, и производители предупреждают об этом отдельно. Берите ссылку с официального сайта.
Сценарий третий — чужой компьютер. Рабочий ноутбук, машина родственника, компьютер в поездке. Приватные ключи не покинут устройство, но хост видит ваши адреса и балансы, а при заражении способен подменить адрес получателя в момент сборки перевода, когда вы ещё не смотрите на экран устройства.
Сценарий четвёртый — новый кошелёк на новом хосте одновременно. Тут проверки складываются, и экономить нельзя ни на одной: подлинность устройства подтверждается аттестацией, подлинность программы — подписью дистрибутива, а самостоятельное хранение не оставляет посредника, к которому можно прийти с претензией.
Сравнение хостов: что меняется при переходе
Хосты отличаются не удобством. Разным объёмом доверия, который вы им выдаёте. Ниже — что добавляется к стандартному протоколу в каждом случае.
| Новое устройство | Что добавляется к проверке | Главный риск | Что сверять после подключения |
|---|---|---|---|
| Новый личный компьютер | Сверка подписи дистрибутива приложения перед установкой | Поддельная программа из поисковой выдачи или рекламы | Первый адрес получения и расширенный публичный ключ |
| Новый телефон | Проверка издателя приложения и ссылки с официального сайта | Клон приложения в магазине с похожим названием | Первый адрес получения и список учётных записей |
| Чужой или рабочий компьютер | Отказ от хранения данных и выход из приложения после работы | Подмена адреса получателя при сборке транзакции | Адрес и сумму на экране самого кошелька |
| Новый кошелёк и новый хост сразу | Полный протокол приёмки устройства плюс проверка программы | Ошибка списывается на «новое оборудование» и не разбирается | Отсутствие прошивки на старте и результат аттестации |
| Наблюдательная установка без кошелька | Импорт расширенного публичного ключа вместо подключения устройства | Раскрытие истории адресов при утечке ключа наблюдения | Совпадение адресов с теми, что показывает кошелёк |
Последняя строка объясняет, зачем выписывать расширенный публичный ключ заранее. Он позволяет видеть поступления и сверять адреса без подключения устройства, но тратить средства с ним нельзя: по BIP-32 из такого ключа выводятся только нехарденные дочерние публичные ключи, а приватные остаются недоступны. Подробности — в разборе о том, как устроен расширенный публичный ключ в мультиподписи.
Как проверить подлинность кошелька на новом устройстве: шаги
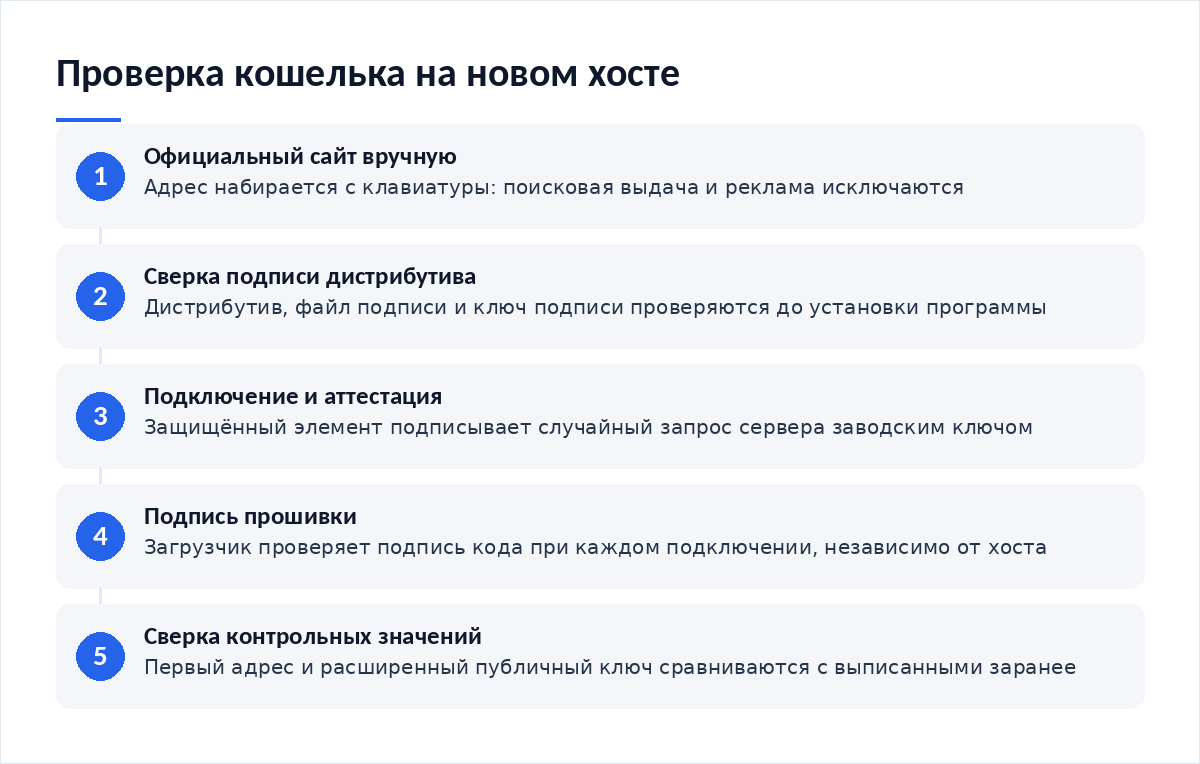
- Наберите адрес официального сайта производителя вручную. Поисковая выдача и реклама отпадают: подставные сайты живут там.
- Скачайте дистрибутив, файл подписи и ключ подписи, после чего сверьте подпись. Для Trezor Suite ключ называется SatoshiLabs 2021 Signing Key, а его отпечаток в официальной инструкции приведён как EB48 3B26 B078 A4AA 1B6F 425E E21B 6950 A2EC B65C.
- Подключите кошелёк и прогоните аттестацию подлинности. Защищённый элемент подписывает случайный запрос сервера заводским ключом, и приложение сообщает результат.
- Дождитесь проверки подписи прошивки загрузчиком. Загрузчик делает это при каждом подключении, независимо от хоста, и несовпадение подписи означает отказ от работы.
- Сверьте первый адрес получения и расширенный публичный ключ с заранее выписанными значениями. Это финальная проверка: при совпадении хост ничего не подменяет.
Резервная копия и проверка восстановления
Новый хост — не повод вводить слова. Запись набирают на устройстве. Не на компьютере хоста. Смена хоста этого правила не меняет. Клавиатура незнакомой машины — последнее место для секрета.
Что стоит сделать при переходе: убедиться, что у вас есть проверенная копия, и выписать контрольные значения — первый адрес, пути деривации, расширенные публичные ключи. Этот набор превращает любой новый хост в проверяемый: вы сравниваете показанное с записанным и видите расхождение сразу.
Типовые ошибки, которые стоят денег
Первая ловушка — ставить приложение из поисковой выдачи. Домены с похожим написанием покупаются дёшево. Адрес сайта набирают руками.
Вторая ловушка — скачать файл подписи с того же подставного сайта, что и дистрибутив. Проверка бессмысленна. Подделку подписывают своим ключом. Отпечаток ключа сверяют с официальной инструкцией, а не с тем, что лежит рядом с файлом.
Третья ловушка — считать аттестацию проверкой хоста. Она подтверждает подлинность чипа и ничего не говорит о программе, которая показывает вам адреса. Две проверки, две зоны ответственности.
Четвёртая ловушка — не иметь контрольных значений: без заранее выписанного первого адреса сверять нечего, и новый хост приходится принимать на веру, каким бы надёжным он ни выглядел. Выпишите значения на старом окружении до переезда.
Пятая ловушка — переносить активы на новое окружение без промежуточной проверки. Порядок, при котором сначала сверяются адреса и лишь затем двигаются средства, описан в материале о том, как правильно мигрировать активы на аппаратное устройство.
Что делать при утере доступа или провале проверки
Подпись не сошлась? Работа останавливается. Файл удаляется, дистрибутив берётся заново, отпечаток ключа сверяется с инструкцией на официальном сайте. Повторное несовпадение означает проблему с источником загрузки или с самим хостом, и подключать к такой машине кошелёк не нужно.
Если аттестация не прошла на новом хосте, но проходила на старом, виновата связка. Проверьте приложение, кабель и порт, затем повторите проверку на известном окружении: при положительном результате дело в новом хосте, при отрицательном — в устройстве.
Утрата доступа решается записью, а не хостом. Проверенная копия восстанавливает кошелёк на другом устройстве; ни новый компьютер, ни телефон на это не влияют. Перед обновлением прошивки на свежем окружении освежите порядок: как обновить прошивку и не потерять доступ к средствам — отдельный разбор, и он избавляет от лишней спешки.
Чек-лист перехода на новое устройство
- Адрес официального сайта набран вручную.
- Дистрибутив, подпись и ключ подписи скачаны и сверены.
- Отпечаток ключа сверен с инструкцией производителя целиком.
- Аттестация кошелька пройдена на новом хосте.
- Подпись прошивки принята загрузчиком.
- Первый адрес получения совпал с выписанным заранее.
- Расширенный публичный ключ совпал с выписанным заранее.
- Запись восстановления в хост не вводилась.
Частые вопросы
Обязательно ли сверять подпись дистрибутива?
Для нового хоста — да. Это единственный способ отличить программу производителя от подделки, скачанной с похожего домена. Инструкции для Windows, macOS и Linux производитель публикует в документации: на Windows используют gpg4win с Kleopatra, на macOS — отдельную утилиту GPG.
Можно ли подключать аппаратный кошелёк к чужому компьютеру?
Технически да: приватные ключи не покидают устройство. Но хост узнаёт ваши адреса и балансы и способен подменить адрес получателя при сборке перевода. Если без этого не обойтись, читайте адрес и сумму на экране кошелька.
Что сверять, если контрольные значения не выписаны заранее?
Сверяйте на старом хосте, пока он доступен: откройте кошелёк, выпишите первый адрес получения, пути деривации и расширенные публичные ключи. Если старое окружение недоступно, сравните показанный адрес с данными публичного обозревателя сети.
Нужно ли заново проверять подлинность после переустановки системы?
Да. Переустановка создаёт новый хост по сути, даже если железо то же: приложение ставится заново, и подпись дистрибутива сверяется заново. Аттестация занимает минуту, сверка адресов — ещё пару.
- Что такое самостоятельное хранение и какую ответственность оно даёт — почему претензию предъявлять некому.
- Как устроен расширенный публичный ключ в мультиподписи — зачем выписывать ключ наблюдения заранее.
- Как правильно мигрировать активы на аппаратное устройство — порядок переноса после смены окружения.
- Как обновить прошивку аппаратного кошелька и не потерять доступ к средствам — обновление на свежем хосте.
Порядок сверки подписи дистрибутива и отпечаток ключа приведены в инструкции Trezor по загрузке и проверке приложения. Свойства расширенных публичных ключей и версии сериализации описаны в спецификации BIP-32.
Вердикт
Смена хоста обнуляет половину накопленного доверия, и восстанавливать его нужно сознательно: подпись программы, аттестация устройства, совпадение контрольных адресов. В обращениях читателей новый компьютер почти всегда проходит без сверки адресов — и это самое слабое место переезда. Выпишите контрольные значения заранее. Тогда любой новый хост становится проверяемым за пять минут.
Разборы по окружению кошелька и проверка фактуры — в Telegram-канале Cryptium.


Обсуждение
Добавить комментарий