
 71.935
 2.007

Обновить прошивку аппаратного устройства и не оставить следов в облаке — значит отделить две вещи: проверку образа, которой занимается загрузчик устройства, и гигиену компьютера, за которую не отвечает никто, кроме владельца. Устройство само отвергает неподписанный образ, это его работа. След же остаётся не в устройстве, а снаружи: в папке загрузок, в журналах настольного приложения, в учётной записи, которую предлагают создать, и в облачной синхронизации, незаметно подхватывающей всё перечисленное.
Что устройство проверяет само, а что остаётся на вас
Разделение ответственности здесь жёсткое. Загрузчик отвечает за подлинность кода. Он сверяет подпись образа и не запускает его при несовпадении, причём подмена в канале доставки эту проверку не обходит: подписать образ ключом производителя злоумышленник не может. Открытая часть этой машинерии описана в документации прошивки Trezor Core, прочитанной 15 октября 2026 года, — там же видно, что прикладной слой собран из MicroPython, C и Rust и выложен открыто.
Пользователю остаётся то, чего код не видит. Номер версии. Канал поставки. Момент обновления. Устройству безразлично, скачали вы образ со страницы производителя или получили файлом в переписке, — подпись либо есть, либо нет, и других мнений у загрузчика по этому поводу не бывает. А вот вашему окружению не безразлично: именно эти три решения определяют, сколько записей о вашем устройстве появится в чужих системах.
Независимый ориентир по этой части — рекомендация института стандартов NIST SP 800-193 «Platform Firmware Resiliency Guidelines» от мая 2018 года, написанная для производителей оборудования и администраторов, но пригодная и владельцу одного устройства. Документ разделяет механизмы на три функции: защиту от несанкционированных изменений, обнаружение уже случившихся изменений и восстановление. Полезная рамка: подпись закрывает защиту, сверка версии — обнаружение, а резервная копия мнемоники отвечает за восстановление.
Где остаются следы в облаке и на компьютере
Перечень ниже собран из обращений читателей и из того, что видно в системных настройках по умолчанию. Ключевое слово — «по умолчанию»: почти каждая строка таблицы включена заранее, и отключать её приходится руками.
| Где остаётся след | Что именно записывается | Как это убрать |
|---|---|---|
| Папка загрузок | Файл образа с номером версии и датой скачивания. | Удалить файл после установки и очистить корзину. |
| Облачная синхронизация папок | Копия образа и история версий файла на сервере сервиса. | Исключить папку загрузок из синхронизации до скачивания. |
| Настольное приложение производителя | Журналы операций, метки устройства, иногда имена счетов. | Хранить профиль локально, отключить отправку отчётов. |
| Учётная запись в приложении | Адрес почты, привязанный к факту владения устройством. | Не создавать запись: для обновления она не нужна. |
| Резервная копия системы | Образ приложения вместе с его локальными данными. | Исключить каталог приложения из системного бэкапа. |
| Журналы сети и DNS | Факт обращения к домену производителя с вашего адреса. | Полностью не убирается, уменьшается выбором времени и сети. |
Последняя строка честнее остальных. Убрать сетевой след до нуля домашними средствами нельзя, и обещать обратное было бы нечестно. Зато можно снизить его ценность: обновление не связано с переводами во времени, а значит, по журналам не выстраивается цепочка «обновился — отправил», которая и представляет для наблюдателя главную ценность. Это та же логика, которой подчиняется распознавание пылевой атаки на кошелёк: наблюдателю мешает не отсутствие данных, а невозможность их связать.
Как обновить прошивку аппаратного устройства и не оставить следов в облаке
Порядок рассчитан на устройство с уже сверенной резервной копией. Каждый пункт заканчивается результатом, который видно глазами.
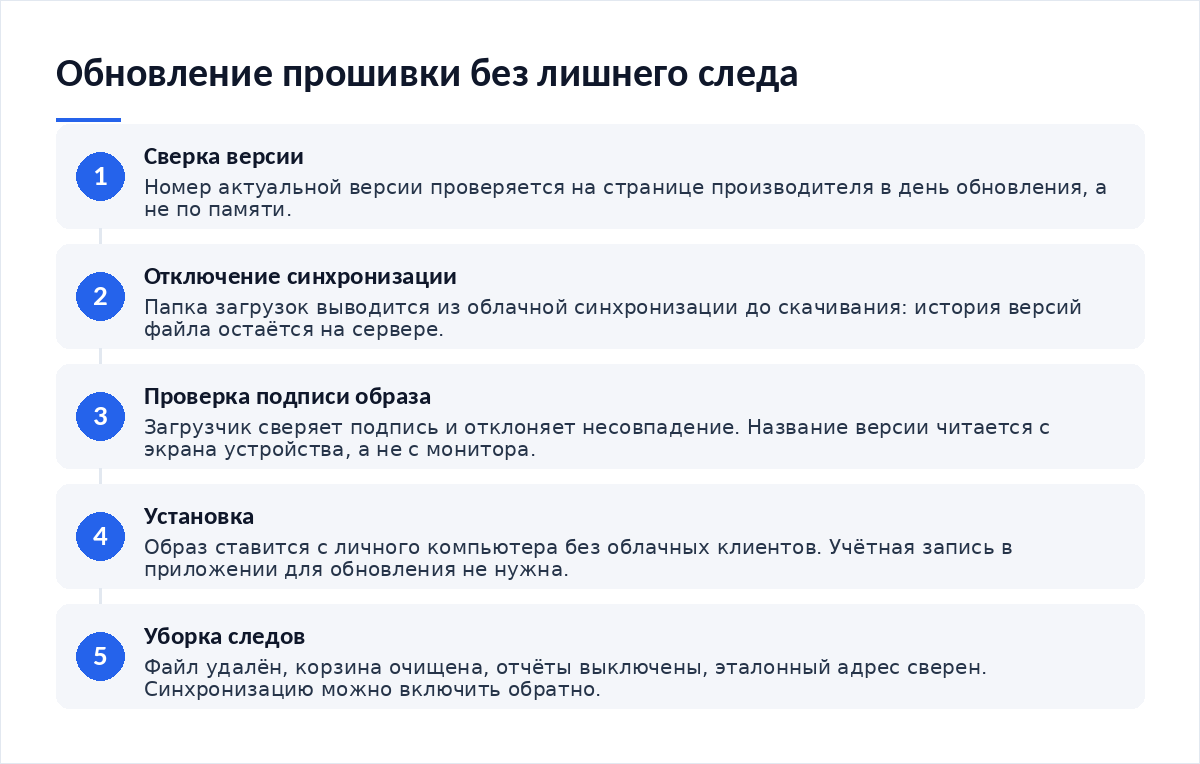
- Сверьте номер актуальной версии на странице производителя в день обновления. Номера меняются, поэтому записывать их в статье смысла нет — сверяйте на дату.
- Отключите облачную синхронизацию папки загрузок до скачивания, а не после. Сервисы сохраняют историю версий файла, и удаление локальной копии её не отменяет.
- Скачайте образ только по официальному каналу: страница производителя или его настольное приложение. Ссылка из переписки и файл от «сотрудника» исключены независимо от того, что показывает подпись.
- Дайте устройству проверить подпись и сверьте название версии на его экране с тем, что вы записали. Экран устройства — единственный источник, который не подделывается с компьютера.
- После установки удалите образ, очистите корзину и откажитесь от создания учётной записи, если приложение её предлагает. Для обновления она не требуется.
- Проверьте эталонный адрес первой ветки. Совпал — операция закрыта, можно включать синхронизацию обратно.
Резервная копия и проверка после установки
Копия нужна до обновления, а не после. Логика простая: пока устройство работает, дефект записи исправим, а после сбоя — нет. Поэтому прогон восстановления ставится в календарь перед обновлением, и порядок этого прогона описан там, где разобрано, как обновить прошивку и не потерять доступ к средствам.
Проверка после установки занимает минуты. Открываете кошелёк, смотрите первый адрес, сравниваете с записью. Если адрес совпал, прошивка встала и ключи выведены из того же семени. Если не совпал, средства остались на прежних адресах и видны в обозревателе блоков, а причина почти наверняка в настройках приложения — в выбранном типе адреса или в незаданной парольной фразе, а не в устройстве. Эта развилка разобрана отдельно, здесь она упомянута ради полноты картины.
Отдельно про облако и мнемонику. Снимок листа со словами, отправленный себе в мессенджер «на минуту», остаётся на сервере навсегда, и это не фигура речи: копии живут в кэше, в резервных копиях переписки и в выгрузках. Ответственность за такие решения лежит на владельце, потому что самостоятельное хранение не предусматривает посредника, который отменит ошибку.
Типовые ошибки, которые стоят приватности
- Образ скачан в синхронизируемую папку. Через минуту он уже в облаке, вместе с номером версии и датой.
- Создана учётная запись в приложении «для удобства». Почта связана с фактом владения устройством.
- Включены отчёты об ошибках. В отчёт попадают метки счетов и структура кошелька.
- Обновление сделано на рабочем ноутбуке. Журналы корпоративной системы вам не принадлежат.
- Образ сохранён «на будущее» вместе со скриншотом экрана устройства. Снимок содержит адрес.
- Устройство подключено к общедоступному компьютеру. Драйверы и журналы остаются на чужой машине.
Ещё одна ошибка относится не к обновлению, а к схеме в целом: владелец улучшает гигиену обновлений, но хранит всё в одном месте и на одном носителе. Как разнести секреты и ревизии, подробно описано в материале о том, как организовать хранение, если активы держат годами.
Чек-лист обновления без следа
- Резервная копия сверена до начала обновления.
- Синхронизация папки загрузок отключена заранее.
- Версия сверена на официальной странице в день установки.
- Подпись проверена устройством, название версии прочитано с его экрана.
- Учётная запись в приложении не создавалась.
- Отправка отчётов и аналитики выключена в настройках.
- Файл образа удалён, корзина очищена.
- Эталонный адрес совпал после установки.
Материалы по теме:
- Как обновить прошивку аппаратного кошелька и не потерять доступ к средствам — порядок с акцентом на сохранность ключей.
- Что такое самостоятельное хранение и какую ответственность оно даёт — где заканчивается помощь сервиса.
- Как распознать пылевую атаку на кошелёк и что делать с полученной мелочью — как связывают операции между собой.
- Как организовать хранение криптовалюты, если держите активы годами — разнесение носителей и регулярные ревизии.
Частые вопросы
Можно ли обновиться без установки настольного приложения?
У части устройств обновление идёт через браузерный интерфейс производителя, у части — только через приложение. Выбор влияет на след: приложение заводит локальный профиль и журналы, браузер оставляет меньше файлов. Проверку подписи это не меняет, её выполняет загрузчик устройства независимо от способа доставки образа.
Нужна ли учётная запись у производителя?
Для обновления прошивки — нет. Запись нужна магазину и службе доставки, а не загрузчику. Её создание связывает ваш адрес почты с фактом владения устройством и добавляет сторону, которую можно скомпрометировать. Если запись уже создана, разумно удалить из профиля всё лишнее и не привязывать к ней метки счетов.
Опасно ли скачать образ по чужой ссылке?
Подписанный образ подменить не получится: загрузчик отвергнет файл с несовпадающей подписью. Опасность другая — вместе с ссылкой приходит поддельное приложение, которое попросит мнемонику или покажет чужой адрес. Поэтому канал поставки важен не ради кода, а ради того, что идёт рядом с ним.
Остаётся ли след в самом устройстве?
Устройство хранит версию прошивки и счётчик обновлений, но не историю ваших скачиваний и не адрес почты. Прочитать его содержимое без PIN нельзя. Для наблюдателя интерес представляет не устройство, а компьютер, с которого оно обслуживалось, и облачные копии данных этого компьютера.
Как обновляться, если синхронизация включена принудительно?
На рабочей машине управлять политиками вы не можете, поэтому обслуживать устройство там не стоит. Рабочий вариант — отдельный компьютер или загрузочная система с незашифрованным сетевым доступом и без облачных клиентов. Обновление занимает минуты, и держать для него выделенное окружение не трудоёмко.
Вердикт
Подпись образа защищает код, но не приватность: устройство честно отвергнет подделку и столь же честно не заметит, что файл по пути полежал в облаке. Поэтому обновление стоит планировать как операцию с двумя контурами — проверкой подлинности и уборкой за собой. Три проверки до установки и три действия после закрывают большую часть риска, а остаток сетевого следа компенсируется разнесением обновления и переводов по времени, из-за которого связать записи между собой нечем. Из редакционной практики: владельцы, у которых обновления записаны в регламент, задают вопросы о «пропавшем балансе» заметно реже.
Разборы по хранению и свежие схемы обмана — в Telegram-канале Cryptium.



Обсуждение
Добавить комментарий