
 80.428
 2.335

Отдельное устройство под криптооперации описывается не списком того, что на нём установлено, а списком того, чего на нём нет. Нет мессенджеров, нет личной почты, нет сторонних расширений и средств удалённого доступа. Благодаря этому у ложной поддержки исчезает канал: написать человеку туда, где он подписывает транзакции, физически некуда. Остальные настройки вторичны по отношению к этому правилу.
Как выглядит схема со стороны жертвы
Схема начинается не с взлома, а с обращения. Человек задаёт вопрос в открытом обсуждении либо оставляет заявку на сайте, и уже через несколько минут с ним связывается «специалист технической поддержки», который предлагает разобраться вместе и просит установить программу для диагностики.
Дальше события развиваются быстро. Программа удалённого доступа ставится добровольно, собеседник видит экран, диктует следующие шаги и в нужный момент просит ввести seed-фразу «для восстановления» либо подтвердить операцию, пока внимание отвлечено. По данным годового отчёта ФБР о киберпреступности за 2024 год, по категории технической поддержки поступило 36 002 жалобы, а заявленные потери составили 1 464 755 976 долларов.
Отдельная подкатегория той же схемы связана с криптовалютными терминалами. В том же отчёте указано, что среди преступлений, где использовались криптовалютные терминалы и QR-коды, на техническую поддержку пришлось 3 037 жалоб с потерями 107 429 709 долларов. Везде один и тот же механизм: помощь предлагает тот, кто пришёл первым.
Признаки, по которым распознаётся подмена
Признаков два, и оба не требуют технических знаний. Первый — инициатива контакта исходит от собеседника. Второй — он просит установить программу или получить доступ к экрану.
| Элемент периметра | Что на устройстве должно быть | Чего там быть не должно | Что это закрывает |
|---|---|---|---|
| Каналы входящих сообщений. | Ничего: мессенджеров и личной почты нет. | Мессенджеры, соцсети, личная переписка. | Канал, по которому приходит ложная поддержка. |
| Программы на устройстве. | Браузер и приложение кошелька, больше ничего. | Средства удалённого доступа и демонстрации экрана. | Передачу управления посторонним. |
| Расширения браузера. | Только расширение кошелька из официального источника. | Блокировщики, переводчики, менеджеры закладок. | Чтение страниц и подмену интерфейса. |
| Почтовый адрес для площадок. | Отдельный адрес, используемый только для входа. | Адрес, известный по переписке и объявлениям. | Адресный подбор и фишинговые рассылки. |
| Второй фактор входа. | Аппаратный ключ или приложение-генератор кодов. | Коды в сообщениях на номер телефона. | Перехват кодов и подмену номера. |
Строка о каналах сообщений — главная. Пока устройство не получает входящих сообщений, разговор с «поддержкой» на нём технически невозможен, и схема теряет свою единственную точку входа. Отсюда вытекает и правило дисциплины: вопросы площадкам задают из кабинета на другом устройстве, а решения подписывают на этом.
Второй по важности пункт — отсутствие средств удалённого доступа. Устройство, на котором нет ни одной такой программы, нельзя передать под чужое управление за три минуты телефонного разговора, и это снимает самый результативный приём всей схемы. Как устроены похожие сценарии с восстановлением доступа, разобрано в материале о том, как защитить аккаунт от схем с восстановлением доступа.
Проверка за 60 секунд: что открыть и на что смотреть
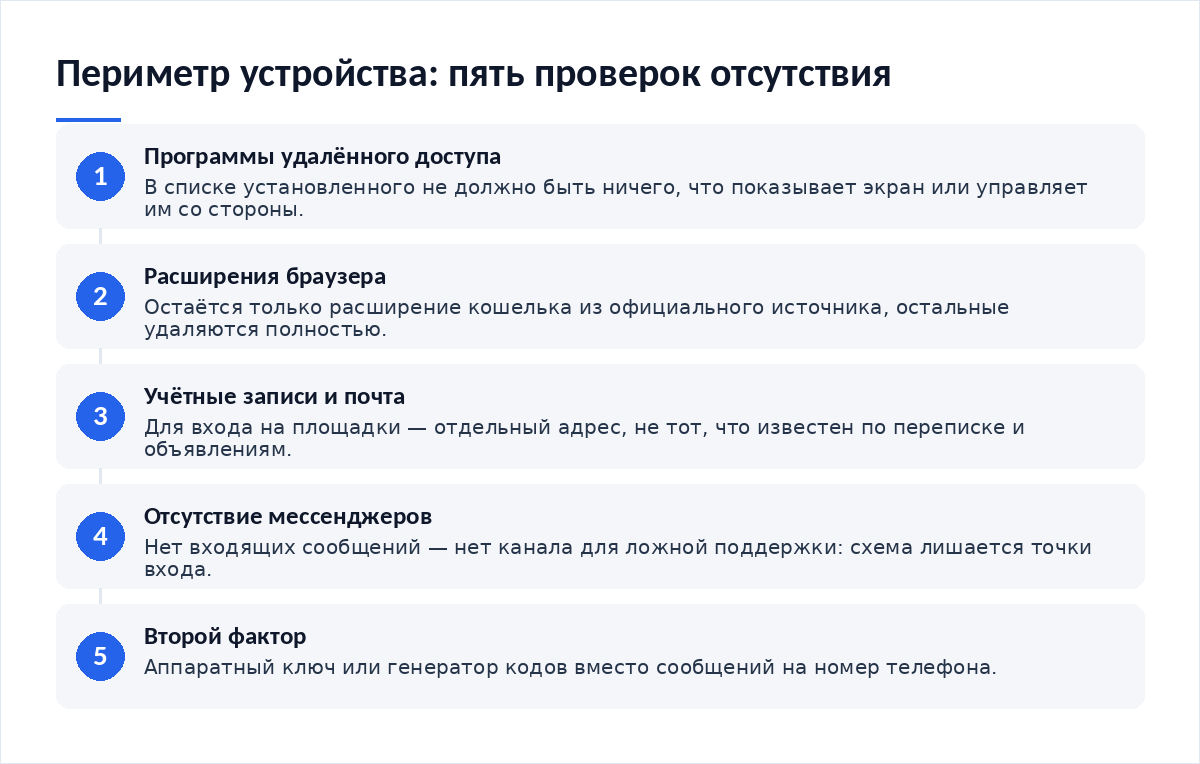
- Откройте список установленных программ и найдите всё, что умеет показывать экран или управлять им удалённо.
- Откройте перечень расширений браузера и оставьте только расширение кошелька.
- Проверьте, какие учётные записи подключены к системе и какая почта используется для входа на площадки.
- Убедитесь, что мессенджеров и почтового клиента с личной перепиской на устройстве нет.
- Проверьте способ второго фактора: аппаратный ключ или генератор кодов вместо сообщений на номер.
Пошаговые действия, если деньги уже ушли
- Отключите устройство от сети, но не выключайте: часть следов исчезает при перезагрузке.
- С другого устройства смените пароли площадок и отзовите активные сессии в кабинетах.
- Сохраните хеши транзакций, адреса, суммы и время, а также имя программы, которую вас просили установить.
- Проверьте по обозревателю выданные с вашего адреса разрешения и отзовите лишние.
- Подайте заявление в полицию: в структуре МВД действует управление по организации борьбы с противоправным использованием информационно-коммуникационных технологий.
- Переустановите систему на устройстве и восстановите доступ к кошельку только на чистом аппарате.
Чего не делать: продолжать разговор с собеседником, устанавливать «программу для возврата» и вводить seed-фразу куда-либо, кроме самого кошелька. Все три действия расширяют чужой доступ к вашим средствам, а не сокращают уже понесённую потерю. Чтение запроса на подпись до подтверждения разобрано в материале о том, как распознать вредоносную подпись транзакции.
Как закрыть дыру, чтобы не повторилось
Первое правило формулируется через отсутствие. На устройстве для подписи транзакций не должно быть ни одного канала входящих сообщений, и это условие проверяется списком установленных программ, а вовсе не силой воли владельца. Схема, у которой нет канала связи с вами, не начинается вовсе.
Второе правило — разделение роли. Переписка, вопросы в поддержку, чтение новостей и поиск информации живут на обычном устройстве, а подпись транзакций и вход на торговые площадки — только на выделенном аппарате. Совмещение ролей возвращает канал на место, даже если формально аппарат отдельный.
Третье правило — наблюдаемость. Уведомления о входах и операциях настраиваются так, чтобы приходить именно на обычное устройство: тогда вы узнаёте о событии вовремя, а злоумышленник не видит ваших предупреждений. Как настроить такую связку, описано в разборе о том, как выделить отдельное устройство под криптооперации и настроить уведомления.
Чек-лист
- На устройстве нет мессенджеров и личной почты.
- Нет ни одной программы удалённого доступа или демонстрации экрана.
- В браузере оставлено только расширение кошелька.
- Для входа на площадки используется отдельный почтовый адрес.
- Второй фактор — аппаратный ключ или генератор кодов, не сообщения на номер.
- Уведомления о входах приходят на другое устройство.
Из обращений читателей складывается характерная деталь: выделенное устройство заводят правильно, а уже через месяц ставят на него мессенджер «на минутку», чтобы переслать себе один адрес. Периметр при этом перестаёт существовать, хотя внешне ничего не изменилось. Ревизия списка программ раз в месяц занимает пять минут и возвращает устройство в исходное состояние.
Частые вопросы
Как выделить отдельное устройство под криптооперации без больших расходов?
Подойдёт недорогой аппарат прежних лет: для браузера с расширением кошелька и приложения аппаратного кошелька высокой производительности не требуется. Главное условие здесь не в характеристиках, а в составе программ: на устройстве остаётся только необходимое, и при этом нет ни одного канала входящих сообщений.
Может ли техническая поддержка попросить установить программу диагностики?
Настоящая поддержка работает в обращении, созданном вами в кабинете, и не требует доступа к экрану или установки программ со стороны. Просьба такого рода — признак подмены независимо от убедительности собеседника. По категории технической поддержки ФБР зафиксировало за 2024 год 36 002 жалобы с потерями около 1,46 миллиарда долларов.
Достаточно ли отдельного профиля вместо отдельного аппарата?
Профиль изолирует файлы и настройки, но программы удалённого доступа действуют на уровне всей машины, поэтому от основного приёма этой схемы отдельный профиль никак не спасает. Если отдельный аппарат пока недоступен, минимальная мера — отсутствие таких программ в системе целиком и ревизия списка установленного.
Куда тогда приходят уведомления от площадок?
На обычное устройство, и это сделано намеренно. Выделенный аппарат подписывает операции, а узнавать о входах и выводах вы должны там, где читаете сообщения. При таком разделении злоумышленник, получивший доступ к одному из устройств, не видит второй половины картины.
- Отдельное устройство под криптооперации: уведомления — куда направлять оповещения о входах и операциях.
- Как защитить аккаунт от схем с восстановлением доступа — почему помощь всегда приходит первой.
- Как распознать вредоносную подпись транзакции — что читать в запросе перед подтверждением.
- Как защитить аккаунт проекта в социальной сети от угона — защита каналов, с которых приходят подделки.
Вердикт
Выделенное устройство ценно не защищённостью, а бедностью: на нём нечего взломать и некуда написать. Это единственная известная редакции мера, которая обезоруживает социальную инженерию без участия внимательности пользователя, потому что правило здесь проверяется обычным списком программ, а не силой воли. Главная угроза такому периметру — сам владелец, который однажды поставит мессенджер для удобства. Ревизия раз в месяц дешевле любого разбора последствий, а контакты поддержки сервисов сверяйте в их официальных кабинетах.
Разборы периметров и схем социальной инженерии выходят в Telegram-канале Cryptium.
Источники: годовой отчёт IC3 ФБР о киберпреступности за 2024 год и структура центрального аппарата МВД России. Данные проверены на 15 октября 2026 года.




Обсуждение
Добавить комментарий