
 81.464
 2.382

Отравление истории адресов распознаётся до отправки, а не после неё. Перед крупным переводом адрес получателя берут не из журнала операций, а из внешнего источника — счёта, договора, подтверждения по второму каналу связи. Дальше сверяют всю строку символ за символом, а не четыре знака по краям. Тестовый микроперевод сам по себе не спасает: адрес после него копируют заново. Так и выглядит ответ на вопрос, как распознать отравление истории адресов перед крупным переводом.
Как выглядит схема со стороны жертвы
Со стороны владельца кошелька ничего не ломается. Приложение работает. Seed-фраза не утекала, подпись транзакции никто не перехватывал, двухфакторная аутентификация на площадке осталась включённой — ни один из привычных индикаторов взлома не загорается. В журнале появляется ещё одна входящая запись на символическую сумму, и выглядит она как остаток от прошлой операции с тем же контрагентом — ни уведомления о риске, ни отдельной пометки кошелёк к ней не рисует. Через день или через два месяца владелец открывает историю, находит знакомое начало адреса и копирует его.
Эпизод 20 декабря 2025 года показывает механику целиком. По публичным разборам сделки, владелец вывел средства с площадки, отправил тестовые 0,005 USDT на верный адрес в 06:20:35, а в 06:32:59 — около 50 млн USDT на подделку из истории: у поддельной строки совпадали первые три и последние четыре символа. Разрыв между двумя операциями — двенадцать минут. Тест прошёл. Перевод ушёл не туда.
Масштаб приёма измерен. Chainalysis в разборе от 23 октября 2024 года описала кампанию длиной 66 дней: 82 031 подсеянный адрес, 2 774 кошелька, с которых средства ушли на подделки, и 69,7 млн долларов суммарных потерь жертв. Доля поддельных адресов, получивших свыше 100 долларов, — 0,03%. Приём берёт не точностью, а объёмом рассылки: подсев стоит доли цента за адрес, и атакующему достаточно, чтобы из нескольких тысяч засеянных кошельков сработал один с крупным остатком.
Признаки, по которым распознаётся подмена
Отравленная запись в журнале отличается от нормальной по нескольким независимым признакам. Один признак ничего не доказывает. Три совпавших — повод остановиться. Проверка идёт не по ощущению, а по списку.
| Признак в журнале операций | Что он означает | Что делать владельцу |
|---|---|---|
| Входящий перевод на нулевую сумму или на пыль вроде 0,005 токена. | Запись создана для того, чтобы адрес отправителя попал в историю кошелька. | Пометить отправителя как недоверенного и не копировать его адрес. |
| Адрес отправителя совпадает с адресом контрагента по началу и по концу строки, но расходится в середине. | Подделка собрана подбором так, чтобы пройти привычную проверку по четырём знакам. | Сверить полную строку с внешним документом, а не с журналом. |
| Перевод пришёл от контракта токена, который не числится среди активов кошелька. | Атакующий подсунул поддельный токен с именем, повторяющим настоящий. | Открыть контракт в обозревателе и сверить его адрес с официальным реестром проекта. |
| Запись появилась через минуты после вашей исходящей операции тому же контрагенту. | Рассылка подсева привязана к фактическому событию в кошельке, а не к случайному времени. | Отнести запись к инциденту и зафиксировать её хеш до любых дальнейших отправок. |
| Исходящий перевод в истории ушёл на адрес, которого нет ни в одном вашем документе. | Копирование из журнала уже случилось, и это не признак, а след события. | Переходить к порядку действий для уже ушедших средств. |
Проверка за 60 секунд: как распознать отравление истории адресов перед крупным переводом
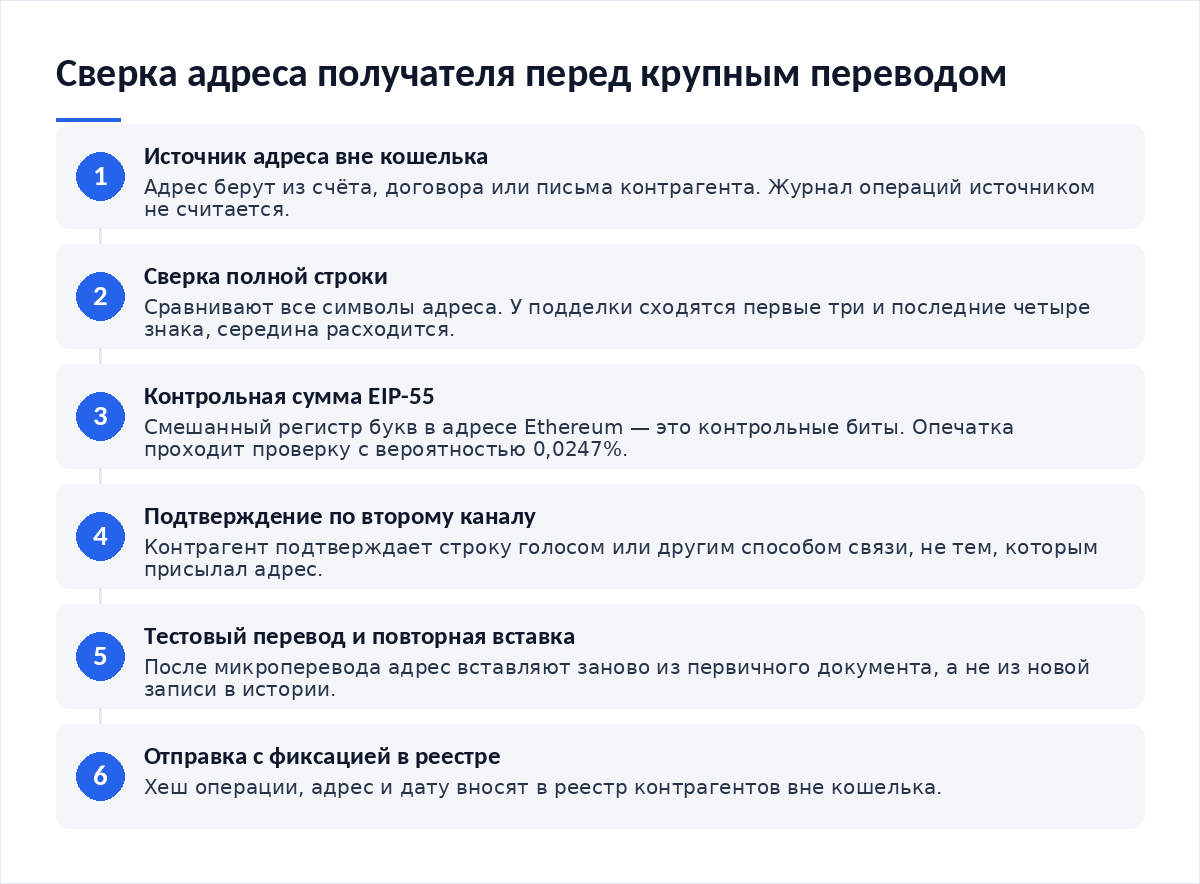
Регламент сверки держится на одной мысли: у адреса получателя должно быть минимум два независимых подтверждения из источников, которые атакующий не контролирует, и ни одно из этих подтверждений не приходит из истории кошелька. Минуты на это хватает.
- Откройте документ, в котором адрес получателя записан вне кошелька: счёт, договор, письмо контрагента. Это первичный источник.
- Вставьте строку из документа в поле получателя. Копирование из журнала операций на этом шаге запрещено регламентом.
- Сверьте адрес целиком. Начало и конец сходятся у подделки по построению, середина — нет.
- Прогоните адрес Ethereum через проверку контрольной суммы EIP-55. Смешанный регистр букв в адресе — это и есть контрольные биты.
- Подтвердите строку у контрагента по второму каналу связи: голосом, звонком, другим мессенджером.
- Отправьте тест, затем вставьте адрес заново из документа — не из только что созданной записи в истории.
Пошаговые действия, если деньги уже ушли
Перевод в сети необратим. Редакция не обещает возврата. Ценность первых часов в другом: собрать доказательную базу, пока маршрут средств ещё читается по обозревателю, и перекрыть каналы, через которые из кошелька может уйти остаток.
- Зафиксируйте хеш исходящей транзакции, адрес подделки, адрес настоящего контрагента и время по часам обозревателя.
- Сохраните скриншоты журнала операций и запись подсева, с которой началась история.
- Подайте заявление в полицию. Обращение в электронной форме принимается через сервис приёма обращений на официальном сайте МВД; срок рассмотрения — 30 дней со дня регистрации по Федеральному закону от 02.05.2006 № 59-ФЗ.
- Если средства ушли на адрес, принадлежащий площадке, направьте ей обращение с хешем и временем — дальше это вопрос её внутренних процедур.
- Отзовите разрешения, выданные кошельком, и проверьте остальные привязки доступа.
Как закрыть дыру, чтобы не повторилось
Отравление адресов лечится не настройками кошелька, а порядком работы с адресами. Четыре шага закрывают почти весь класс ошибок. Ни один из них не требует покупки оборудования.
- Заведите реестр контрагентов вне кошелька: имя, полный адрес, сеть, дата внесения, источник. Журнал операций перестаёт быть источником адресов.
- Включите в кошельке белый список получателей и уведомления о входящих переводах любого размера. Помогает выделить отдельное устройство под криптооперации и настроить уведомления.
- Разберитесь, что показывает кошелёк в окне подтверждения. Навык распознать вредоносную подпись транзакции перекрывает смежный сценарий с дрейнером.
- Держите готовый план на худший случай. Разбор, как распознать отравление истории адресов и подготовиться к худшему сценарию, собирает весь кластер в одну процедуру.
Чек-лист
- Адрес получателя взят из документа, а не из истории кошелька.
- Сверена вся строка адреса, включая середину.
- Контрольная сумма EIP-55 проверена для адресов Ethereum.
- Адрес подтверждён контрагентом по второму каналу связи.
- После тестового перевода адрес вставлен заново из первичного источника.
- Входящие пылевые записи помечены как недоверенные.
- Хеш отправленной операции сохранён в реестре с датой.
- Уведомления о входящих переводах включены.
Частые вопросы
Можно ли удалить отравленную запись из истории кошелька?
Нет. История операций — это состояние блокчейна, а не локальный файл. Кошелёк показывает то, что подтянул с индексатора сети, и входящий перевод оттуда не удаляется. Часть приложений позволяет скрыть пылевые поступления и пометить отправителя как спам, но это фильтр отображения: на другом устройстве, в обозревателе сети или после переустановки кошелька скрытая запись вернётся в список на своё место.
Защищает ли тестовый перевод от подмены адреса?
Сам по себе нет, и эпизод 20 декабря 2025 года это показал. Тест подтверждает только то, что адрес в поле был верным в момент теста. Если после него адрес копируют заново из журнала операций, подделка возвращается в поле. Защищает не сам тест, а повторная вставка строки из первичного документа и сверка середины адреса перед тем, как подтвердить отправку основной суммы.
Опасен ли пылевой перевод сам по себе для кошелька?
Входящий перевод не даёт отправителю прав на ваши средства и не требует вашей подписи. Риск начинается позже — когда вы копируете адрес отправителя или взаимодействуете с подсунутым токеном. Поэтому пылевое поступление опасно как приманка, а не как технический доступ к кошельку.
Куда обращаться в России, если перевод ушёл на подделку?
В полицию с заявлением о преступлении: обращение принимают в отделе лично, по почте или в электронной форме через сервис на официальном сайте МВД. Приложите хеши операций и скриншоты. Если адрес получателя относится к площадке, параллельно направьте обращение в её службу поддержки с теми же данными: сведения о владельце счёта она раскрывает по запросу правоохранительных органов, а не по обращению пострадавшего.
- Как распознать отравление истории адресов и подготовиться к худшему сценарию — опорный разбор кластера и план на случай потери.
- Как распознать вредоносную подпись транзакции — что читать в окне подтверждения до нажатия кнопки.
- Как проследить движение украденных средств и подготовиться к худшему сценарию — порядок работы со следами маршрута.
- Как выделить отдельное устройство под криптооперации и настроить уведомления — технический контур под крупные переводы.
Фоновую статистику по безвозвратным переводам стоит смотреть у регулятора и у аналитиков маршрутов: обзор операций без добровольного согласия клиентов за I квартал 2026 года Банка России и разбор кампании отравления адресов от Chainalysis. По данным обзора Банка России, опубликованного 14 мая 2026 года, в I квартале 2026 года зафиксировано 495 761 операция без добровольного согласия клиентов на 7,4 млрд рублей, а доля возмещённых средств составила 5,7%. Данные в материале проверены на 14 октября 2026 года.
Вердикт
Отравление истории адресов — редкий случай, когда дорогая атака не трогает ни ключи, ни устройство. Она трогает привычку: смотреть на четыре символа вместо сорока двух. Из редакционной практики: читатели, у которых адрес получателя живёт в отдельном реестре с датой внесения, в этот сценарий не попадают — им нечего копировать из журнала. Перед крупным переводом дороже всего стоит одна минута на сверку полной строки.
Разборы инцидентов и разбор новых схем — в Telegram-канале Cryptium.


Обсуждение
Добавить комментарий