
 81.553
 2.390

Тест восстановления отвечает на два вопроса сразу: открывается ли кошелёк из резервной копии и совпадает ли его состав с эталоном. Отравление истории адресов распознаётся здесь же — по пылевым записям с адресов-двойников в восстановленном журнале. Расхождение после теста читают по матрице причин, а не наугад. Ошибка в слове фразы, неверный пароль-дополнение и другой путь ключей дают разные симптомы.
Как выглядит схема со стороны жертвы
Сюжет начинается с облегчения. Фраза введена, кошелёк открылся, адреса на экране есть — владелец считает проверку пройденной и закрывает приложение. Проверка при этом не пройдена: открылся кошелёк, но какой именно, никто не сверял, а если пароль-дополнение не введён или введён с единственной опечаткой, приложение покажет совершенно другой кошелёк с нулевым балансом и не выдаст ни одного сообщения об ошибке.
Вторая развилка — журнал. После восстановления история подтягивается из цепочки целиком, вместе с подсеянными записями, а локальные пометки получателей не возвращаются. Chainalysis в разборе от 23 октября 2024 года зафиксировала 82 031 подсеянный адрес и 2 774 кошелька, с которых средства ушли на подделки, при суммарных потерях жертв в 69,7 млн долларов. Тест восстановления — удобный момент пересобрать реестр получателей заново по документам.
Третья ловушка тонкая. Владелец видит знакомый первый адрес, успокаивается и не замечает, что часть активов в интерфейсе отсутствует, потому что приложение выбрало другой путь производных ключей или остановило сканирование раньше срока. Доступ к средствам цел. Картинка неполна.
Признаки, по которым распознаётся подмена
Симптомы расходятся по причинам почти однозначно, и это главная польза теста: вместо общего ощущения «что-то не так» владелец получает один из пяти понятных диагнозов, у каждого из которых своё лечение. Матрица ниже снимает большую часть паники.
| Что увидели после восстановления | Вероятная причина | Как проверить и что делать |
|---|---|---|
| Приложение не принимает мнемоническую фразу и сообщает об ошибке. | Опечатка в слове или нарушенный порядок слов: не сошлась контрольная сумма фразы. | Сверить каждое слово со списком стандарта и повторить ввод, не меняя порядок записи. |
| Фраза принята, кошелёк открылся пустым, адреса незнакомые. | Пароль-дополнение не введён или введён с опечаткой: получен другой кошелёк. | Повторить ввод с паролем-дополнением из копии и сверить первый адрес с эталоном. |
| Первый адрес совпал с эталоном, но часть активов не отображается. | Приложение использует другой путь производных ключей либо не поддерживает нужную сеть. | Указать путь из резервной копии вручную или открыть кошелёк в приложении с его поддержкой. |
| Адреса знакомые, баланс меньше ожидаемого, список операций короткий. | Сканирование адресов не завершено или остановилось по лимиту неиспользованных адресов. | Дождаться окончания синхронизации и при необходимости увеличить лимит сканирования. |
| Состав сошёлся, а в журнале лежат пылевые поступления с адресов-двойников. | Это следы подсева, а не дефект восстановления: записи вернулись из цепочки. | Пометить отправителей как недоверенных и пересобрать реестр получателей по документам. |
Проверка за 60 секунд: как распознать отравление истории адресов и протестировать восстановление
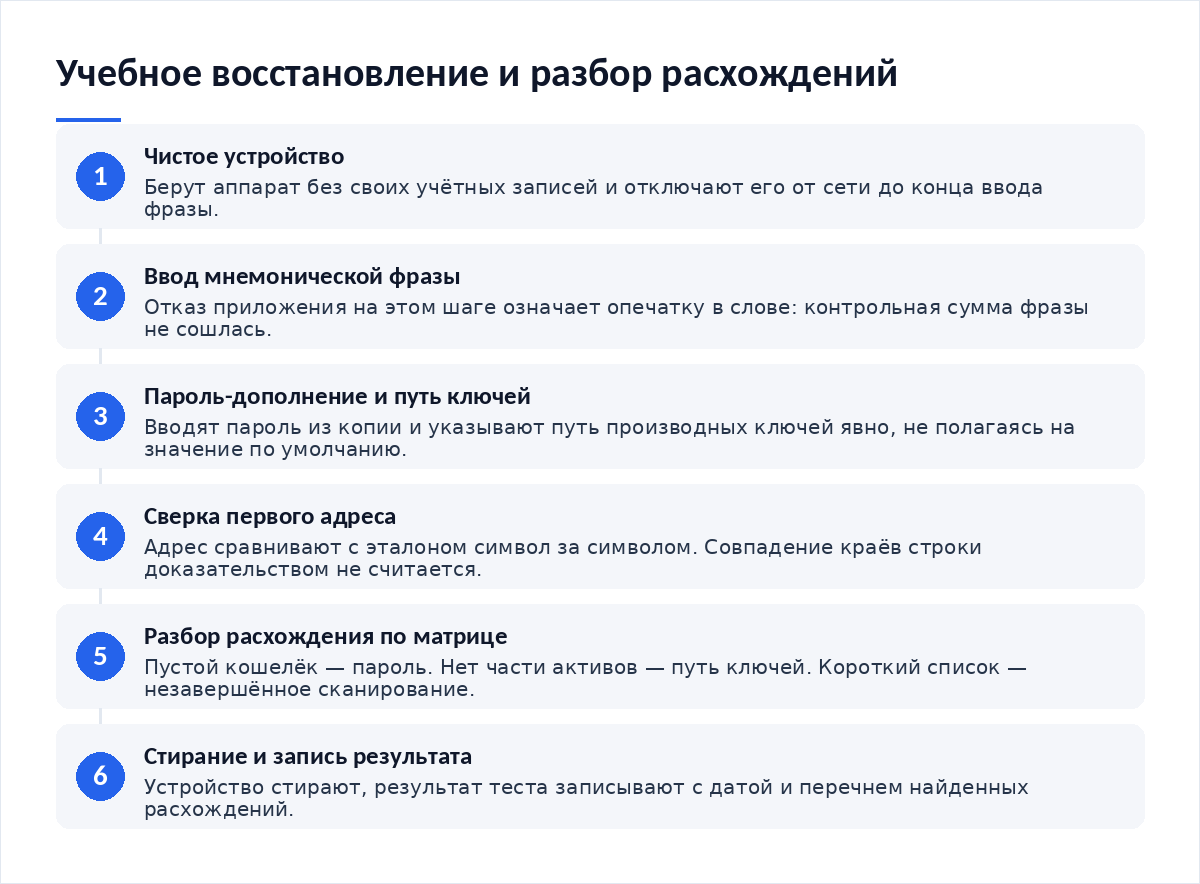
Минутная часть теста — сверка. Длинная часть — подготовка устройства: его выбирают заранее, стирают до начала, отключают от сети и держат под рукой эталон, с которым будут сводить первый адрес и состав активов.
- Возьмите устройство, на котором нет ваших учётных записей, и отключите его от сети до конца ввода.
- Введите мнемоническую фразу. Отказ приложения на этом шаге означает ошибку в словах, а не потерю средств.
- Введите пароль-дополнение и укажите путь производных ключей из резервной копии.
- Сверьте первый адрес кошелька с эталоном символ за символом. Совпадение краёв строки доказательством не считается.
- Дайте синхронизации завершиться и сравните состав активов со снимком, сделанным до теста.
- Пройдите по журналу, отметьте пылевые поступления и сверьте адреса получателей с реестром.
- Стерите устройство, запишите результат теста с датой и перечислите обнаруженные расхождения.
Пошаговые действия, если деньги уже ушли
Если тест выявил чужие исходящие операции, порядок меняется. Сначала фиксация, затем перекрытие доступов, затем обращение.
- Зафиксируйте хеши чужих операций, адреса получателей и высоту блоков по обозревателю.
- Сохраните результат теста восстановления как документ: дата, устройство, расхождения, скриншоты.
- Отзовите разрешения на списание и разорвите сессии подключений кошелька.
- Переведите остаток на кошелёк, созданный из новой мнемонической фразы, если есть признаки утечки ключа.
- Подайте заявление в полицию: обращение в электронной форме принимают на официальном сайте МВД, срок рассмотрения — 30 дней по Федеральному закону от 02.05.2006 № 59-ФЗ.
Как закрыть дыру, чтобы не повторилось
Тест становится полезным, когда у него есть эталон, график и протокол записи результата, а копия после каждого теста дополняется тем, чего в ней не хватило. Четыре правила делают из разового упражнения процедуру.
- Снимите эталон до первого теста: первый адрес, расширенный публичный ключ, путь ключей, балансы по сетям, дата.
- Проводите тест по графику — раз в полгода и после каждого изменения состава копии. Запись о дате теста храните вместе с копией.
- Готовьте устройство заранее, а не в момент тревоги. Здесь помогает разбор о том, как выделить отдельное устройство под криптооперации и настроить уведомления.
- Разберите смежные сценарии: защиту аккаунта от схем с восстановлением доступа, план на потерю в опорном материале о том, как распознать отравление истории адресов и подготовиться к худшему сценарию, и работу со следами в разборе о том, как проследить движение украденных средств и подготовиться к худшему сценарию.
Чек-лист
- Эталон снят до теста.
- Устройство чистое и отключено от сети.
- Фраза принята приложением без ошибок.
- Пароль-дополнение введён из копии.
- Путь производных ключей указан явно.
- Первый адрес сверен целиком.
- Состав активов сошёлся со снимком.
- Пылевые записи помечены, реестр пересобран.
- Устройство стёрто, результат записан с датой.
Частые вопросы
Кошелёк открылся пустым — средства потеряны?
Чаще всего нет. Пустой кошелёк при принятой фразе означает, что вы открыли другой кошелёк: не введён пароль-дополнение либо в нём опечатка. Контрольной суммы у пароля нет, поэтому ошибки на экране не будет. Повторите ввод с паролем из копии и сверьте первый адрес с эталоном.
Опасно ли вводить мнемоническую фразу для теста?
Риск снижают условиями, а не отказом от теста. Устройство берут без своих учётных записей, сеть отключают до окончания ввода, после теста память устройства стирают. Непроверенная копия опаснее проверенной: расхождение в пути ключей или в пароле обнаруживается в спокойной обстановке дешевле, чем в момент потери основного аппарата.
Как часто проводить тест восстановления?
Разумный ритм — раз в полгода и дополнительно после любого изменения копии: смена пароля-дополнения, добавление сети, переход на другое приложение. Каждый тест завершают записью: дата, устройство, что сошлось, что разошлось. Без такой записи следующий тест начинается с нуля и повторяет уже решённые вопросы.
Нужно ли при тесте проверять историю получателей?
Да, это удобный момент. Восстановленный журнал приходит из цепочки без ваших пометок, поэтому подсеянные адреса в нём выглядят как обычные записи. Пройдите по списку, отметьте пылевые поступления как недоверенные и сверьте адреса постоянных получателей с реестром и первичными документами, по которым эти адреса когда-то попали в работу. Так тест закрывает ещё и сценарий подмены адреса.
- Как распознать отравление истории адресов и подготовиться к худшему сценарию — опорный разбор кластера.
- Как выделить отдельное устройство под криптооперации и настроить уведомления — подготовка устройства для теста.
- Как защитить аккаунт от схем с восстановлением доступа — схемы вокруг восстановления доступа.
- Как проследить движение украденных средств и подготовиться к худшему сценарию — что делать при чужих операциях в журнале.
Внешнюю фактуру стоит брать у регулятора и у профильных аналитиков: обзор операций без добровольного согласия клиентов за I квартал 2026 года Банка России и разбор кампании отравления адресов от Chainalysis. По обзору Банка России, опубликованному 14 мая 2026 года, в I квартале 2026 года зафиксировано 495 761 операция без добровольного согласия клиентов на 7,4 млрд рублей при доле возмещённых средств 5,7%. Данные в материале проверены на 14 октября 2026 года.
Вердикт
Непроверенная резервная копия — это обещание, а не гарантия. Тест превращает обещание в факт и заодно показывает, насколько полно описана копия: слова почти всегда в порядке, а пароль-дополнение и путь ключей теряются регулярно. Из обращений читателей видно закономерность: те, кто хотя бы раз развернул кошелёк на чистом устройстве и свёл состав с эталоном, в дальнейшем не путают потерю доступа с неполной картинкой. Полчаса на тест стоят спокойствия на год.
Разборы схем и свежие инциденты — в Telegram-канале Cryptium.

Обсуждение
Добавить комментарий