
 85.873
 2.740
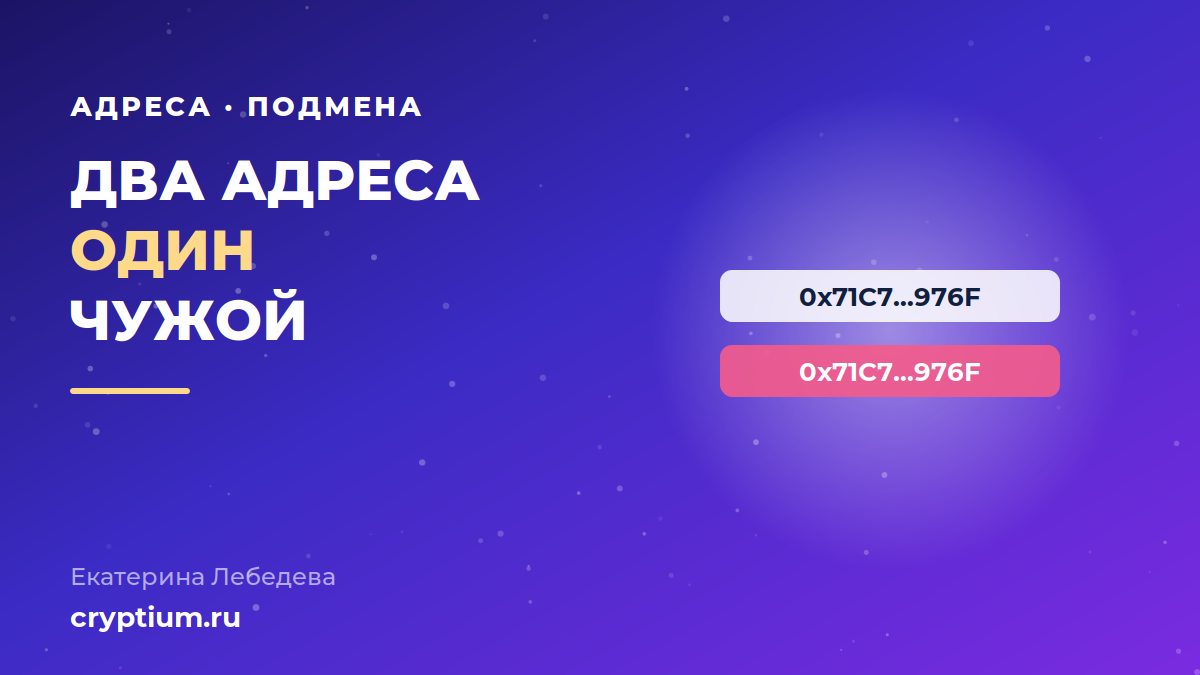

Отравление адреса — атака без взлома. Атакующий подбирает адрес, у которого совпадают первые и последние символы с адресом вашего контрагента, отправляет туда пыль на копейку, и транзакция появляется в вашей истории Etherscan. Дальше расчёт на привычку.
Вы копируете адрес из истории, а не из переписки. Отправляете деньги. Всё.
Возврата не будет.
Почему ловятся опытные
Из-за скорости.
Новичок сверяет адрес целиком, потому что боится. Человек с пятилетним стажем сверяет четыре символа в начале и четыре в конце — этого хватает в 99% случаев, а атака рассчитана ровно на оставшийся процент.
Второй фактор — интерфейсы. MetaMask, Rabby, Etherscan и почти все остальные сокращают адрес до вида 0x71C7…976F — подделка выглядит идентично оригиналу ровно в том объёме, который показан на экране, и никакой внимательности тут не хватит, потому что показывать больше просто нечего.
Отдельная разновидность — подмена через смарт-контракт с нулевым переводом. Транзакция на 0 токенов от вашего имени на адрес злоумышленника попадает в историю, выглядит как ваш прошлый платёж и не требует подписи вовсе — стандарт ERC-20 такое допускает, а Etherscan честно её отображает.
Что помогает
Адресная книга. Один раз внесли проверенный адрес с меткой, дальше берёте только оттуда — в MetaMask, Rabby и Safe такая функция есть.
Тестовый перевод на $1 перед крупной суммой — банально, зато работает. При комиссии в $0,02 на Base это дешевле любой страховки. Сверка всех 42 символов, а не сокращения, при суммах, которые больно потерять. И отключение отображения пылевых транзакций там, где кошелёк это умеет.
Мой личный порядок: адреса контрагентов живут в книге, новые получаю по Signal или Telegram и подтверждаю голосом. Паранойя дешевле перевода не туда — такие транзакции необратимы, и вернуть их нельзя ни через кого.
Почему я держу контроль над ключами и процессами у себя, объясняла в тексте Почему Self-Custody важнее, чем когда-либо.


Обсуждение
Добавить комментарий