
 81.657
 2.444

Проверить подлинность аппаратного кошелька и проверить каждый шаг — значит разбить приёмку на отдельные пункты и зафиксировать результат каждого: источник покупки, состояние упаковки, отсутствие прошивки при первом включении, криптографическую аттестацию защищённого элемента, подпись прошивки загрузчиком и свежую генерацию секрета. Пропущенный пункт следующим не закрывается. Каждый шаг отвечает за свой класс подмены, и вместе они дают цепочку, а не впечатление.
Под какой сценарий подбирается пошаговая приёмка
Глубина протокола зависит от происхождения. Заказ в официальном магазине производителя проходит короткий цикл: аттестация, подпись прошивки, генерация секрета. Покупка у авторизованного продавца добавляет пункт про состояние посылки и сроки доставки.
Отдельный сценарий — устройство с рук, из объявления или в подарок. Здесь предыдущий владелец мог оставить себе запись секрета, и аттестация этого не покажет: чип подлинный, прошивка подписана, а слова лежат в чужом блокноте. Единственный рабочий ответ — полная очистка и генерация нового секрета на месте.
Третий сценарий — рабочее устройство, которое давно лежало в ящике. Протокол тот же, но добавляется сверка версий и состояния загрузчика, а порядок обновления стоит освежить до того, как вы подключите кошелёк: как обновить прошивку и не потерять доступ к средствам — отдельный разбор. И общее правило остаётся. Самостоятельное хранение не предусматривает арбитра, который отменит перевод.
Сравнение шагов: что подтверждает каждый и что остаётся вне
Таблица ниже — суть подхода. У каждого шага своя зона ответственности. И своя слепая зона.
| Шаг приёмки | Что подтверждает | Чего не подтверждает | Признак провала |
|---|---|---|---|
| Источник поставки | Что посылка пришла по цепочке производителя или авторизованного продавца | Отсутствие вскрытия в пути и физических вмешательств | Продавца нет в официальном списке, трек меняет маршрут |
| Состояние упаковки | Что следов грубого вскрытия нет | Подлинность начинки: пломбу подделать дешевле, чем чип | Переклеенная плёнка, вскрытый пакет, лишние царапины |
| Отсутствие прошивки на старте | Что устройство не инициализировали до вас | Подлинность самого чипа | Готовый PIN, готовый кошелёк, лист с «вашими» словами в коробке |
| Аттестация защищённого элемента | Что чип выпущен производителем и отвечает на случайный запрос своим ключом | Отсутствие посторонних компонентов при целом чипе | Приложение сообщает о неподтверждённой подлинности |
| Подпись прошивки загрузчиком | Что код подписан ключом вендора | Доверие к хосту, через который идёт подключение | Предупреждение о неподписанной или сторонней прошивке |
| Генерация секрета при вас | Что запись создана на устройстве и показана только на его экране | Сохранность записи после того, как вы её переписали | Слова приходят от продавца или появляются на экране хоста |
Полезно держать в голове ограничение аттестации, которое производитель называет сам: проверка подлинности не выявляет несанкционированных физических изменений оборудования, если исходный защищённый элемент остался на месте. Отсюда и требование к источнику поставки.
Как проверить подлинность аппаратного кошелька: каждый шаг с фиксацией
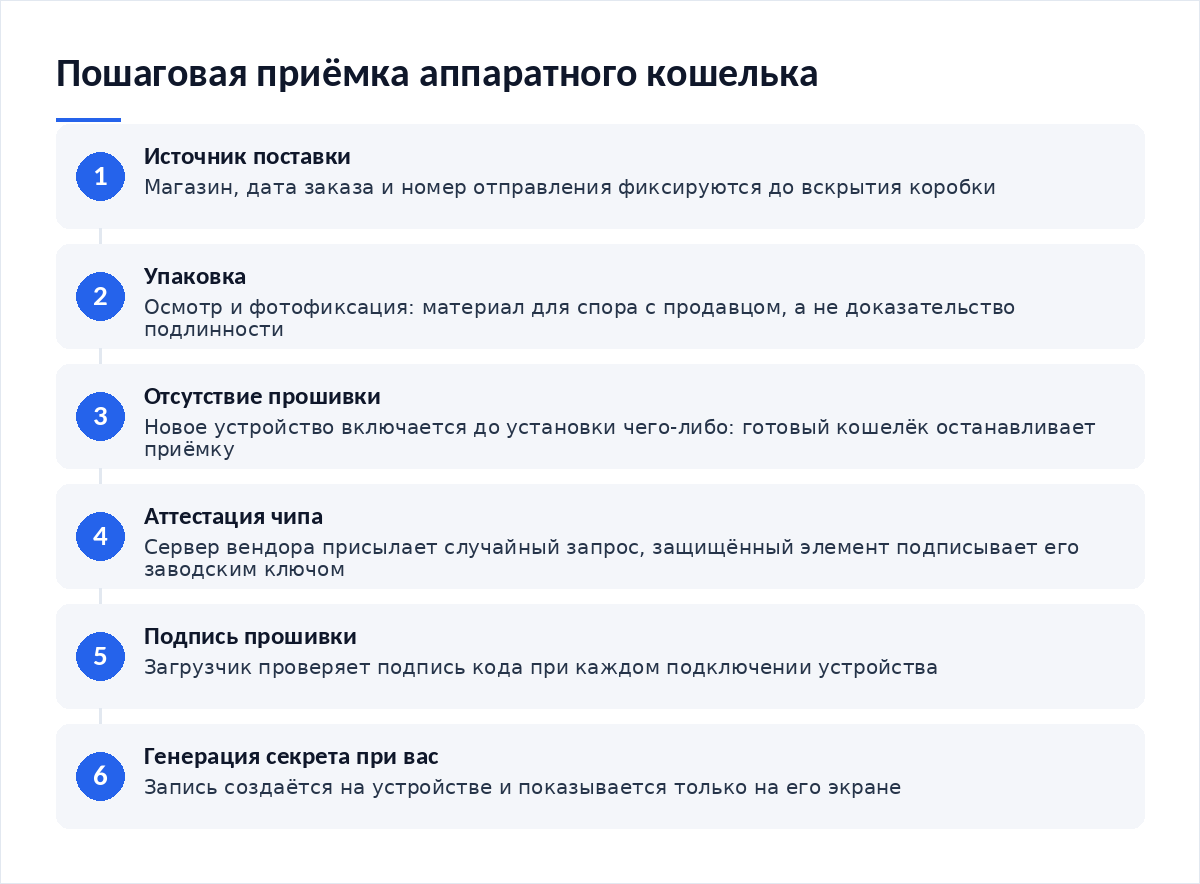
- Запишите, откуда устройство. Магазин, дата заказа, номер отправления. Пункт заполняется до вскрытия коробки, иначе память подстроится под ответ.
- Осмотрите упаковку при свете и сфотографируйте её. Фото — не доказательство. Это материал для спора с продавцом.
- Включите устройство до установки чего-либо и посмотрите, что оно показывает. Аппаратные кошельки Trezor поставляются без прошивки, и её установка — часть настройки; готовая прошивка на новом устройстве означает остановку приёмки.
- Прогоните криптографическую аттестацию в приложении производителя. Механика одна: сервер вендора присылает случайный запрос, защищённый элемент подписывает его заводским ключом, ответ проверяется по заводскому сертификату. Результат зафиксируйте.
- Установите прошивку и дождитесь, пока загрузчик проверит её подпись. Загрузчик делает это при каждом подключении, а приложение принимает устройство лишь с подписанным кодом.
- Сгенерируйте секрет на устройстве и перепишите слова с его экрана. Каждое слово ищите в списке BIP-39: позиций в нём 2048, и первых четырёх букв хватает для опознания.
Резервная копия и проверка восстановления
Копия делается после того, как все шесть пунктов закрыты, и ни минутой раньше. Логика жёсткая по следствиям: если устройство не подтвердило подлинность, записанные с его экрана слова могут быть известны заранее, и такая копия защищает чужой кошелёк, а не ваш.
Сверку восстановления оставьте отдельным пунктом плана. Здесь достаточно зафиксировать первый адрес получения и путь деривации — это позволит позже убедиться, что запись воспроизводит тот же кошелёк.
Типовые ошибки, которые стоят денег
Ошибка первая — считать пломбу проверкой. Голограмма и плёнка стоят копейки. Они сужают круг подделок, но не доказывают подлинность чипа.
Ошибка вторая — закрывать шаги задним числом. Владелец включает устройство, настраивает кошелёк, переводит средства, и лишь потом открывает приложение, чтобы «посмотреть аттестацию». Если проверка не пройдёт, средства уже лежат на кошельке неизвестного происхождения.
Ошибка третья — проверять подлинность на непонятном хосте: аттестация идёт через приложение, а приложение берут с официального сайта и сверяют подпись дистрибутива, иначе проверка ничего не стоит. Фальшивая программа покажет любую картинку.
Ошибка четвёртая — пропустить пункт о свежести секрета. Устройство может быть подлинным и при этом хранить чужой секрет, если его инициализировали до вас. Очистка и повторная генерация закрывают этот риск за пять минут.
Ошибка пятая — оставить на новом кошельке незнакомые поступления. Мелочь приходит сама и используется для анализа ваших адресов: как распознать пылевую атаку и что делать с полученной мелочью, стоит прочитать до первого перевода.
Что делать, если шаг не прошёл или доступ потерян
Провал шага — не повод настраивать кошелёк «пока так». Порядок обратный: устройство отключается, средства на него не заводятся, с продавцом открывается спор. Если устройство уже использовалось, а сомнения появились позже, считайте секрет скомпрометированным и переносите активы на новый, заведомо проверенный кошелёк — порядок такого переноса описан в разборе про миграцию активов на аппаратное устройство.
Утрата доступа при подтверждённой подлинности решается проще. Есть запись — кошелёк восстанавливается на другом устройстве. Нет записи и нет устройства — доступа не будет: ключей у поддержки нет, и обращение к ней ничего не меняет.
Чек-лист пошаговой приёмки
- Источник поставки записан до вскрытия коробки.
- Упаковка осмотрена и сфотографирована.
- Устройство включено до установки прошивки.
- Готового PIN-кода и готового кошелька нет.
- Аттестация защищённого элемента пройдена, результат зафиксирован.
- Прошивка установлена и принята загрузчиком по подписи.
- Секрет сгенерирован при вас и показан только на экране устройства.
- Каждое слово записи опознано в списке BIP-39.
- Первый адрес получения и путь деривации выписаны.
Частые вопросы
Можно ли ограничиться одной аттестацией и не проверять остальное?
Нет. Аттестация отвечает за подлинность чипа и ничего не говорит о том, кто знает секрет и целы ли остальные компоненты. Производитель прямо указывает, что проверка не выявляет физических вмешательств при сохранном защищённом элементе. Поэтому шаги и считают по отдельности.
Что считать провалом шага про упаковку?
Переклеенная плёнка, следы вскрытия, несовпадение комплектации с описанием на сайте производителя, вложенный лист со словами. Любой из этих признаков останавливает приёмку. Сам по себе он не доказывает подмену, но дальше работать с таким устройством без спора с продавцом нерационально.
Нужно ли повторять проверку подлинности позже?
Да, при событиях: смена хоста, обновление прошивки, долгий перерыв в использовании, любая нештатная ситуация. Аттестация занимает минуту и выполняется из приложения производителя. Фиксируйте дату и результат.
Как проверить устройство модели без защищённого элемента?
Опирайтесь на остальные шаги: официальный источник поставки, отсутствие прошивки на старте, подпись прошивки загрузчиком, генерация секрета при вас. Вес каждого пункта в этом случае выше. Список моделей с защищённым чипом сверяйте на сайте производителя.
- Что такое самостоятельное хранение и какую ответственность оно даёт — почему приёмку никто не проверит за вас.
- Как обновить прошивку аппаратного кошелька и не потерять доступ к средствам — шаг про подпись прошивки подробно.
- Как правильно мигрировать активы на аппаратное устройство — порядок действий, если приёмка провалена позже.
- Как распознать пылевую атаку на кошелёк и что делать с полученной мелочью — что делать с незнакомыми поступлениями.
Механику аттестации производитель описывает открыто: модель угроз Ledger Donjon по подлинности устройства разбирает запрос-ответ и границы проверки, а справка Trezor о безопасности устройства перечисляет признаки, при которых кошелёк использовать нельзя.
Вердикт
Пошаговая приёмка ценна не числом пунктов, а тем, что каждый закрывает отдельный риск и фиксируется до следующего. Из редакционной практики: там, где владелец не записал результаты, через месяц он не может сказать, проходил ли аттестацию вообще. Заведите короткий журнал на шесть строк. Это дешевле любой потери и занимает пятнадцать минут.
Разборы по приёмке устройств и проверка фактуры — в Telegram-канале Cryptium.


Обсуждение
Добавить комментарий