
 82.805
 2.441
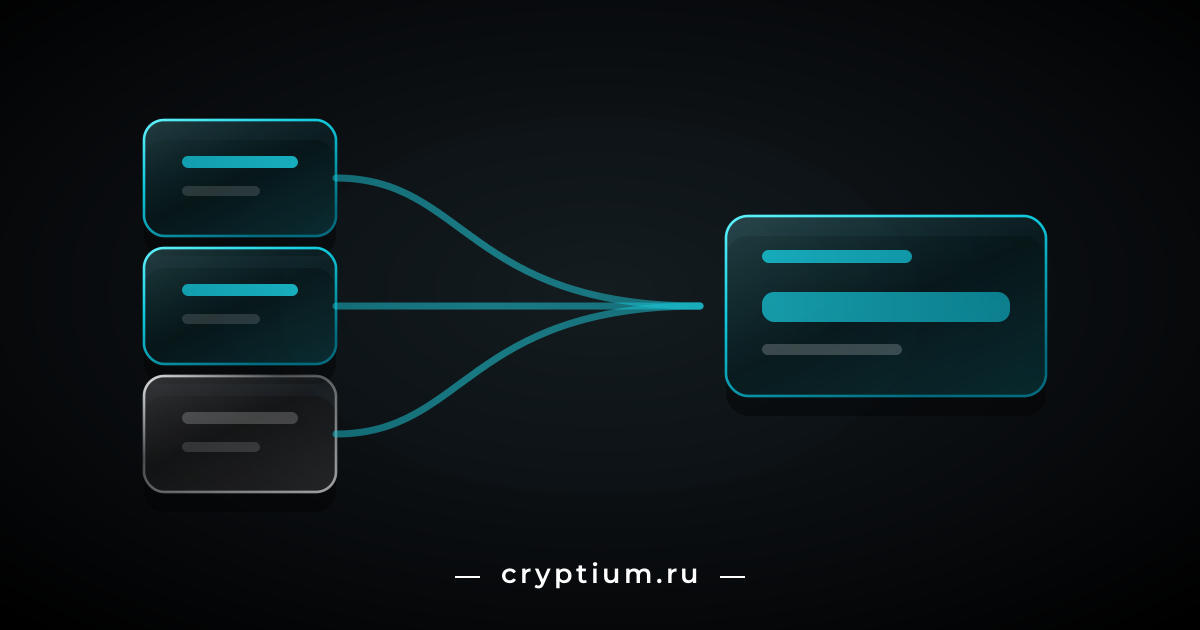

MPC-кошелёк убирает не саму защиту, а единую точку отказа: приватный ключ не существует целиком ни в одном месте, а подпись собирается из нескольких частей, которые никогда не встречаются вместе. Отсюда исчезновение привычной фразы восстановления — восстанавливать нечего, потому что цельного секрета попросту нет. Взамен появляются другие вопросы: кто хранит вторую часть, что будет при её потере и можно ли уйти от поставщика.
Что происходит вместо обычной подписи
Разница станет понятнее при сравнении с привычной схемой хранения.
В обычном кошельке есть один приватный ключ. Он выводится из фразы, лежит на устройстве целиком и подписывает транзакцию сам по себе, а потому тот, кто получил этот ключ, получил разом и все средства.
В MPC-кошельке ключ разделён. Части хранятся у разных сторон, подпись формируется совместным вычислением: каждая сторона вносит свой вклад, но собранного ключа не возникает ни на одном устройстве ни на секунду.
Пороговая подпись — способ подписать транзакцию силами нескольких участников без сборки полного ключа. Настраивается порог. Компрометация одной части не даёт злоумышленнику ничего, а её потеря не блокирует доступ.
Чем это отличается от других схем
| Схема | Где ключ | Что при утечке одной части |
|---|---|---|
| Обычный кошелёк | Целиком на одном устройстве | Потеря всех средств |
| Мультиподпись | Несколько полностью отдельных ключей | Средства защищены, но схема видна в сети |
| MPC-кошелёк | Частями у нескольких разных сторон | Средства защищены, в сети виден один адрес |
| Смарт-аккаунт | Ключ плюс программа с заданными правилами | Зависит от настроенных ограничений |
Разница между второй и третьей строкой тонкая. Мультиподпись реализована в самом блокчейне, и её условия видны всем, тогда как пороговая подпись собирается вне сети, а сам адрес при этом выглядит совершенно обычным.
Со смарт-аккаунтами MPC не конкурирует. Одно про то, как хранится ключ, другое про правила его использования, и устройство смарт-аккаунтов разобрано отдельно.
Кто хранит части
Это главный вопрос при выборе.
- Одна часть на вашем устройстве, вторая у поставщика услуги — самый частый вариант.
- Одна у вас, вторая у поставщика, третья в отдельном резервном хранилище.
- Части распределены между вашими собственными устройствами, без внешней стороны.
- Части хранятся у нескольких независимых организаций, выбранных вами самими.
Первый вариант распространён и удобен. Он же определяет главный риск: без второй части вы не подпишете ничего, а уход поставщика с рынка или блокировка аккаунта превращаются в проблему доступа к средствам.
Вопрос при выборе один: что произойдёт, если поставщик исчезнет завтра. У добросовестных решений есть механизм аварийного экспорта — процедура, которая позволяет собрать полноценный ключ из имеющихся у вас частей и затем импортировать его в любой обычный кошелёк. Нет механизма или он описан туманно — значит, вы получили зависимость от чужой компании. Проверяйте до внесения средств.
Что заменяет фразу восстановления
Схема восстановления строится иначе.
Обычно используется связка из нескольких элементов: вход по устройству, резервная копия вашей части в облаке под паролем, дополнительный фактор и процедура подтверждения личности у поставщика.
Отсюда неочевидное следствие. Безопасность такого кошелька опирается на вашу почту, устройство и пароль от резервной копии — то есть на то же, на чём держится безопасность обычных сервисов, а не на клочок бумаги в сейфе.
Что проверить перед внесением средств. Механизм аварийного экспорта и его пошаговое описание в документации. Схему распределения частей: сколько их, у кого, какой порог. Порядок восстановления при потере устройства. Что видит поставщик: может ли он подписать транзакцию без вас. И сценарий закрытия сервиса: сколько времени даётся на вывод средств.
Четвёртый пункт критичен. Если порог достигается частями, которые обе находятся у поставщика, кошелёк перестаёт быть некастодиальным по существу, как бы он ни назывался в рекламе.
Кому подходит, а кому нет
- Тем, кто теряет бумажки и боится за сохранность фразы, — да, риск смещается.
- Командам и семьям с совместным доступом — да, порог подписи решает задачу.
- Для сумм, которыми вы активно оперируете каждую неделю, — вполне подходит.
- Для долгого хранения крупной суммы — сомнительно из-за зависимости от поставщика.
- Тем, кто хочет полной независимости от третьих лиц, — нет, кроме схем без внешней стороны.
- Для первого кошелька новичка — спорно: удобно, но труднее понять устройство.
Четвёртая строка требует пояснения. Для многолетнего хранения предпочтительнее конструкция, которая не зависит от существования конкретной компании: порядок консервации обычного кошелька разобран в отдельном материале.
Как выглядит настройка на практике
Процедура отличается от привычной, и первые шаги сбивают с толку тех, кто ждёт экрана с двенадцатью словами.
- Установка приложения по ссылке с официального сайта самого поставщика.
- Регистрация с привязкой почты и второго фактора — не на SMS.
- Генерация вашей части ключа прямо на устройстве, без передачи её вовне.
- Создание резервной копии этой части и её защита отдельным паролем.
- Проверка порядка восстановления на другом устройстве до внесения средств.
- Пробная операция на минимальную сумму с проверкой в обозревателе.
Пятый пункт пропускают напрасно. Здесь он играет ту же роль, что проверка фразы в обычном кошельке: пока вы не восстановили доступ на пустом кошельке, вы не знаете, восстановите ли его вообще.
Что остаётся неизменным
Отказ от фразы восстановления не отменяет большинства прежних рисков.
Выданные разрешения работают так же. Подписав право распоряжаться токеном, вы отдаёте его независимо от того, как устроен ваш ключ. Порядок отзыва разобран здесь.
Ошибка в адресе получателя необратима. Фишинг работает так же: вас обманывают не на этапе хранения ключа, а на этапе подписи, и проверка того, что именно вы подписываете, остаётся целиком вашей задачей.
Что записать при переходе на такую схему: название поставщика и версию решения, число частей ключа и порог подписи, где хранится каждая часть, процедуру аварийного экспорта со ссылкой на инструкцию, порядок восстановления при потере устройства, дату последней проверки этого порядка. Шесть строк на кошелёк. Проверять восстановление здесь нужно так же, как проверяют фразу в обычном кошельке, — на пустом кошельке и до внесения средств.
Частые вопросы
Это некастодиальный кошелёк или нет
Зависит от схемы, и однозначного ответа для всех решений нет. Если порог недостижим без вашей части, поставщик не может распоряжаться средствами — это некастодиальная конструкция. Если у него достаточно частей для самостоятельной подписи, называть кошелёк некастодиальным некорректно, как бы это ни подавалось в описании продукта.
Что будет, если я потеряю телефон
В рабочей схеме это решаемо: восстанавливаете свою часть из резервной копии на новом устройстве и подтверждаете личность у поставщика. Проблема возникает, когда резервной копии нет, а порог требует именно вашей части. Поэтому порядок восстановления проверяют заранее, а не в момент потери.
Можно ли перенести такой кошелёк в обычный
Только если предусмотрен аварийный экспорт: он собирает полный ключ из ваших частей, после чего его можно импортировать в любой поддерживающий кошелёк. Без такого механизма перенос невозможен в принципе, и это первое, что стоит выяснить при выборе решения.
Частые заблуждения
- «Нет фразы — значит, нечего украсть»: украсть можно доступ к вашей части.
- «Это точно некастодиально»: зависит от того, где лежат части и каков порог.
- «Поставщик не видит моих средств»: баланс и историю он видит всегда.
- «Резервная копия не нужна»: без неё потеря устройства становится проблемой.
- «Схема защищает от мошенников»: подпись вредной транзакции пройдёт штатно.
- «Можно перенести в любой кошелёк»: только при наличии аварийного экспорта.
Третий пункт стоит проговорить. Поставщик по определению видит ваши адреса, балансы и операции, потому что участвует в подписи каждой транзакции, — и это отдельный вопрос приватности, не связанный с сохранностью средств.
Что спросить у поставщика до регистрации
Список короткий, а ответы на него определяют, стоит ли вообще начинать.
Сколько частей ключа существует и где хранится каждая. Достижим ли порог без вас. Есть ли аварийный экспорт, описанный пошагово в открытой документации, а не на словах в переписке с поддержкой. И что произойдёт при закрытии сервиса.
Отдельно спросите про восстановление. Не «есть ли оно», а как именно оно устроено: что нужно предъявить, сколько времени занимает, что делать при потере доступа к почте.
Ответы ищите в документации. Обещание сотрудника поддержки документом не является, а при закрытии сервиса спрашивать будет уже некого и не с кого.
Стоит ли переходить с обычного кошелька
Вопрос решается не сравнением технологий, а сценарием использования.
Если обычный кошелёк работает и фраза надёжно записана на металле в двух местах, переходить незачем: вы поменяете понятный риск потери бумаги на менее понятный риск зависимости от компании. Схема с фразой существует пятнадцать лет, и её слабые места изучены.
Переход оправдан там, где обычная схема даёт сбой. Совместный доступ нескольких человек, регулярные операции с телефона, работа команды с общими средствами, страх потерять единственный носитель — во всех этих случаях распределение частей решает реальную задачу.
И промежуточный вариант, о котором забывают. Никто не мешает держать оба кошелька сразу: долгую позицию на обычном с фразой на металле, оперативные средства на MPC — разделение хранения по уровням риска разобрано отдельно.
Коротко
MPC убирает единую точку отказа. Ключ не существует целиком. Подпись собирается из частей, а фразы восстановления нет за отсутствием цельного секрета. Взамен появляется зависимость от того, у кого лежат остальные части, и главный вопрос при выборе решения звучит так: что будет, если поставщик исчезнет завтра. Аварийный экспорт отличает рабочее решение от красивой привязки к поставщику, а всё остальное — разрешения, ошибки в адресах, фишинг — работает ровно так же, как в обычном кошельке.
Что дальше
Найдите раздел про аварийный экспорт. Пройдите процедуру до конца на пустом кошельке — только так вы узнаете, работает ли она вообще у выбранного вами поставщика услуги.
Следите за тем, где лежат части ключа: современные подходы к управлению доступом развиваются в сторону отказа от единственного секрета, но зависимость от посредника при этом никуда не исчезает. Базовые правила цифровой гигиены остаются в силе при любой схеме хранения.
Разборы и практические инструкции выходят в нашем канале: t.me/cryptiumru.


Обсуждение
Добавить комментарий