
 81.866
 2.396


Обновить прошивку аппаратного устройства и проверить официальность источника — значит не доверять проверку себе. Подпись образа сверяет загрузчик внутри устройства при каждом включении, и сделать это за него владелец не может. Задача владельца другая: убедиться, что проверяющий подлинный. Отсюда порядок — подтвердить подлинность самого устройства, взять образ у производителя, прочитать отпечаток с экрана загрузчика и сверить его с опубликованным.
Кто проверяет подпись и почему это не владелец
Представление о проверке источника обычно сводится к адресной строке браузера: открыл сайт производителя, увидел замок, скачал файл, поставил. На деле так проверяется домен. Не образ. Между доменом и ключами устройства лежат три разные проверки, и выполняют их три разных участника.
Первая проверка идёт внутри устройства и владельцу не делегируется: загрузчик сверяет подпись образа при каждом запуске, и на устройствах SatoshiLabs эта схема построена на подписи Ed25519 с хешированием BLAKE2s, что следует из документации по стадиям загрузки на 14 октября 2026 года. Образ с чужой подписью не запустится. Образ, подписанный ключом разработчика, устройство примет и при этом сотрёт хранимый секрет. Это защита от подмены, а не дефект.
Вторая проверка — подлинность защищённого элемента. У устройств с таким элементом при обновлении операционной системы сервер производителя отправляет запрос, элемент отвечает подписью на ключе, выданном при производстве, а подпись сверяется по корню доверия производителя. Секрет наружу не выходит. Ответ либо сходится, либо нет.
Третья проверка открыта всем и не требует устройства вовсе: сборка прошивки у части производителей воспроизводима, то есть собранный из исходников образ совпадает с официальным после того, как из обоих вынесено поле подписи. Отпечаток считают именно так. Иначе подпись исказила бы хеш, и сравнение потеряло бы смысл. Подробнее об ответственности владельца за такие решения — в разборе самостоятельного хранения и его ответственности.
Три уровня проверки: кто что может подтвердить
| Уровень | Кто проверяет | Что подтверждается | Чего не подтверждается |
|---|---|---|---|
| Подпись образа прошивки — проверка выполняется при каждом включении устройства и не зависит ни от компьютера, ни от телефона, ни от того, откуда владелец взял файл. | Загрузчик внутри устройства. | Образ подписан ключом производителя. | Что образ свежий, а не прошлогодний. |
| Подлинность защищённого элемента — запрос от сервера производителя и ответ подписью на ключе, который записан в элемент при производстве и наружу не выдаётся. | Защищённый элемент и сервер. | Устройство выпущено производителем. | Что устройство не вскрывали физически. |
| Воспроизводимая сборка — независимая пересборка прошивки из опубликованных исходников с последующим сравнением отпечатка, у которого обнулено поле подписи. | Сторонние исследователи. | Опубликованный код соответствует образу. | Что сборка у вас выполнена честно. |
| Источник файла — домен производителя, подпись страницы сертификатом и имя издателя в магазине приложений, то есть внешние признаки до запуска образа. | Владелец устройства. | Файл взят с ресурса производителя. | Что файл по дороге не подменён. |
| Отпечаток образа на экране загрузчика — строка, которую устройство показывает перед запуском и которую владелец сверяет с опубликованным значением выпуска. | Владелец, глазами по экрану. | Запущен ровно тот выпуск, что объявлен. | Что выпуск свободен от дефектов. |
Как проверить официальность источника перед обновлением
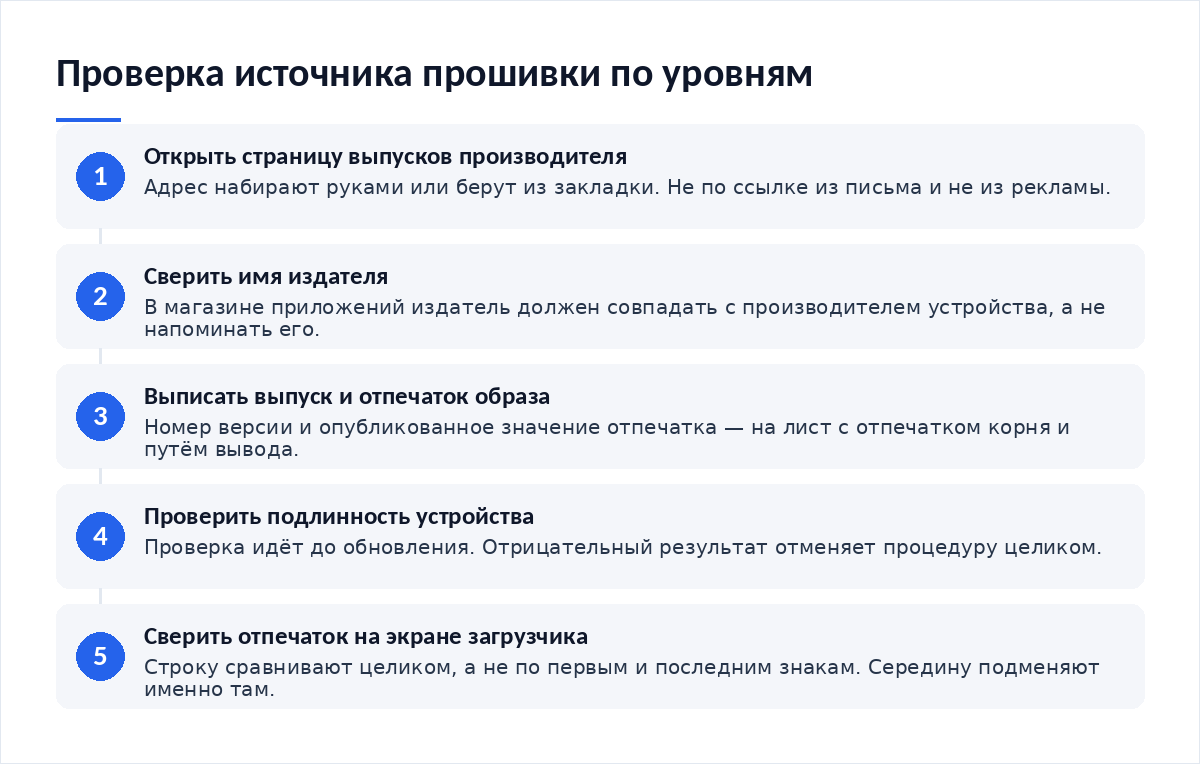
Порядок выстроен от внешнего к внутреннему, и ни один шаг не заменяет следующий: домен не доказывает подпись, подпись не доказывает версию, версия не доказывает отсутствие дефектов. Каждый шаг закрывает свой класс подмены. Пропуск шага оставляет класс открытым.
- Откройте страницу выпусков на домене производителя, набрав адрес руками либо из закладки, а не переходом из письма, сообщения или поисковой рекламы.
- Сверьте имя издателя. В магазине приложений оно должно совпадать с производителем устройства.
- Выпишите с этой страницы номер выпуска и опубликованный отпечаток образа, если производитель его публикует, на тот же лист, где записаны отпечаток корня и путь вывода.
- Запустите проверку подлинности устройства в приложении-компаньоне до обновления и зафиксируйте результат: отказ на этом шаге отменяет всю процедуру.
- Поставьте обновление и не отключайте устройство до конца записи, затем прочитайте экран загрузчика и сверьте показанный отпечаток с выписанным значением.
- Сверьте отпечаток корня и первый адрес получения с листом, а предложение настроить кошелёк заново отклоните.
Резервная копия на случай, если проверка не прошла
Проверка подлинности имеет смысл лишь тогда, когда у владельца есть что делать с отрицательным результатом, и единственный ответ здесь — рабочая запись seed-фразы, проверенная заранее на другом устройстве. Иначе отказ превращается в тупик. Устройство под подозрением, а переносить ветку некуда.
Проверку записи делают до обновления, а не после отказа. Берётся второе устройство либо отдельный профиль приложения, вводится фраза, выставляется путь с листа, сверяется отпечаток корня. Как слова превращаются в корневой ключ, разобрано в материале про стандарт BIP-39 и 24 слова восстановления.
Типовые ошибки, которые стоят денег
- Переход на страницу обновления по ссылке из письма о срочной уязвимости: письмо имитирует уведомление производителя, а домен в ссылке отличается одним символом или доменом верхнего уровня.
- Установка приложения-компаньона по поисковой рекламе. Имя издателя там произвольное.
- Трактовка отказа проверки подлинности как сбоя связи с последующим повтором обновления, тогда как отказ требует остановки процедуры и обращения к производителю.
- Сравнение отпечатка по первым и последним знакам. Середину подменяют именно поэтому.
- Покупка устройства у перепродавца с уже настроенным кошельком и готовой фразой в комплекте, после чего любая проверка подписи теряет смысл.
- Ввод фразы в устройство, не прошедшее проверку.
Что делать, если проверка подлинности не прошла
Останавливаться, а не повторять. Повторный запуск обновления при отрицательном результате ничего не выясняет и расходует единственное, что у владельца пока есть: нетронутую ветку адресов и неразглашённую запись фразы.
Сначала отделите отказ связи от отказа проверки. Первый сопровождается сообщением о сети либо о недоступности сервера и повторяется не всегда. Второй воспроизводится устойчиво и формулируется как непройденная проверка подлинности. Смените кабель, порт и компьютер — если результат не изменился, причина в устройстве.
Дальше действуют по одному правилу: ветку поднимают из записанной фразы на другом, доверенном устройстве, а подозрительный аппарат к ключам больше не подключают и фразу в него не вводят. Деньги при этом остаются доступны. Фраза не затронута. Обратитесь к производителю с серийным номером и описанием отказа, а порядок долгосрочного хранения после такого инцидента стоит пересобрать по разбору как организовать хранение криптовалюты, если держите активы годами.
Чек-лист проверки источника
- Страница выпусков открыта с домена производителя, набранного руками или взятого из закладки, а не по ссылке из письма либо поисковой рекламы.
- Имя издателя сверено с производителем.
- Номер выпуска и опубликованный отпечаток образа выписаны на лист до начала обновления.
- Проверка подлинности устройства выполнена и дала положительный результат.
- Запись seed-фразы проверена заранее на отдельном устройстве, и отпечаток корня по ней совпал с записанным на листе значением.
- Отпечаток на экране загрузчика сверен целиком.
- Отпечаток корня и первый адрес получения после обновления совпали с листом, а переиндексация ветки завершилась до вывода об остатке.
- Предложение создать новый кошелёк отклонено.
Частые вопросы
Можно ли проверить подпись прошивки самому, до установки?
Напрямую нет, и этого не требуется. Подпись сверяет загрузчик внутри устройства при каждом запуске, причём ключом производителя, который в устройство записан. Владельцу доступны другие проверки: источник файла, имя издателя, подлинность устройства и отпечаток образа на экране загрузчика после записи.
Что такое воспроизводимая сборка и зачем она владельцу?
Это возможность собрать прошивку из опубликованных исходников и получить тот же образ, что распространяет производитель, после обнуления поля подписи в обоих файлах. Владельцу она полезна косвенно. Пересборку выполняют исследователи, а результат попадает в публичные обсуждения выпуска.
Отпечаток образа и отпечаток корневого ключа — это одно и то же?
Нет, это разные значения с разным смыслом. Отпечаток образа описывает установленную прошивку и сверяется с опубликованным выпуском. Отпечаток корневого ключа описывает вашу ветку адресов и выводится из мастер-ключа по BIP-32. Первый отвечает за устройство, второй — за ключи.
Устройство пришло с уже записанной seed-фразой на бумажке. Это нормально?
Нет. Производители выпускают устройства без секрета, и фраза создаётся владельцем при первой настройке. Готовая фраза в комплекте означает, что её знает кто-то ещё, и никакая проверка подписи этого не исправит. Такое устройство не настраивают.
Нужен ли интернет для проверки подлинности устройства?
Для проверки защищённого элемента — да, потому что запрос формирует сервер производителя, а ответ сверяется по корню доверия на его стороне. Подпись образа проверяется без сети. Сверка отпечатка с опубликованным значением выполняется с любого устройства с доступом в сеть.
Материалы по теме:
- Что такое самостоятельное хранение и какую ответственность оно даёт — опорный разбор раздела: какие проверки остаются на владельце.
- Как обновить прошивку аппаратного кошелька и не потерять доступ к средствам — сама процедура и её риски.
- Стандарт BIP-39: откуда берутся 24 слова восстановления — чем подстраховаться при отказе проверки.
- Как организовать хранение криптовалюты, если держите активы годами — что пересобрать после инцидента с устройством.
Первоисточники по проверке подлинности открыты и читаются без подготовки. Документация воспроизводимой сборки в проекте trezor-firmware описывает порядок сравнения образов с обнулённым полем подписи, а разбор модели угроз по подлинности устройства в Ledger Donjon показывает, как устроена аттестация защищённого элемента и что она доказывает.
Вердикт
Проверка официальности источника — не разовый взгляд на адресную строку, а распределённая работа, где владельцу достаётся самая внешняя её часть. Внутреннюю делает загрузчик, и отменить его решение нельзя. Поэтому разумная тактика сводится к двум действиям: брать образ только с домена производителя и остановить процедуру при первом отказе проверки подлинности. Из редакционной практики: повтор обновления после такого отказа ни разу не исправлял причину. Разбор проверок и свежие случаи — в Telegram-канале Cryptium.

Обсуждение
Добавить комментарий