
 65.270
 1.821

Настроить дополнительную парольную фразу для рабочего аккаунта — значит развести две вещи, которые в компаниях привычно сливают: владение секретом и право на операцию. Фраза даёт владение. Полномочий она не даёт и не ограничивает: у неё нет ролей, нет журнала доступа и нет отзыва. Поэтому строку заводят как имущество организации, а право подписи выстраивают отдельно — порогом участников и письменным регламентом.
Почему фраза не работает как корпоративный доступ
Корпоративный доступ держится на четырёх свойствах: роль, журнал, отзыв и персональная ответственность. Строка не даёт ни одного. Она не знает, кто её ввёл. Не пишет, когда её вводили. Не отключается у одного сотрудника при сохранении у остальных.
Отсюда вытекает управленческая ловушка. Руководитель выдаёт строку двум сотрудникам, считая, что настроил «доступ для бухгалтерии», а получает два полных владения кошельком, неотличимых друг от друга и от его собственного. Операция, проведённая любым из них, выглядит в сети совершенно одинаково, и отличить платёж бухгалтера от платежа руководителя по данным блокчейна невозможно ни одним инструментом анализа. Спросить у кошелька, кто подписал, нельзя.
В обращениях читателей из небольших компаний это выглядит так: деньги на месте, вопросов нет, пока не уходит сотрудник. После увольнения строка остаётся у него в памяти, и единственный способ закрыть доступ — перенести активы. Отзыва нет. Как устроен контур, где право подписи распределено по участникам, разобрано в материале про мультисиг-хранилище для семьи или небольшой команды.
Чем фраза отличается от механизмов полномочий
Таблица сравнивает три контура по тем свойствам, которые в компании требуются от доступа к деньгам.
| Свойство | Кошелёк за парольной фразой | Мультиподпись с порогом участников | Аккаунт у сервиса-посредника |
|---|---|---|---|
| Роли и права | Отсутствуют: знание строки равно полному доступу к средствам кошелька, без разделения на чтение, инициирование и подтверждение. | Задаются составом подписантов и порогом в дескрипторе кошелька. | Настраиваются администратором внутри сервиса. |
| Журнал действий | Нет; в сети видна транзакция, но не её инициатор. | Видно, какие ключи поставили подписи, по составу подписей. | Ведётся сервисом, с привязкой к учётной записи сотрудника. |
| Отзыв доступа у одного человека | Невозможен: строку нельзя изменить, удалить или отозвать у отдельного человека, поэтому закрытие доступа сводится к переносу активов. | Выполняется заменой участника и переносом средств на новый дескриптор. | Выполняется блокировкой учётной записи сотрудника. |
| Кто владеет ключами | Организация, если строка оформлена как её секрет. | Организация, ключи распределены по хранителям. | Сервис; клиент владеет требованием к сервису, а не ключами. |
| Что происходит при увольнении | Требуется перенос активов за новую строку. | Достаточно заменить участника, не раскрывая остальные ключи. | Достаточно закрыть учётную запись. |
Как развести владение и полномочия шаг за шагом
Порядок начинается не с устройства, а с документа: пока не описано, кто инициирует и кто подтверждает, настройка закрепит текущую неразбериху.
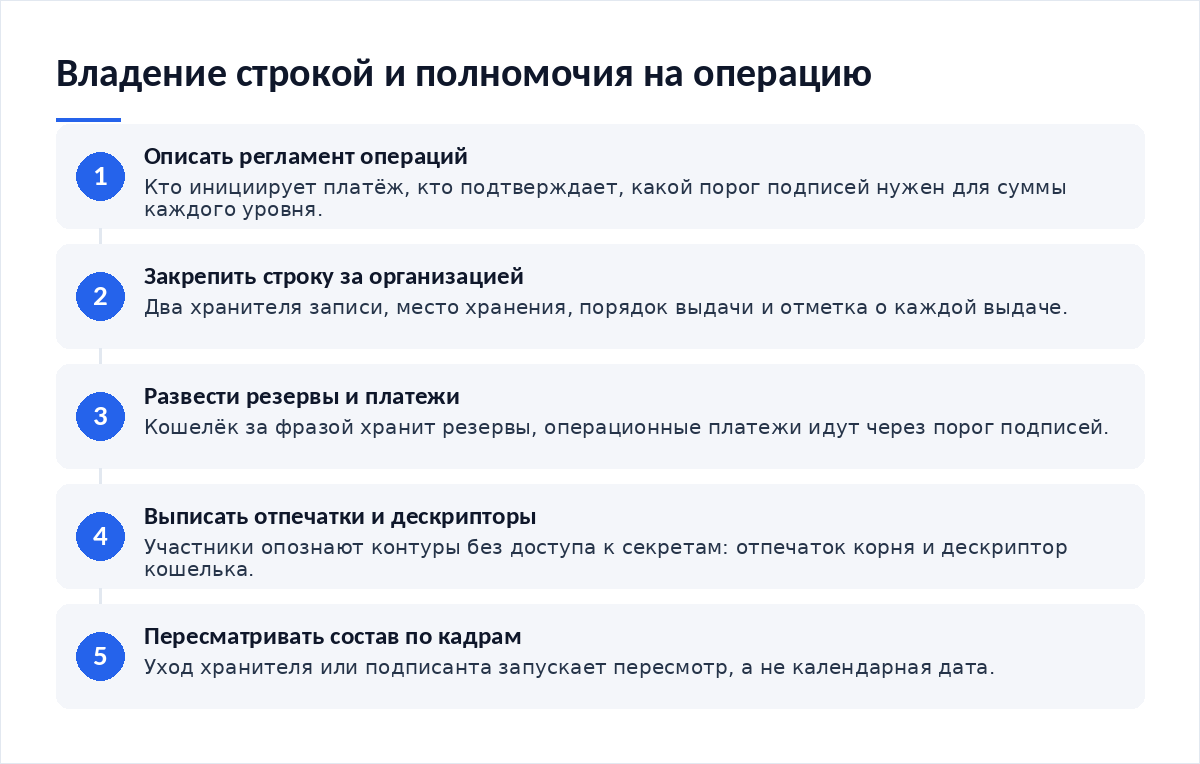
- Опишите в регламенте, кто инициирует платёж, кто подтверждает его и какой порог подписей требуется для суммы каждого уровня.
- Закрепите строку как секрет организации: назначьте двух хранителей записи, укажите место хранения и порядок выдачи.
- Настройте кошелёк за фразой для хранения резервов, а операционные платежи выведите в отдельный кошелёк с порогом подписей.
- Выпишите отпечаток корневого ключа и дескриптор каждого контура, чтобы любой участник мог опознать кошелёк без доступа к секретам.
- Запретите регламентом ввод строки на личных устройствах сотрудников и зафиксируйте, на каком оборудовании операции допустимы.
- Назначьте срок пересмотра состава хранителей и участников порога, привязав его к кадровым событиям, а не к календарю.
Резервная копия и смена ответственного
Запись строки в компании живёт по правилам документооборота, а не по привычкам владельца. У записи есть место хранения, ответственный хранитель и отметка о каждой выдаче, и эти три признака отличают корпоративный секрет от личной бумажки в ящике стола. Два хранителя. Одна опись.
Смена ответственного не равна смене строки: новый хранитель получает ту же запись, а прежний сохраняет знание навсегда, и это нужно учитывать при оценке риска. Если прежний хранитель уходит из компании, вопрос решается переносом активов, а не переоформлением описи. Как читать выгрузки и отпечатки, по которым опознают контуры, показано в разборе про расширенный публичный ключ в мультиподписи.
Типовые ошибки в рабочем контуре
- Выдача строки нескольким сотрудникам под названием «разные уровни доступа». Уровней нет, есть полное владение у каждого.
- Ожидание журнала операций от кошелька за фразой: сеть покажет транзакцию, но не покажет, чьи руки её инициировали.
- Хранение записи строки у одного человека без второго хранителя и без описи: его отпуск или болезнь останавливает все операции с резервами до возвращения.
- Операционные платежи из того же кошелька, где лежат резервы, из-за чего строку вводят ежедневно и на разных машинах.
- Регламент, описанный после настройки устройств: техника закрепляет сложившуюся практику вместо того, чтобы её исправить.
- Отсутствие пересмотра состава после кадровых изменений.
Что делать при увольнении человека, знавшего строку
Исходите из того, что знание сохранилось. Память не стирается по заявлению об уходе. Поэтому задача сводится к переносу активов и к пересмотру контура, а не к формальному отзыву доступа, которого в этой технике не существует.
Переведите резервы в кошелёк за новой строкой, выписав отпечаток нового корня до перевода и сверив его после; затем обновите опись хранителей и регламент, указав дату и причину изменения. Операционный контур с порогом подписей правится иначе: достаточно вывести ключ уволенного участника из дескриптора, собрать новый кошелёк с прежним порогом и перевести остаток. Что означает ответственность за ключи в самостоятельном хранении, разбирает материал про самостоятельное хранение и ответственность владельца.
Чек-лист рабочего контура
- Регламент описывает инициирование, подтверждение и порог подписей по суммам.
- Строка оформлена как секрет организации, назначены два хранителя записи.
- Резервы и операционные платежи разведены по разным кошелькам.
- Отпечатки корней и дескрипторы выписаны и доступны участникам без секретов.
- Перечень допустимого оборудования зафиксирован, личные устройства исключены.
- Опись выдачи записи ведётся с датами и подписями ответственных.
- Состав хранителей и участников порога пересматривается при кадровых событиях.
Частые вопросы
Можно ли сделать так, чтобы у сотрудника был доступ только к части средств?
Через парольную фразу — нет: знание строки открывает кошелёк целиком. Ограничение по суммам задают другим способом: операционный кошелёк с небольшим остатком и порогом подписей, резервы отдельно. Строка здесь отвечает за хранение, а не за лимит.
Как доказать, кто провёл платёж, если доступ был у двоих?
По данным кошелька — нельзя, транзакция не содержит сведений об операторе. Доказательная база строится вне сети: регламент, заявки на платёж, порог подписей, журнал рабочих мест. Отсюда и вывод. Для операций с подотчётностью используют мультиподпись, а не общий секрет.
Нужна ли фраза, если в компании уже настроена мультиподпись?
Она добавляет защиту отдельным участникам схемы: даже при утечке записи слов одного хранителя его ключ не воспроизводится без строки. Порог при этом остаётся прежним. Но учтите нюанс: восстановление участника усложняется, и порядок ввода строки описывают в том же регламенте.
Как часто менять строку в рабочем контуре?
Смена строки означает перенос активов, поэтому её привязывают к событиям, а не к графику: уход хранителя, подозрение на утечку, передача хранилища другому подразделению. Плановая ротация здесь дорога. Из редакционной практики компании ограничиваются пересмотром описи и состава участников.
Можно ли хранить запись строки в корпоративном менеджере паролей?
Это переносит риск на администратора менеджера и на сервер компании, где записи выгружаются вместе с базой. Для секрета, равного полному доступу к средствам, безопаснее бумажная запись у двух хранителей с описью. Менеджер паролей оставляют для служебных учётных записей.
Материалы по теме:
- Что такое самостоятельное хранение и какую ответственность оно даёт — опорный разбор раздела: чьи ключи и чья ответственность.
- Как настроить мультисиг-хранилище для семьи или небольшой команды — смежный разбор: порог подписей вместо общего секрета.
- Как устроен расширенный публичный ключ в мультиподписи — дескрипторы и отпечатки для опознания контуров.
- Стандарт BIP-39: откуда берутся 24 слова восстановления — чем владеет организация, когда владеет словами и строкой.
Разделение ролей описано в отраслевых документах. Текст стандарта BIP-129 о настройке мультиподписи вводит роли координатора и подписантов и фиксирует состав ключей в дескрипторе, а материал Ledger о парольной фразе как функции безопасности описывает предел длины и режимы ввода, из которых видно отсутствие ролей и журнала.
Вердикт
Парольная фраза в рабочем контуре — инструмент хранения, а не управления правами. Она усиливает защиту резервов и ничего не говорит о том, кто и на каком основании распорядился средствами, поэтому попытка построить на ней корпоративные уровни доступа заканчивается переносом активов при первом же увольнении. Из редакционной практики: компании, которые сразу развели резервы и операционные платежи, проходят кадровые смены без авралов. Разборы процедур и свежие случаи — в Telegram-канале Cryptium.



Обсуждение
Добавить комментарий