
 81.526
 2.417


Чтобы настроить дополнительную парольную фразу и проверить официальность источника, порядок действий берут из двух мест: канонического текста стандарта и сайта производителя устройства, открытого вручную по набранному адресу; дистрибутив программы проверяют по криптографической подписи, фингерпринт ключа сверяют с опубликованным, а итог настройки читают на экране аппарата. Статьи, видео и чаты для такой задачи — ориентиры, а не источники. Проверяемость источника тут важнее его удобства.
Под какой сценарий подбирается кошелёк
Опора на источник нужна в разной мере. Чем необратимее шаг, тем строже требование к тому, откуда взята инструкция.
- Первая настройка парольной фразы. Шаг необратимый: строку нельзя изменить, удалить или восстановить. Источник должен быть проверяемым.
- Повторный вход в кошелёк со строкой. Риск ниже, но подменённый клиент покажет чужие адреса, так что проверка дистрибутива остаётся.
- Перенос схемы на новое устройство. К документации производителя добавляется текст стандарта: параметры вычисления ключа одинаковы у всех совместимых кошельков.
- Разделение доступа между людьми. Инструкция становится общей для нескольких участников, и ссылаться в ней нужно на первоисточники, а не на пересказы.
Сравнение источников: что меняется для владельца
| Источник | Как проверяется официальность | Признак подделки | На что опираться |
|---|---|---|---|
| Текст стандарта в репозитории предложений по улучшению | Видна история правок, авторы и статус документа | Копия стандарта на сайте без истории и с «уточнениями» от публикатора | Параметры вычисления ключа и роль парольной строки |
| Сайт производителя устройства | Адрес набран вручную, дистрибутив снабжён подписью и ключом | Домен отличается одной буквой, подписи нет, предлагают «ускоренную установку» | Порядок включения строки в интерфейсе конкретной модели |
| Сообщение от «поддержки» в мессенджере | Не проверяется никак | Инициатива исходит от собеседника, просят слова или строку | Ни на что; поддержка не спрашивает секреты |
| Видео и статьи сторонних авторов | Не проверяется, авторство не удостоверено технически | Экранные записи с неофициальным клиентом, ссылки на «удобные сборки» | Общее понимание, с обязательной сверкой по документации |
| Сервис, обещающий восстановить парольную строку | Проверке не подлежит по существу | Само обещание: восстановление строки технически невозможно | Ни на что; это сбор секретов |
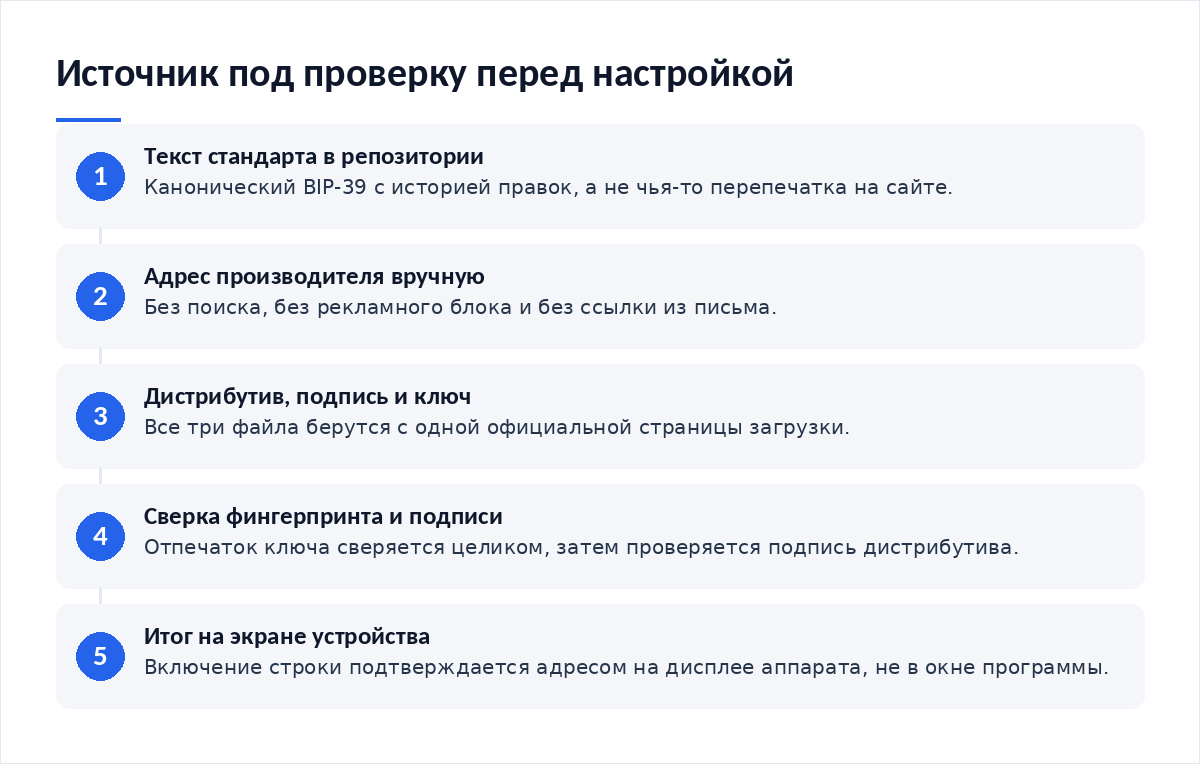
Как настроить дополнительную парольную фразу и проверить официальность источника: порядок действий
- Откройте канонический текст стандарта. Репозиторий предложений по улучшению Bitcoin хранит BIP-39 вместе с историей изменений, и там же описана роль парольной строки в вычислении корневого ключа.
- Наберите адрес сайта производителя руками. Без поиска, без рекламного блока, без ссылки из письма.
- Скачайте дистрибутив, файл подписи и файл ключа подписи. Все три — с одной официальной страницы загрузки.
- Импортируйте ключ и сверьте фингерпринт с опубликованным. Сверка посимвольная, а не «по первым четырём группам».
- Проверьте подпись дистрибутива. Утилита должна сообщить о корректной подписи именно того ключа, фингерпринт которого вы сверили.
- Включите парольную фразу и сверьте адрес на экране устройства. Дисплей аппарата — последняя инстанция, окно программы — пересказ.
Как выглядит подделка источника
Из обращений читателей складываются четыре повторяющихся приёма. Все они опираются на спешку, а не на технику.
Первый — домен-двойник: отличается одной буквой или доменной зоной, оформление скопировано целиком; второй — рекламный блок над результатами поиска, куда покупают место под поддельную страницу загрузки. Третий — письмо об «обязательном обновлении» с вложенным установщиком и инструкцией ввести запись слов. Четвёртый — предложение «восстановить парольную строку по подсказке»: восстановление строки невозможно по устройству стандарта, и обещание само является признаком обмана.
Резервная копия и проверка восстановления
Работа с источником заканчивается не установкой программы, а подтверждением результата на устройстве. Критерий тот же, что при любой работе с парольной строкой: совпадение первого производного адреса с эталоном, который вы записали в день настройки.
Отсюда и порядок. Сначала проверенный клиент, затем включение строки, затем запись эталонного адреса на бумагу, и лишь после этого первое поступление. Если на устройстве меняется прошивка, обновление тоже идёт через проверенный клиент — подробности в разборе о том, как обновить прошивку аппаратного кошелька и не потерять доступ к средствам.
Типовые ошибки, которые стоят денег
- Дистрибутив скачан, подпись не проверена. Файл подписи лежал рядом, но его сочли формальностью.
- Фингерпринт сверен наполовину. Совпадение первых групп символов ничего не доказывает.
- Инструкция взята из видео. Порядок пунктов меняется между версиями интерфейса, и человек включает не ту настройку.
- Предупреждение о неудостоверенном ключе принято за ошибку. Проверку бросают на середине, хотя подпись корректна.
- Строка введена на сайте «для проверки совместимости». После этого кошелёк опустошается в течение часа.
- Источником выбран чат сообщества. Там отвечают и добровольцы, и те, кто пришёл за чужими секретами.
Особенно важен проверяемый источник при распределённом доступе: там инструкцией пользуются люди, которые устройство видят раз в год. Техническую альтернативу письменным договорённостям даёт возможность настроить мультисиг-хранилище для семьи или небольшой команды.
Что делать при утере доступа
- Подпись дистрибутива не сошлась. Удалите файл, не запускайте его, скачайте заново с набранного вручную адреса.
- Программа установлена до проверки и вызывает сомнения. Переносите активы на кошелёк, созданный в проверенном клиенте на другой машине.
- Слова или строка введены на сторонней странице. Считайте их раскрытыми и переводите средства немедленно.
- Открылся пустой кошелёк после включения строки. Сверьте строку посимвольно: иная строка означает иной кошелёк, а не потерю.
- Строка утрачена. Восстановление невозможно; что это означает для владельца, объясняет разбор, что такое самостоятельное хранение и какую ответственность оно даёт.
Чек-лист
- Адрес сайта производителя набран вручную, без поиска и ссылок из писем
- Дистрибутив, файл подписи и файл ключа скачаны с одной официальной страницы
- Фингерпринт ключа сверен целиком, символ за символом
- Проверка подписи завершилась сообщением о корректной подписи
- Порядок включения строки сверен с документацией вашей модели
- Ни слова, ни строка не вводились нигде, кроме устройства и официального клиента
- Эталонный первый адрес записан на бумагу до первого поступления
- Обещания восстановить парольную строку распознаны как обман
- Что такое самостоятельное хранение и какую ответственность оно даёт — опорный разбор раздела о зоне ответственности владельца.
- Стандарт BIP-39: откуда берутся 24 слова восстановления — что именно написано в первоисточнике про слова и парольную строку.
- Как обновить прошивку аппаратного кошелька и не потерять доступ к средствам — обновление только через проверенный клиент.
- Как настроить мультисиг-хранилище для семьи или небольшой команды — когда распределённый доступ надёжнее письменных договорённостей.
Частые вопросы
Зачем проверять подпись, если файл скачан с официального сайта?
Потому что «официальный сайт» — это ваше суждение о строке в адресной строке, а подпись — проверяемый факт. Подмена случается на уровне домена, рекламной выдачи и локальной сети. Проверка подписи занимает несколько минут и отвечает на вопрос, тот ли это файл, который собрал производитель, а не тот ли сайт вы открыли.
Что делать с предупреждением, что ключ не удостоверен?
Ничего. Официальное руководство объясняет: такое сообщение означает лишь отсутствие удостоверения сторонним центром, а не проблему с файлом. Важна другая строка результата — сообщение о корректной подписи и совпадение фингерпринта с опубликованным. Если бы файл был подменён, проверка завершилась бы несовпадением, и предупреждение было бы последней из ваших забот.
Почему обещание восстановить парольную строку всегда обман?
Ответ следует из устройства самой схемы. Строка участвует в вычислении корневого ключа как часть соли и нигде не сохраняется: устройство её не хранит, производитель не знает, восстановить её не из чего. Документация Trezor прямо указывает, что строку нельзя изменить, удалить или восстановить. Любой сервис с таким предложением собирает секреты, а не помогает.
Вердикт
Проверка источника — дешёвая процедура с несоразмерно большой отдачей: несколько минут на сверку фингерпринта против необратимой настройки, которую нельзя отменить. Из редакционной практики: люди добросовестно читают инструкции и столь же добросовестно читают их на поддельных страницах. Поэтому порядок один — стандарт из репозитория, сайт по набранному адресу, подпись дистрибутива, результат на экране аппарата. Всё остальное относится к разряду мнений.
Разборы по кошелькам и предупреждения о поддельных страницах — в нашем Telegram-канале Cryptium.
Фактура проверена по первоисточникам: канонические тексты стандартов опубликованы в репозитории предложений по улучшению Bitcoin, порядок сверки фингерпринта и подписи дистрибутива описан в официальном руководстве по загрузке и проверке Trezor Suite.

Обсуждение
Добавить комментарий